

A empresa Osterman Research publicou os resultados de uma verificação sobre o uso de componentes abertos com vulnerabilidades não corrigidas em software proprietário personalizado (COTS). O estudo analisou cinco categorias de aplicações: navegadores web, clientes de e-mail, programas de troca de arquivos, mensageiros e plataformas para reuniões online.
Os resultados foram preocupantes — em todas as aplicações analisadas, foi identificado o uso de código aberto com vulnerabilidades não corrigidas, e em 85% das aplicações, as vulnerabilidades eram de natureza crítica. Os maiores problemas foram encontrados em aplicações para reuniões online e clientes de e-mail.
No que diz respeito ao código aberto, em 30% de todos os componentes abertos detectados, foi identificada pelo menos uma vulnerabilidade conhecida, mas não corrigida. A maior parte dos problemas detectados (75,8%) estava relacionada ao uso de versões desatualizadas do motor Firefox. Em segundo lugar, está o openssl (9,6%) e em terceiro, o libav (8,3%).
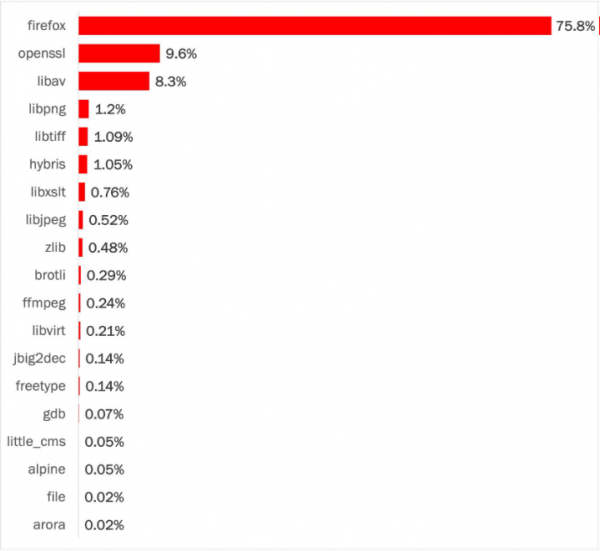
O relatório não detalha o número de aplicações estudadas e quais produtos foram realmente analisados. No entanto, menciona que problemas críticos foram identificados em todas as aplicações, exceto em três, ou seja, as conclusões foram baseadas na análise de 20 aplicações, o que não pode ser considerado uma amostra representativa. Vale lembrar que em um estudo similar realizado em junho, foi concluído que 79% das bibliotecas de terceiros incorporadas no código nunca são atualizadas e que o código desatualizado das bibliotecas causa problemas de segurança.
Fonte: opennet.ru
