

Foi lançado o navegador web Firefox 93. Além disso, foram formadas atualizações para os ramos de suporte a longo prazo — 78.15.0 e 91.2.0. O ramo Firefox 94 foi para a fase de beta testing, com lançamento programado para 2 de novembro.
Principais novidades:
- Foi ativado por padrão o suporte para o formato de imagem AVIF (AV1 Image Format), que utiliza tecnologias de compressão intra-quadro do formato de codificação de vídeo AV1. Suporta espaços de cor com faixa total e limitada, além de operações de transformação (rotação e espelhamento). A animação ainda não é suportada. Para configurar a conformidade com a especificação em about:config, é oferecido o parâmetro 'image.avif.compliance_strictness'. O valor do cabeçalho HTTP ACCEPT foi alterado por padrão para 'image\/avif,image\/webp,*\/*'.
- O motor WebRender, que foi escrito na linguagem Rust, tornou-se obrigatório, permitindo um aumento significativo na velocidade de renderização e redução da carga na CPU através da transferência para o GPU das operações de renderização do conteúdo da página, implementadas por meio de shaders executados no GPU. Para sistemas com placas gráficas antigas ou drivers gráficos problemáticos, o WebRender usa um modo de rasterização por software (gfx.webrender.software=true). O suporte para a opção de desativar o WebRender (gfx.webrender.force-legacy-layers e MOZ_WEBRENDER=0) foi descontinuado.
- Melhorado o suporte ao protocolo Wayland. Adicionada uma camada que resolve problemas de transferência de área de transferência em ambientes baseados no protocolo Wayland. Também foram incluídas alterações que permitem eliminar o piscar ao mover janelas para as bordas da tela em configurações de múltiplos monitores.
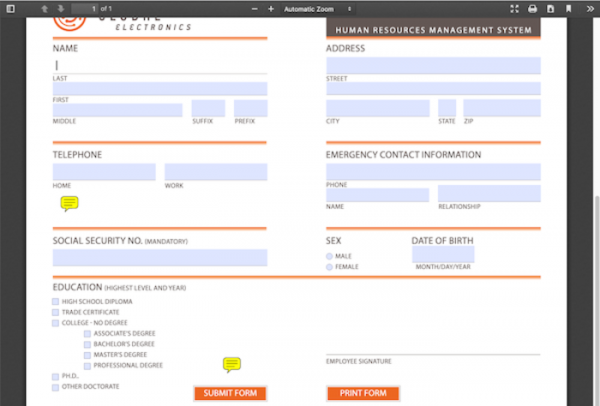
- No visualizador de PDF incorporado, foi implementada a capacidade de abrir documentos com formulários XFA interativos, normalmente usados em formulários eletrônicos de vários bancos e instituições governamentais.

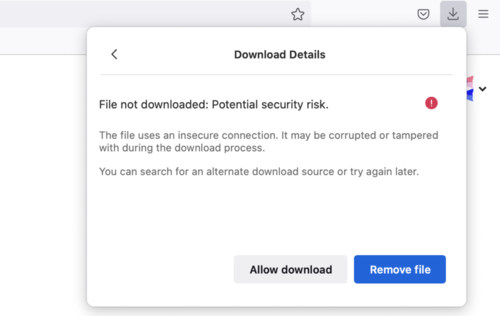
- A proteção contra o download de arquivos servidos via HTTP sem criptografia, mas iniciados a partir de páginas abertas via HTTPS, está ativada. Downloads desse tipo não estão protegidos contra substituições devido ao controle do tráfego em trânsito, mas como são feitos por meio de páginas abertas por HTTPS, o usuário pode ter uma falsa impressão de segurança. Ao tentar baixar esses dados, o usuário verá um aviso que lhe permitirá, se desejar, cancelar o bloqueio. Além disso, agora é proibido e será silenciosamente bloqueado o download de arquivos de iframes isolados, que não têm explicitamente o atributo allow-downloads especificado.

- Foi aprimorada a implementação do mecanismo SmartBlock, que visa resolver problemas em sites que surgem devido ao bloqueio de scripts externos no modo de navegação privada ou com a ativação da proteção reforçada contra conteúdo indesejado (strict). O SmartBlock substitui automaticamente os scripts de rastreamento por placeholders, garantindo o correto carregamento do site. Os placeholders foram preparados para alguns scripts de rastreamento populares, incluídos na lista do Disconnect. A nova versão inclui bloqueio adaptativo de scripts do Google Analytics, scripts de redes de anúncios do Google e widgets dos serviços Optimizely, Criteo e Amazon TAM.
- Nos modos de navegação privada e de proteção reforçada contra conteúdo indesejado (strict), uma proteção adicional para o cabeçalho HTTP 'Referer' foi ativada. Nos modos mencionados, os sites agora são proibidos de incluir através do cabeçalho Referrer-Policy as políticas 'no-referrer-when-downgrade', 'origin-when-cross-origin' e 'unsafe-url', que permitem contornar as configurações padrão e devolver às partes externas a URL completa no cabeçalho 'Referer'. Lembramos que, no Firefox 87, foi ativada por padrão a política 'strict-origin-when-cross-origin' com o objetivo de bloquear potenciais vazamentos de dados confidenciais, o que implica em remover caminhos e parâmetros do 'Referer' ao enviar uma solicitação para outros hosts ao acessar via HTTPS, transmitir um 'Referer' vazio ao fazer a transição de HTTPS para HTTP e transmitir o 'Referer' completo para transições internas dentro do mesmo site. Porém, a eficácia dessa mudança foi questionada, pois os sites, através de manipulações com Referrer-Policy, poderiam retornar ao comportamento anterior.
- Na plataforma Windows, foi implementado o suporte para descarregar automaticamente as abas da memória quando o nível de memória livre no sistema atinge valores criticamente baixos. Em primeiro lugar, são descarregadas as abas que consomem mais memória e que não foram acessadas pelo usuário por um longo período. Ao alternar para uma aba descarregada, seu conteúdo é automaticamente recarregado. No Linux, essa funcionalidade é prometida para ser adicionada em uma das próximas versões.
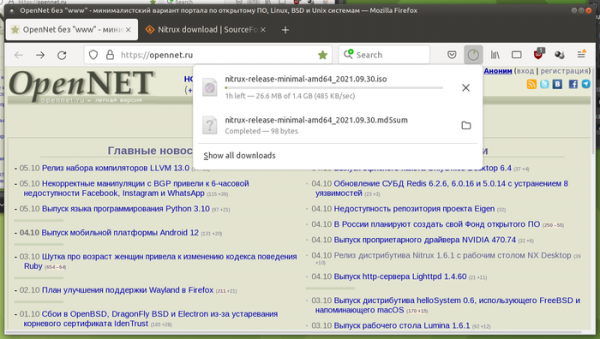
- O design do painel com a lista de downloads foi alinhado ao estilo visual geral do Firefox.

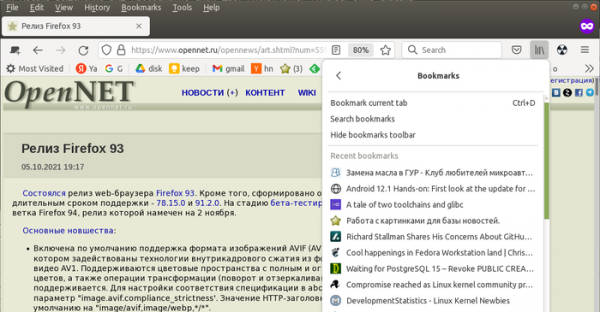
- No modo compacto, foram reduzidos os espaços entre os elementos do menu principal, menu de overflow, marcadores e histórico de visitas.

- O algoritmo SHA-256 foi adicionado aos algoritmos que podem ser usados para autenticação (HTTP Authentication), anteriormente somente o MD5 era suportado.
- Os cifrados TLS que utilizam o algoritmo 3DES estão desativados por padrão. Por exemplo, o conjunto de cifrados TLS_RSA_WITH_3DES_EDE_CBC_SHA é vulnerável ao ataque Sweet32. O suporte ao 3DES pode ser restaurado mediante permissão explícita nas configurações de versões antigas do TLS.
- Na plataforma macOS, foi resolvido o problema de perda de sessões ao executar o Firefox a partir de um arquivo .dmg montado.
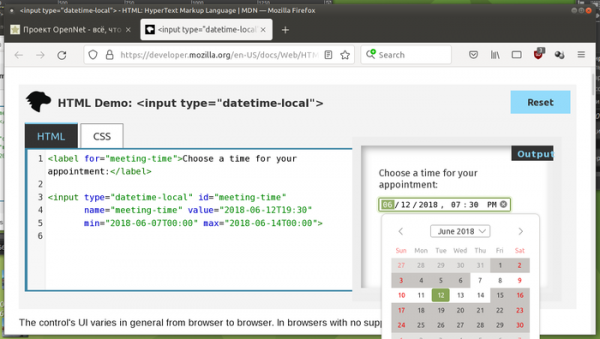
- Foi implementada uma interface de usuário para a entrada visual de data e hora para o elemento web-form .
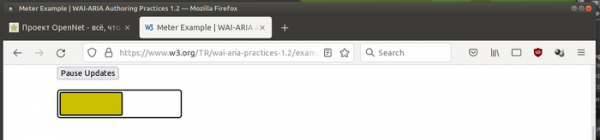
- Para elementos com o atributo aria-label ou aria-labelledby, foi implementado o papel meter (role="meter"), permitindo a criação de indicadores de valores numéricos que variam dentro de um determinado intervalo (por exemplo, indicadores de carga de bateria).

- Foi adicionada no CSS a propriedade font-synthesis com suporte para a palavra-chave "small-caps".
- Foi implementado o método Intl.supportedValuesOf(), que retorna um array de calendários, moedas, sistemas de numeração e unidades de medida suportados.
- Para classes, foi introduzida a possibilidade de aplicação de blocos estáticos de inicialização para agrupar o código que é executado uma vez durante o processamento da classe: class C { // O bloco será executado ao processar a própria classe static { console.log("Bloco estático de C"); } }
- Foi adicionada a compatibilidade com a chamada HTMLElement.attachInternals para acesso a métodos adicionais de gerenciamento de formulário.
- Foi adicionado ao método ElementInternals o atributo shadowRoot, permitindo que elementos personalizados acessem seu próprio root separado no Shadow DOM, independentemente do estado.
- O método createImageBitmap() agora suporta as propriedades imageOrientation e premultiplyAlpha.
- Foi adicionada a função global reportError(), que permite que scripts registrem erros no console, simulando a ocorrência de uma exceção não capturada.
- Melhorias na versão para a plataforma Android:
- Ao ser executado em tablets, foram adicionados botões de ‘avançar’, ‘voltar’ e ‘recarregar página’ na barra.
- O preenchimento automático de login e senhas em formulários da web está ativado por padrão.
- Foi habilitada a possibilidade de usar o Firefox como gerenciador de senhas para preencher logins e senhas em outros aplicativos (ativado em ‘Configurações’ > ‘Logins e senhas’ > ‘Preencher automaticamente em outros aplicativos’).
- Foi adicionada a página ‘Configurações’ > ‘Logins e senhas’ > ‘Logins salvos’ > ‘Adicionar login’ para adicionar manualmente credenciais ao gerenciador de senhas.
- Foi adicionada a página ‘Configurações’ > ‘Coleta de dados’ > ‘Estudos e desativação’, permitindo que os usuários se retirem da participação em testes de recursos experimentais.
Além das novidades e correção de bugs, o Firefox 93 corrigiu 13 vulnerabilidades, das quais 10 foram marcadas como críticas. 9 vulnerabilidades (dois sob CVE-2021-38500, CVE-2021-38501 e CVE-2021-38499) foram causadas por problemas de manuseio de memória, como estouros de buffer e acesso a áreas de memória já liberadas. Essas questões têm o potencial de permitir a execução de código malicioso ao abrir páginas especialmente formatadas.
Na versão beta do Firefox 94, foi implementada uma nova página de serviço ‘about:unloads’, onde o usuário pode forçar a descarga de certas abas para reduzir o uso de memória, sem fechá-las (o conteúdo será recarregado ao navegar para a aba).
Fonte: opennet.ru
