

Foi lançado o sistema para captura, armazenamento e indexação de pacotes de rede Arkime 3.1, que fornece ferramentas para avaliação visual de fluxos de tráfego e busca de informações relacionadas à atividade de rede. Originalmente, o projeto foi desenvolvido pela AOL com o objetivo de criar uma alternativa aberta e implantável em seus próprios servidores para plataformas comerciais de processamento de pacotes de rede, capaz de escalar para lidar com tráfego em velocidades de dezenas de gigabits por segundo. O código do componente para captura de tráfego é escrito em C, e a interface é implementada em Node.js/JavaScript. Os códigos-fonte são distribuídos sob a licença Apache 2.0. O funcionamento é compatível com Linux e FreeBSD. Pacotes prontos foram preparados para Arch, CentOS e Ubuntu.
Arkime inclui ferramentas para captura e indexação de tráfego no formato nativo PCAP, além de fornecer meios para acesso rápido a dados indexados. O uso do formato PCAP simplifica consideravelmente a integração com analisadores de tráfego existentes, como o Wireshark. O volume de dados armazenados é limitado apenas pelo tamanho do espaço em disco disponível. Metadados sobre sessões são indexados em um cluster baseado no mecanismo Elasticsearch.
Para analisar as informações acumuladas, é oferecida uma interface web que permite navegação, busca e exportação de amostras. A interface web possui vários modos de visualização — desde estatísticas gerais, mapas de conexões e gráficos visuais com dados sobre a variação da atividade de rede, até ferramentas para explorar sessões individuais, analisar a atividade em relação aos protocolos utilizados e desmembrar dados de dumps PCAP. Também é fornecida uma API que permite transferir para aplicativos externos dados sobre pacotes capturados no formato PCAP e sessões analisadas no formato JSON.
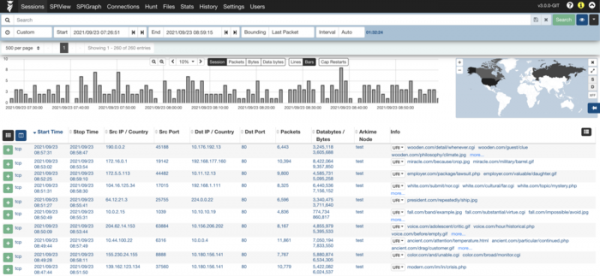
Arkime é composto por três componentes principais:
- O sistema de captura de tráfego é uma aplicação multithread escrita em C para monitoramento de tráfego, gravação de dumps em formato PCAP no disco, análise de pacotes capturados e envio de metadados sobre as sessões (SPI, Inspeção de Pacotes com Estado) e protocolos para um cluster Elasticsearch. O armazenamento de arquivos PCAP pode ser feito de forma criptografada.
- Uma interface web baseada em Node.js, que é executada em cada servidor captura de tráfego e processa solicitações relacionadas ao acesso a dados indexados e à transferência de arquivos PCAP via API.
- Armazenamento de metadados baseado em Elasticsearch.
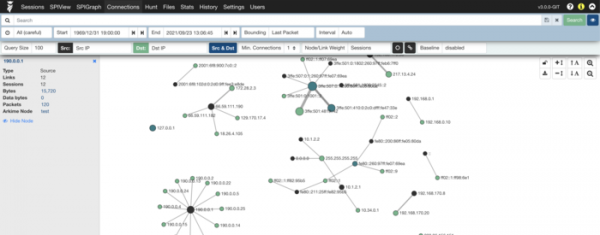
No novo lançamento:
- Suporte adicionado para os protocolos IETF QUIC, GENEVE, VXLAN-GPE.
- Suporte adicionado para o tipo Q-in-Q (Double VLAN), permitindo encapsular tags VLAN em tags de segundo nível, expandindo o número de VLANs para 16 milhões.
- Suporte adicionado para campos do tipo "float".
- O módulo de gravação no Amazon Elastic Compute Cloud foi atualizado para usar o protocolo IMDSv2 (Instance Metadata Service).
- O código foi refatorado para adicionar túneis UDP.
- Suporte adicionado para elasticsearchAPIKey e elasticsearchBasicAuth.
Fonte: opennet.ru
