

O pesquisador de segurança israelense Ido Hoorvitch (Tel Aviv) publicou os resultados de um experimento sobre a confiabilidade das senhas usadas para o acesso a redes sem fio. Durante o estudo, foram interceptados pacotes com identificadores PMKID, o que permitiu descobrir senhas para acessar 3663 de 5000 (73%) das redes sem fio estudadas em Tel Aviv. O resultado apontou que a maioria dos proprietários de redes sem fio estabelece senhas frágeis, vulneráveis a ataques por hash, sendo suas redes sem fio suscetíveis a ataques com o uso de ferramentas comuns como hashcat, hcxtools e hcxdumptool.
Ido usou um laptop com Ubuntu Linux para interceptar pacotes de redes sem fio, colocando-o em uma mochila e percorrendo a cidade até conseguir interceptar pacotes com identificadores PMKID de cinco mil redes sem fio diferentes. Depois disso, utilizou um computador com 8 GPUs NVIDIA QUADRO RTX 8000 de 48 GB para quebrar as senhas a partir dos hashes extraídos do identificador PMKID. O desempenho da quebra neste servidor foi de quase 7 milhões de hashes por segundo. Para comparação, em um laptop comum, o desempenho é de cerca de 200 mil hashes por segundo, o que é suficiente para quebrar uma senha de 10 dígitos em aproximadamente 9 minutos.
Para acelerar a quebra, a sequência foi limitada a combinações que incluíam apenas 8 letras minúsculas, além de 8, 9 ou 10 dígitos. Essa limitação foi suficiente para determinar as senhas para 3663 de 5000 redes. As senhas mais populares eram compostas por 10 dígitos, utilizadas em 2349 redes. Senhas com 8 dígitos foram usadas em 596 redes, com 9 dígitos em 368 redes, e senhas de 8 letras minúsculas em 320. A repetição da quebra utilizando o dicionário rockyou.txt, com tamanho de 133 MB, permitiu a quebra imediata de 900 senhas.
Suspeita-se que a situação em relação à confiabilidade das senhas em redes sem fio em outras cidades e países seja semelhante, sendo que a maioria das senhas pode ser quebrada em poucas horas, gastando cerca de $50 em uma placa de rede com suporte ao modo de monitoramento de frequência (no experimento, foi usada a placa ALFA Network AWUS036ACH). O ataque baseado em PMKID é aplicável apenas a pontos de acesso que suportam roaming, mas, como demonstrou a prática, a maioria dos fabricantes não desativa essa opção.
Para o ataque, foi utilizado um método típico de invasão de redes sem fio com WPA2, conhecido desde 2018. Ao contrário do método clássico, que requer a interceptação de frames de handshake durante a conexão do usuário, o método baseado na interceptação do PMKID não está atrelado à conexão de um novo usuário à rede e pode ser realizado a qualquer momento. Para obter dados suficientes para iniciar a recuperação da senha, é necessário apenas interceptar um frame com o identificador PMKID. Esses frames podem ser obtidos tanto em modo passivo, monitorando a atividade relacionada ao roaming, quanto forçando a transmissão de frames com PMKID pelo ar, enviando uma solicitação de autenticação ao ponto de acesso.
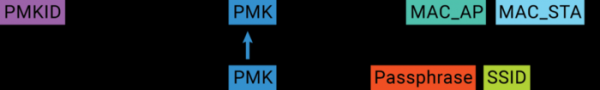
PMKID é um hash gerado utilizando a senha, endereço MAC do ponto de acesso, endereço MAC do cliente e nome da rede sem fio (SSID). Os últimos três parâmetros (MAC AP, MAC Station e SSID) são conhecidos desde o início, permitindo o uso do método de força bruta com dicionários para determinar a senha, da mesma forma como as senhas dos usuários em um sistema podem ser recuperadas quando seu hash vaza. Assim, a segurança do acesso à rede sem fio depende inteiramente da robustez da senha definida.
Fonte: opennet.ru
