

A empresa Google apresentou o lançamento do navegador web Chrome 96. Simultaneamente, está disponível a versão estável do projeto livre Chromium, que serve como base para o Chrome. O navegador Chrome se destaca pelo uso dos logotipos do Google, pela presença de um sistema de envio de notificações em caso de falhas, módulos para reprodução de conteúdo de vídeo protegido (DRM), um sistema de atualização automática e pela transmissão de parâmetros RLZ durante as buscas. A versão Chrome 96 será acompanhada por 8 semanas dentro do ciclo Extended Stable. O próximo lançamento do Chrome 97 está agendado para 4 de janeiro.
Principais mudanças no Chrome 96:
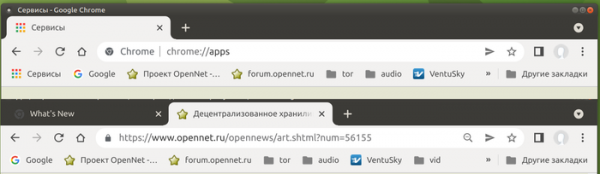
- Na barra de favoritos, exibida abaixo da barra de endereço, o botão Apps ("Serviços"), que permitia abrir a página "chrome://apps" com a lista de serviços e aplicações web instaladas, está oculto por padrão.

- O suporte para a plataforma Android 5.0 e versões anteriores foi descontinuado.
- Adicionada a suportação para redirecionamento de HTTP para HTTPS utilizando DNS (ao determinar endereços IP além dos registros DNS "A" e "AAAA", também é solicitado o registro DNS "HTTPS", caso exista, o navegador se conectará imediatamente ao site via HTTPS).
- Na versão para sistemas desktop, o cache de navegação (Back-forward cache), que permite transições instantâneas ao usar os botões "Voltar" e "Avançar", foi ampliado para suportar navegação em páginas já visitadas após abrir outro site.
- Adicionada a configuração "chrome://flags#force-major-version-to-100" para testar eventuais quebras em sites após o navegador atingir uma versão composta por três dígitos em vez de dois (anteriormente, após o lançamento do Chrome 10, surgiram muitos problemas nas bibliotecas de análise do User-Agent). Ao ativar a opção, o cabeçalho do User-Agent começará a apresentar a versão 100 (Chrome/100.0.4664.45).
- Nas builds para a plataforma Windows, os dados relacionados ao funcionamento dos serviços de rede (cookies, etc.) foram movidos para um subdiretório separado "Network" em preparação para a implementação do mecanismo de isolamento de rede (Network Sandbox).
- No modo Origin Trials (recursos experimentais que requerem ativação separada) foram adicionadas várias novas APIs. O Origin Trial permite o uso da API especificada a partir de aplicativos carregados a partir de localhost ou 127.0.0.1, ou após registro e obtenção de um token especial, que é válido por tempo limitado para um site específico.
- Um objeto FocusableMediaStreamTrack (que será renomeado para BrowserCaptureMediaStreamTrack) foi proposto, suportando o método focus(), com o qual aplicativos que capturam conteúdo de janelas ou abas (como programas para transmitir o conteúdo de janelas durante videoconferências) podem obter informações sobre o foco de entrada e rastrear suas mudanças.
- Foi implementado o mecanismo Priority Hints, que permite definir a importância de um recurso carregado usando um atributo adicional "importance" nas tags, como iframe, img e link. O atributo pode aceitar os valores "auto", "low" e "high", que influenciam na ordem de carregamento dos recursos externos pelo navegador.
- O cabeçalho Cross-Origin-Embedder-Policy, que controla o modo de isolamento Cross-Origin e permite definir regras para o uso seguro de operações privilegiadas na página, foi atualizado com suporte ao parâmetro "credentialless" para desativar a transmissão de informações relacionadas a credenciais, como Cookies e certificados de cliente.
- Um novo pseudo-classe CSS ":autofill" foi proposta, permitindo rastrear o preenchimento automático dos campos na tag input pelo navegador (quando o preenchimento é feito manualmente, o seletor não é acionado).
- Para evitar ciclos de solicitações, as propriedades CSS writing-mode, direction e backgrounds agora não se aplicam ao viewport ao usar a propriedade CSS contain nos elementos HTML ou BODY.
- Adicionada a propriedade CSS font-synthesis, que permite controlar a capacidade de síntese de estilos (oblique, bold e small-cap) que não estão presentes na família de fontes escolhida.
- No API PerformanceEventTiming, que permite obter informações adicionais para medir e otimizar a responsividade da interface, foi adicionado o atributo InteractionID com o identificador da interação do usuário. Este identificador permite vincular diferentes métricas a uma única ação do usuário; por exemplo, ao tocar na tela sensível ao toque, vários eventos são gerados, como pointerdown, mousedown, pointerup, mouseup e click, e o InteractionID permite associar todos esses eventos a um único toque.
- Foi adicionado um novo tipo de mídia (Media Query) — "prefers-contrast" para adaptar o conteúdo da página às configurações de contraste definidas no sistema operacional (por exemplo, ativação do modo de alto contraste).
- Para aplicativos PWA isolados, foi adicionada ao manifesto o suporte para um campo opcional "id" com um identificador global do aplicativo (se o campo não estiver especificado, a URL de início é usada para identificação).
- Para aplicações PWA isoladas, foi implementada a capacidade de registro como manipuladores de URL. Por exemplo, o aplicativo music.example.com pode se registrar como manipulador da URL https://*.music.example.com e todas as navegações a partir de aplicativos externos através desses links, como de mensageiros e clientes de e-mail, resultarão na abertura da referida PWA em vez de uma nova aba no navegador.
- Foi adicionada a diretiva CSP (Content Security Policy) wasm-unsafe-eval para controlar a possibilidade de execução de código em WebAssembly. A aplicação da diretiva CSP script-src agora abrange também o WebAssembly.
- O WebAssembly agora suporta tipos de referência (tipo externref). Os módulos WebAssembly podem armazenar em variáveis e passar como argumentos referências a objetos JavaScript e DOM.
- No PaymentMethodData, o suporte ao método de pagamento 'basic-card' foi considerado obsoleto, permitindo a operação com qualquer tipo de cartão através de um único identificador, sem vínculo a tipos de dados específicos. Em vez de 'basic-card', é sugerido o uso de métodos alternativos, como Google Pay, Apple Pay e Samsung Pay.
- Ao usar a API U2F (Cryptotoken) no site, o usuário verá um aviso com informações sobre a obsolescência dessa interface. A API U2F será desativada por padrão na versão 98 do Chrome e totalmente removida na versão 104. Em vez da API U2F, deve-se usar a API de Web Authentication.
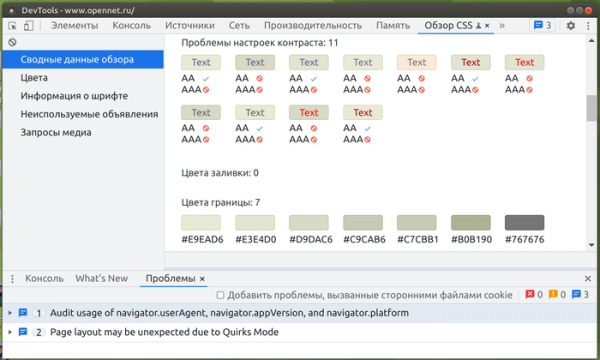
- Foram feitas melhorias nas ferramentas para desenvolvedores web. Adicionada uma nova aba 'Visão Geral do CSS' (CSS Overview), oferecendo um resumo sobre cores, fontes, declarações não utilizadas e media queries, além de destacar possíveis problemas. As operações de edição e cópia de CSS foram aprimoradas. Na aba de Estilos (Styles), foi adicionada uma opção no menu de contexto para copiar definições de CSS na forma de expressões JavaScript. Na aba de inspeção de solicitações de rede, foi adicionada uma aba Payload com a análise de parâmetros da solicitação. Na console web, foi adicionada uma opção para ocultar todos os erros de CORS (Cross-Origin Resource Sharing) e garantir a saída da rastreação de pilha para funções assíncronas.

Além das inovações e da correção de erros, a nova versão corrigiu 25 vulnerabilidades. Muitas das vulnerabilidades foram identificadas através de testes automatizados usando as ferramentas AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer e AFL. Não foram detectados problemas críticos que permitam contornar todos os níveis de proteção do navegador e executar código no sistema fora do ambiente sandbox. No âmbito do programa de recompensas por descobertas de vulnerabilidades para esta versão, a Google pagou 13 prêmios totalizando 60 mil dólares (um prêmio de $15.000, um prêmio de $10.000, dois prêmios de $7.500, um prêmio de $5.000, dois prêmios de $3.000, um prêmio de $2.500, dois prêmios de $2.000, dois prêmios de $1.000 e um prêmio de $500). O valor de 5 recompensas ainda não foi definido.
Fonte: opennet.ru
