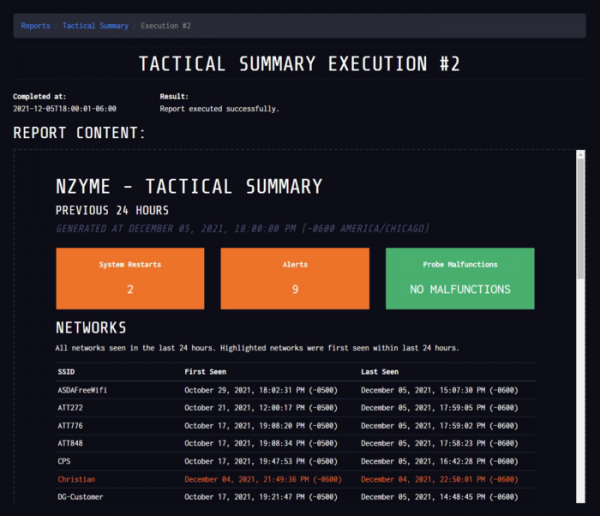
Foi lançado o Nzyme 1.2.0, um conjunto de ferramentas destinado à monitorização de redes sem fio com o objetivo de detectar atividades maliciosas, implantar pontos de acesso falsos, conexões não autorizadas e realizar ataques típicos. O código do projeto é escrito em Java e distribuído sob a licença SSPL (Server Side Public License), que é baseada na AGPLv3, mas não é aberta devido a requisitos discriminatórios em relação ao uso do produto em serviços de nuvem.
A captura de tráfego é realizada ao colocar o adaptador sem fio em modo de monitoramento sobre os quadros de rede que transitam. É possível enviar os quadros de rede capturados para o sistema Graylog para armazenamento a longo prazo, caso os dados sejam necessários para a análise de incidentes e ações maliciosas. Por exemplo, o software permite identificar o surgimento de pontos de acesso não autorizados, e, em caso de tentativa de comprometimento da rede sem fio, mostrará quem foi o alvo do ataque e quais usuários foram comprometidos.
O sistema pode gerar vários tipos de alertas e também suporta diferentes métodos de detecção de atividades anormais, incluindo a verificação de componentes de rede através de identificadores fingerprint e a criação de armadilhas. Suporta a geração de alertas em caso de violação da estrutura da rede (por exemplo, surgimento de um BSSID anteriormente desconhecido), alteração de parâmetros de segurança (por exemplo, mudança nos modos de criptografia), identificação da presença de dispositivos típicos para realização de ataques (por exemplo, WiFi Pineapple), registro de acesso a armadilhas ou identificação de mudanças anormais no comportamento (por exemplo, a presença de quadros com um nível de sinal incomum ou violação de valores de intensidade de pacotes).
Além da análise de atividades maliciosas, o sistema pode ser utilizado para a monitorização geral de redes sem fio, assim como para a detecção física da fonte das anomalias identificadas através do uso de rastreadores que permitem determinar progressivamente o dispositivo wireless malicioso com base em atributos específicos e variações no nível de sinal. O gerenciamento é feito através de uma interface web.
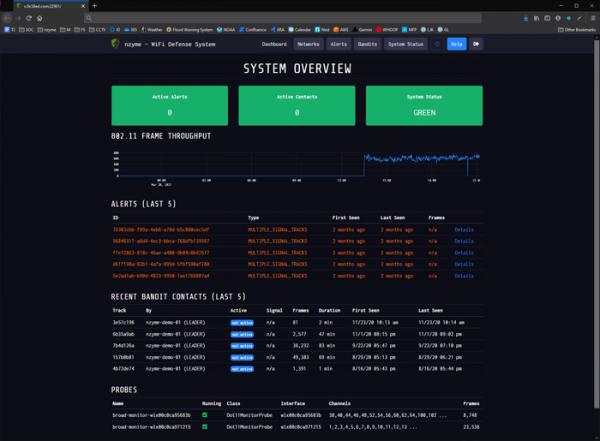
Na nova versão:
- Adicionada a capacidade de gerar e enviar por email relatórios sobre anomalias detectadas, registradas nas redes e no estado geral.

- Adicionada a capacidade de alertas sobre tentativas de ataque que bloqueiam o funcionamento de câmeras de vigilância, baseadas em envio em massa de pacotes de desautenticação.
- Adicionada a capacidade de alertas sobre a detecção de identificadores SSID desconhecidos.
- Adicionada a capacidade de alertas sobre falhas no sistema de monitoramento, por exemplo, ao desconectar o adaptador sem fio do computador em que o Nzyme está em execução.
- Melhorada a compatibilidade com redes baseadas em WPA3.
- Adicionada a possibilidade de definir manipuladores de callback para responder a alertas (por exemplo, pode ser usado para registrar informações sobre anomalias em um arquivo de log).
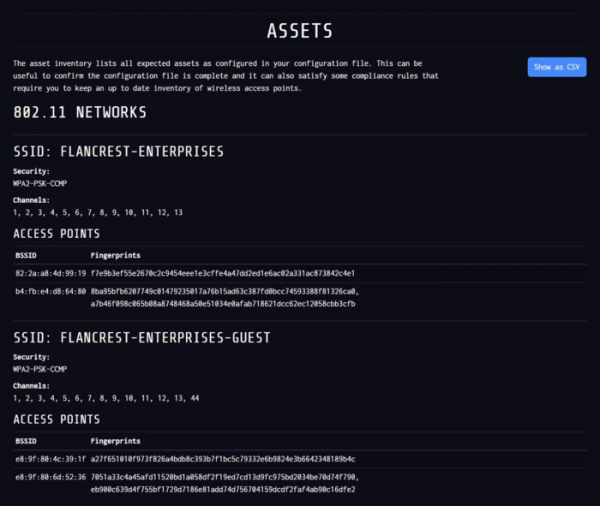
- Adicionado um inventário de recursos, que exibe parâmetros das redes implementadas que estão sendo monitoradas.

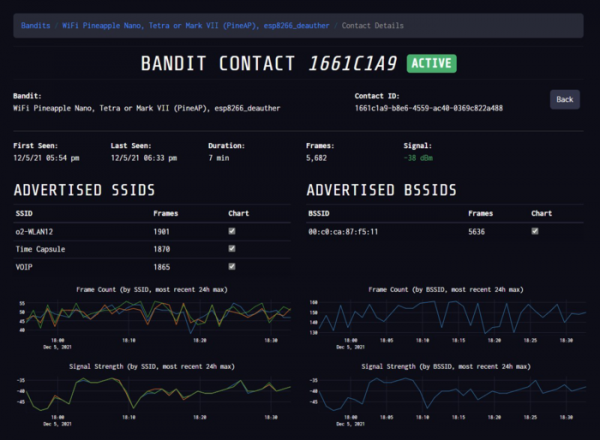
- Adicionada uma página com o perfil do atacante, fornecendo informações sobre sistemas e pontos de acesso com os quais o atacante interagiu, assim como estatísticas sobre o nível de sinal e pacotes enviados.

Fonte: opennet.ru