

Foi lançado o servidor http leve lighttpd 1.4.64. Esta nova versão apresenta 95 alterações, incluindo a aplicação de mudanças planejadas nos valores padrão e a remoção de funcionalidades obsoletas:
- O timeout padrão para operações de reinício/desligamento gracioso foi reduzido de infinito para 8 segundos. O timeout pode ser ajustado usando a opção 'server.graceful-shutdown-timeout'.
- Foi realizada a transição para o uso da compilação com a biblioteca PCRE2 (—with-pcre2); para retornar à versão anterior do PCRE, pode-se usar a opção '—with-pcre'.
- Foram removidos os módulos previamente declarados obsoletos:
- mod_geoip (deve-se usar mod_maxminddb),
- mod_authn_mysql (deve-se usar mod_authn_dbi),
- mod_mysql_vhost (deve-se usar mod_vhostdb_dbi),
- mod_cml (deve-se usar mod_magnet),
- mod_flv_streaming (perdeu o sentido após o término da vida útil do Adobe Flash),
- mod_trigger_b4_dl (deve-se usar a substituição por Lua).
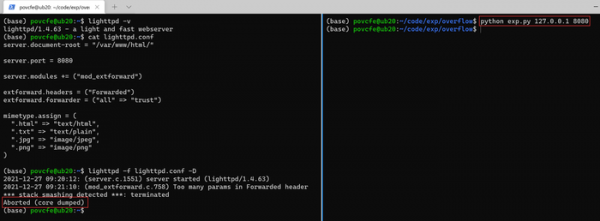
No Lighttpd 1.4.64, também foi resolvida uma vulnerabilidade (CVE-2022-22707) no módulo mod_extforward, que leva a um estouro de buffer de 4 bytes ao processar dados no cabeçalho HTTP Forwarded. Segundo os desenvolvedores, o problema se limita a uma negação de serviço e permite a inicialização remota de falhas no processo em segundo plano. A exploração é possível somente com o manipulador de cabeçalho Forwarded ativado e não se manifesta na configuração padrão.
Fonte: opennet.ru
