

Foi lançado o release da distribuição Kali Linux 2022.1, destinada a testar sistemas em busca de vulnerabilidades, realizar auditorias, analisar informações residuais e identificar as consequências de ataques de invasores. Todos os desenvolvimentos originais criados no âmbito da distribuição são distribuídos sob a licença GPL e estão disponíveis através de um repositório Git público. Estão disponíveis várias opções de imagens ISO para download, com tamanhos de 471 MB, 2.8 GB, 3.5 GB e 9.4 GB. As compilações estão disponíveis para as arquiteturas i386, x86_64, ARM (armhf e armel, Raspberry Pi, Banana Pi, ARM Chromebook, Odroid). Por padrão, é oferecida a interface de desktop Xfce, mas suporte opcional é disponibilizado para KDE, GNOME, MATE, LXDE e Enlightenment e17.
O Kali inclui uma das mais completas seleções de ferramentas para profissionais da área de segurança da informação: desde ferramentas para teste de aplicações web e penetrações em redes sem fio até programas para leitura de dados de chips de identificação RFID. O pacote inclui uma coleção de exploits e mais de 300 utilitários especializados para verificação de segurança, como Aircrack, Maltego, SAINT, Kismet, Bluebugger, Btcrack, Btscanner, Nmap, p0f. Além disso, a distribuição inclui ferramentas para acelerar a quebra de senhas (Multihash CUDA Brute Forcer) e chaves WPA (Pyrit) usando as tecnologias CUDA e AMD Stream, que permitem utilizar GPUs das placas de vídeo NVIDIA e AMD para realizar operações de cálculo.
No novo lançamento:
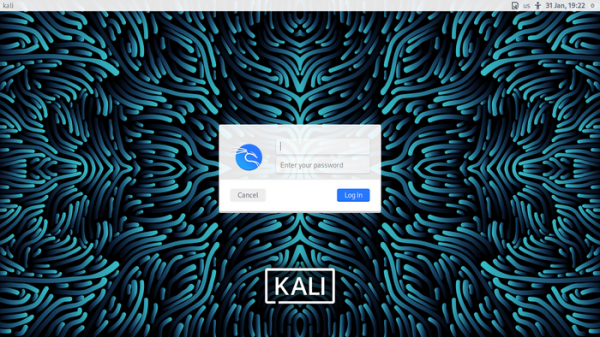
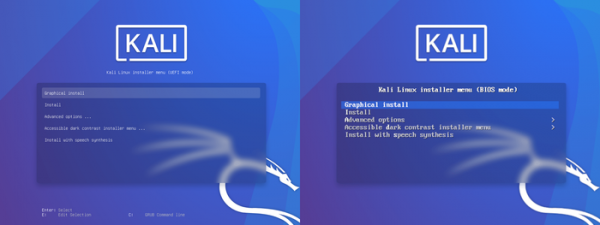
- Atualizado o design do processo de inicialização, da tela de login e do instalador.

- Reformulado o menu de inicialização. Unificadas as opções do menu de inicialização para sistemas com UEFI e BIOS, assim como para diferentes variantes de imagens ISO (installer, live e netinstall).

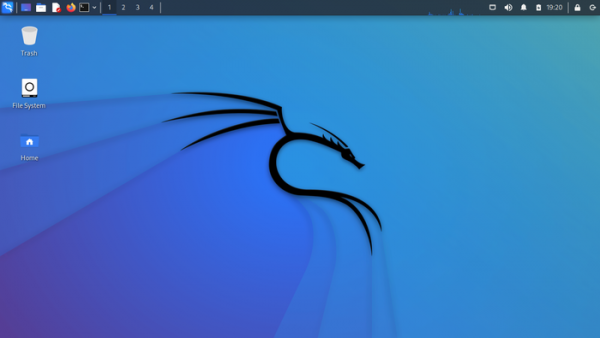
- Novos papéis de parede para a área de trabalho com a simbologia da distribuição foram oferecidos.

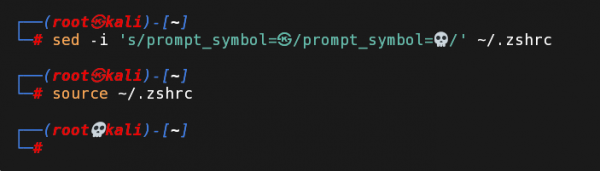
- Modernizado o prompt do shell zsh. Por padrão, foram ocultados os dados sobre códigos de retorno e o número de processos em segundo plano, que poderiam interferir no trabalho. Quando utilizando direitos de root, o ícone ㉿ é utilizado em vez de 💀.

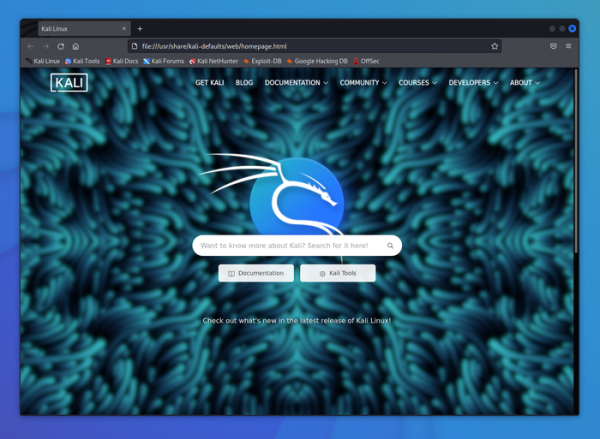
- Refatorada a página que é exibida por padrão no navegador, que agora inclui links para documentação e utilitários, além de implementar uma função de busca.

- Adicionada a coleta completa 'kali-linux-everything', que inclui todos os pacotes disponíveis (exceto Kaboxer) para instalação autossuficiente em sistemas que não possuem conexão à internet. O tamanho da coleta é de 9.4 GB e está disponível para download apenas via BitTorrent.
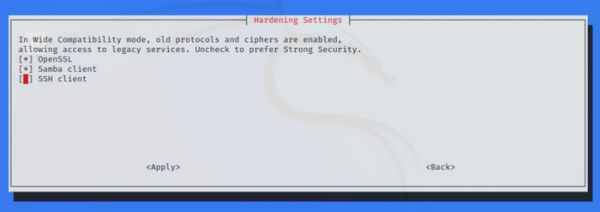
- No utilitário kali-tweaks, foi proposta uma nova seção 'Hardening', que permite modificar as configurações do cliente SSH para aumentar a compatibilidade com sistemas mais antigos (restaurar suporte a algoritmos e cifras antigas).

- Melhorada a compatibilidade com plataformas de virtualização VMware ao executar o Kali em um sistema convidado utilizando a interface de desktop baseada em i3 (kali-desktop-i3). Em ambientes assim, o suporte para clipboard e interface de arrastar e soltar está ativado por padrão.
- O sintetizador de voz foi reincorporado ao núcleo para facilitar o trabalho de pessoas cegas.
- Novas utilidades foram adicionadas:
- dnsx — uma ferramenta para trabalhar com DNS, permitindo enviar solicitações em lote para vários servidores DNS.
- email2phonenumber — uma ferramenta OSINT para determinar o número de telefone a partir de um email através da análise das informações do usuário disponíveis em fontes abertas.
- naabu — uma ferramenta simples para escaneamento de portas.
- nuclei — um sistema de escaneamento de rede que suporta templates.
- PoshC2 — um framework para gestão de Command & Control (C2), que suporta operação através de proxy. servidores proxify — um proxy para HTTP/HTTPS que permite interceptar e manipular o tráfego.
- Foram adicionados pacotes feroxbuster e ghidra às compilações para a arquitetura ARM. Problemas com o Bluetooth nas placas Raspberry Pi foram resolvidos.
- Foi preparado simultaneamente o lançamento do NetHunter 2022.1, um ambiente para dispositivos móveis baseado na plataforma Android, contendo um conjunto de ferramentas para testar sistemas em busca de vulnerabilidades. Com o NetHunter, é possível verificar a execução de ataques específicos para dispositivos móveis, como a emulação de funcionamento de dispositivos USB (BadUSB e HID Keyboard — emulação de um adaptador USB de rede, que pode ser usado para ataques MITM, ou um teclado USB que realiza a substituição de caracteres) e a criação de pontos de acesso falsos (MANA Evil Access Point). O NetHunter é instalado no ambiente padrão da plataforma Android na forma de uma imagem chroot, na qual é executada uma versão especialmente adaptada do Kali Linux.
- Foi apresentado o lançamento da distribuição Kali Linux 2022.1, destinada à teste de sistemas quanto à presença de vulnerabilidades, auditoria, análise de informações remanescentes e identificação das consequências de ataques de criminosos.
Fonte: opennet.ru
