

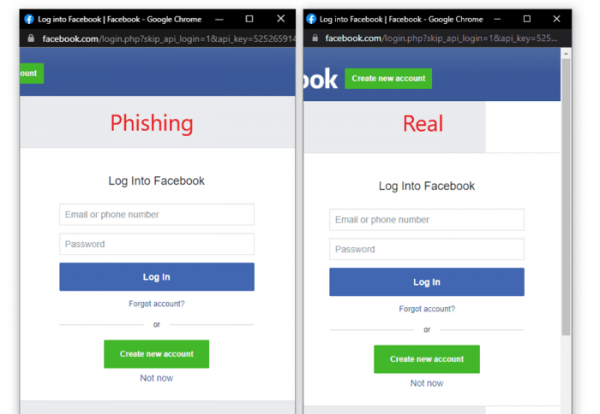
Foram publicadas informações sobre um método de phishing que permite criar uma ilusão de que o usuário está trabalhando com um formulário de autenticação legítimo, por meio da recriação da interface do navegador em uma área exibida sobre a janela atual usando iframe. Se anteriormente os invasores tentavam enganar os usuários registrando domínios semelhantes ou manipulando parâmetros na URL, o método proposto utiliza recursos de HTML e CSS para desenhar elementos que replicam a interface do navegador na parte superior da janela pop-up, incluindo o cabeçalho com os botões de controle da janela e a barra de endereço, que apresenta um endereço que não coincide com o real do conteúdo.
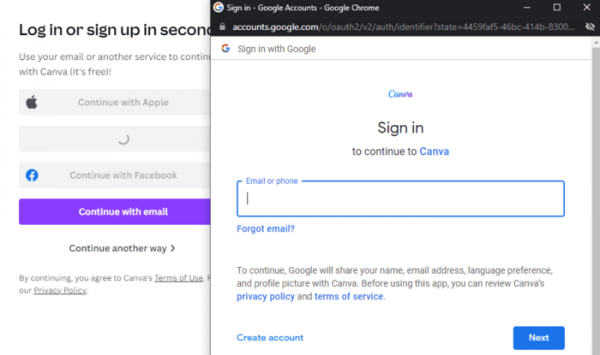
Considerando que muitos sites utilizam formulários de autenticação através de serviços de terceiros que suportam o protocolo OAuth, e que esses formulários são exibidos em uma janela separada, a geração de uma interface falsa do navegador pode confundir até mesmo usuários experientes e atentos. O método proposto, por exemplo, pode ser aplicado em sites hackeados ou não confiáveis para coletar dados de senhas de usuários.
O pesquisador que chamou a atenção para o problema publicou um conjunto pronto de layouts que simulam a interface do Chrome em temas escuros e claros para macOS e Windows. A janela pop-up é formada por meio de um iframe exibido sobre o conteúdo. Para aumentar o realismo, manipuladores são vinculados por meio de JavaScript, permitindo mover a janela falsa e clicar nos botões de controle da janela.

Fonte: opennet.ru
