

A empresa eQualite lançou a versão 1.4.0 do navegador web móvel CENO, destinado a organizar o acesso à informação em condições de censura, filtragem de tráfego ou desconexão de segmentos da internet da rede global. Ele é baseado no Firefox para Android (Mozilla Fennec). A funcionalidade relacionada à construção de uma rede descentralizada foi isolada em uma biblioteca separada chamada Ouinet, que pode ser utilizada para adicionar meios de contorno à censura em aplicativos diversos. As contribuições do projeto estão sob a licença MIT. Versões prontas estão disponíveis no Google Play.
O navegador CENO e a biblioteca Ouinet permitem o acesso à informação em condições de bloqueio ativo de servidores proxy, VPN, gateways e outros mecanismos centralizados de contorno da filtragem de tráfego, até mesmo no caso de uma desconexão total da internet em áreas censuradas (quando o conteúdo está totalmente bloqueado, ele pode ser distribuído a partir de cache ou dispositivos de armazenamento locais). Para troca de dados, uma rede P2P é criada, na qual os usuários participam na redirecionamento de tráfego para gateways externos (injector), que proporcionam acesso à informação contornando os filtros.
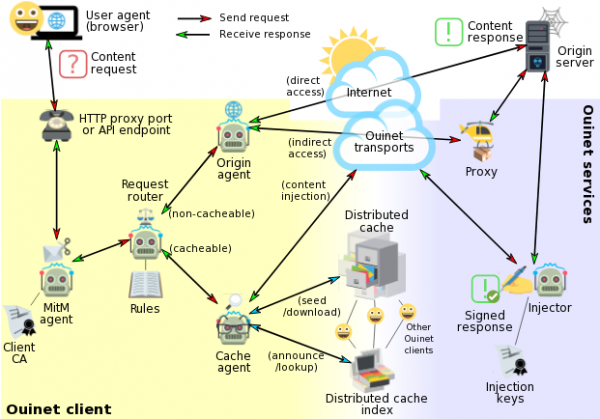
O projeto também prevê o cache de conteúdo no lado de cada usuário, mantendo um cache descentralizado de conteúdo popular. Quando um usuário acessa um site, o conteúdo carregado é armazenado no sistema do usuário e se torna acessível aos participantes da rede P2P que não podem obter acesso direto ao recurso ou aos gateways para contornar o bloqueio. Em cada dispositivo, apenas os dados diretamente solicitados por esse dispositivo são retidos. A identificação das páginas em cache é feita usando um hash da URL, enquanto todos os dados adicionais relacionados à página, como imagens, scripts e estilos, são agrupados e entregues juntos sob um único identificador.
Para acessar novo conteúdo, cujo acesso direto está bloqueado, são utilizados gateways proxy especiais (injector), que são colocados em partes externas da rede, não sujeitas à censura. A informação entre o cliente e o gateway é codificada usando criptografia baseada em chaves públicas. Para identificar os gateways e evitar a inserção de gateways maliciosos, são utilizadas assinaturas digitais, e as chaves dos gateways suportados pelo projeto estão incluídas na entrega do navegador.
Para acessar o gateway em caso de bloqueio, é suportada uma conexão em cadeia através de outros usuários, que atuam como proxy para encaminhar o tráfego ao gateway (os dados são criptografados com a chave do gateway, o que impede que usuários de trânsito, através dos sistemas dos quais a solicitação é transmitida, se infiltrar no tráfego ou determinar o conteúdo). Os sistemas dos clientes não enviam solicitações externas em nome de outros usuários, mas entregam dados do cache ou são usados como um elo para estabelecer um túnel com o proxy gateway.
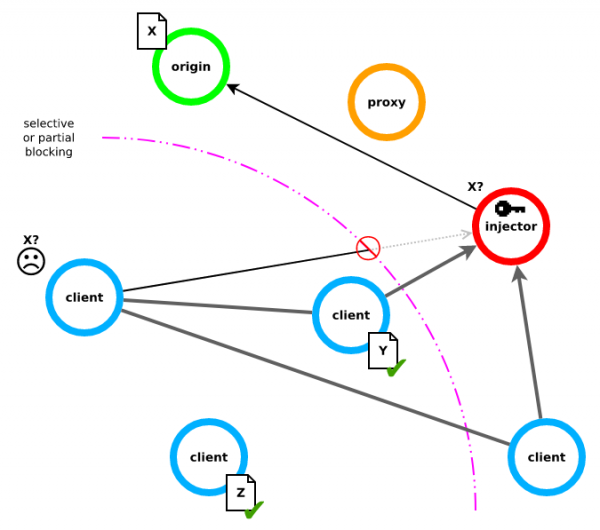
No entanto, o CENO não garante anonimato, e as informações sobre as solicitações enviadas estão disponíveis para análise nos dispositivos dos participantes (um agente malicioso pode obter informações sobre os dados solicitados ou devolvidos do cache para outros usuários, além de determinar que um usuário acessou um determinado site pelo hash). Solicitações comuns são primeiro tentadas diretamente pelo navegador, e se a solicitação direta não for bem-sucedida, busca no cache distribuído. Se não houver URL no cache, as informações são solicitadas através de uma conexão com um gateway proxy ou acessando o gateway através de outro usuário. Dados sensíveis, como cookies, não são armazenados no cache.
Para solicitações confidenciais, como aquelas que exigem conexão com suas contas de email e redes sociais, recomenda-se usar uma aba privada separada, onde os dados são solicitados apenas diretamente ou através de um gateway proxy, mas sem acessar o cache e sem ficar armazenados nele.
Cada sistema na rede P2P é equipado com um identificador interno, que é usado para roteamento na rede P2P, mas não está vinculado à localização física do usuário. A autenticidade das informações transmitidas e armazenadas no cache é garantida através do uso de assinaturas digitais (Ed25519). O tráfego transmitido é criptografado usando TLS. Para acessar informações sobre a estrutura da rede, participantes e conteúdo em cache, é utilizada uma tabela de hash distribuída (DHT). Se necessário, além do HTTP, podem ser utilizados µTP ou Tor como transporte.
Mudanças na nova versão:
- Foi proporcionado acesso aos dados armazenados no cache local do sistema atual, permitindo que vários usuários em uma rede local compartilhem acesso a conteúdo previamente carregado em redes completamente isoladas, sem acesso à internet. A troca de dados também é possível na fase anterior ao download da tabela hash distribuída (DHT).
- O endereço IP de um dos nós foi adicionado à lista de nós utilizados para conectar à rede, como uma precaução em caso de falhas no funcionamento do DNS.
- As capacidades de depuração de falhas foram expandidas.
- Incluído um complemento de navegador chamado "HTTPS por padrão", que por padrão ativa o acesso através do protocolo HTTPS.
- O diálogo "sem Wi-Fi" foi transformado em "usando dados móveis" e agora é exibido ao trabalhar através da rede de um operador móvel, independentemente do estado do Wi-Fi.
- As versões do CENO Extension 1.4.2 e do cliente Ouinet 0.18.2 foram atualizadas.
Fonte: opennet.ru
