

A empresa Google lançou a versão 102 do navegador web Chrome. Simultaneamente, está disponível a versão estável do projeto livre Chromium, que serve como base para o Chrome. O navegador Chrome se distingue do Chromium pelo uso dos logotipos do Google, pela presença de um sistema de envio de notificações em caso de falha, por módulos para reprodução de conteúdo de vídeo protegido por direitos autorais (DRM), por um sistema de instalação automática de atualizações, pela ativação constante da sandbox e pela entrega de chaves para a API do Google, além da transmissão de parâmetros RLZ durante a pesquisa. Para aqueles que precisam de mais tempo para a atualização, uma ramificação Extended Stable é mantida, com suporte de 8 semanas. A próxima versão do Chrome 103 está programada para 21 de junho.
Principais mudanças no Chrome 102:
- Para bloquear a exploração de vulnerabilidades causadas pela acesso a blocos de memória já liberados (use-after-free), em vez de ponteiros comuns, passou a ser utilizado o tipo MiraclePtr (raw_ptr). O MiraclePtr fornece uma camada sobre os ponteiros que realiza verificações adicionais sobre acessos a áreas de memória liberadas e encerra o processo em caso de tais acessos. O impacto do novo método de proteção no desempenho e no consumo de memória é considerado insignificante. O mecanismo MiraclePtr não é aplicável em todos os processos, especificamente não é utilizado em processos de renderização, mas pode aumentar significativamente a segurança. Por exemplo, na versão atual, de 32 vulnerabilidades corrigidas, 12 foram causadas por problemas da classe use-after-free.
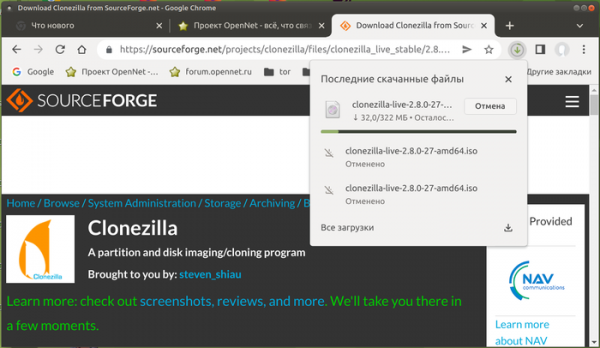
- A interface sobre downloads foi reformulada. Em vez da barra inferior com dados sobre o progresso do download, um novo indicador foi adicionado à barra de endereços, que, ao ser clicado, exibe o progresso dos downloads e um histórico com a lista de arquivos já baixados. Diferente da barra inferior, o botão é sempre exibido na barra e permite um acesso rápido ao histórico de downloads. A nova interface foi disponibilizada por padrão apenas para parte dos usuários e será espalhada para todos em caso de ausência de problemas. Para retornar à antiga interface ou ativar a nova, existe a configuração "chrome://flags#download-bubble".

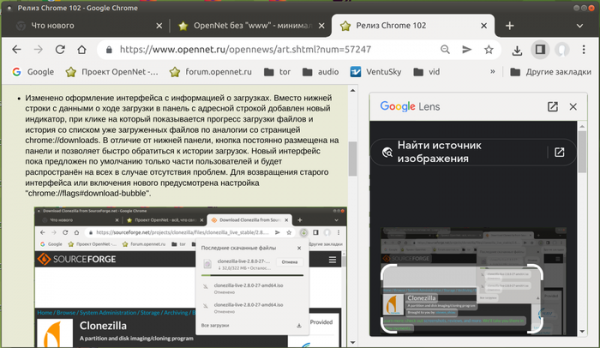
- Ao pesquisar imagens pelo menu de contexto ('Pesquisar imagem com o Google Lens' ou 'Encontrar através do Google Lens'), os resultados agora são exibidos em um painel lateral ao lado do conteúdo da página original (é possível ver o conteúdo da página e o resultado da pesquisa ao mesmo tempo em uma única janela).
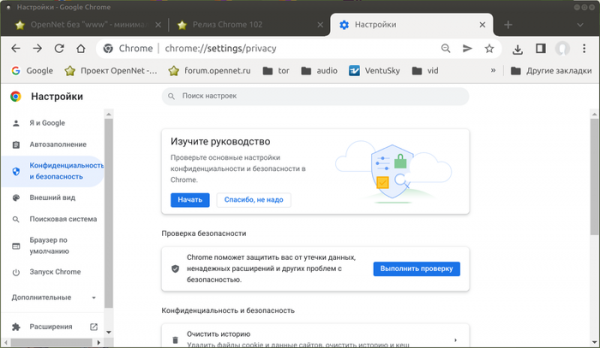
- Nas configurações, na seção 'Privacidade e segurança', foi adicionada a seção 'Guia de privacidade', que oferece uma visão geral das principais configurações que afetam a privacidade, com explicações detalhadas sobre o impacto de cada configuração. Por exemplo, nesta seção, é possível definir a política de envio de dados para os serviços do Google, gerenciar a sincronização, o processamento de cookies e o armazenamento de histórico. Esta função foi proposta a alguns usuários e pode ser ativada usando a configuração 'chrome://flags#privacy-guide'.
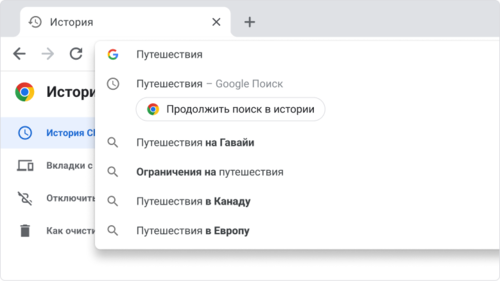
- Foi assegurada a estruturação do histórico de busca e páginas visitadas. Ao tentar uma nova busca na barra de endereço, é exibida uma sugestão 'Continuar busca no histórico' ('Resume your journey'), permitindo retomar a busca de onde foi interrompida na última vez.

- No catálogo da Chrome Web Store, foi apresentada a página 'Extensions Starter Kit' com uma seleção inicial de extensões recomendadas.
- Foi ativado em modo de teste o envio de um pedido de confirmação de legitimidade CORS (Cross-Origin Resource Sharing) ao servidor do site principal, com o cabeçalho 'Access-Control-Request-Private-Network: true', no caso de uma solicitação de uma página a um recurso na rede interna (192.168.x.x, 10.x.x.x, 172.16.x.x) ou ao localhost (128.x.x.x). Ao confirmar a operação em resposta a esse pedido, o servidor deve retornar o cabeçalho 'Access-Control-Allow-Private-Network: true'. Na versão 102 do Chrome, o resultado da confirmação ainda não afeta o processamento do pedido - em caso de falta de confirmação, um aviso é exibido na web console, mas o pedido de sub-recurso não é bloqueado. A ativação do bloqueio em caso de ausência de confirmação do servidor é esperada para não antes da versão 105 do Chrome. Para ativar o bloqueio em versões anteriores, é possível habilitar a configuração 'chrome://flags/#private-network-access-respect-preflight-results'.
Confirmação de credenciais servidor foi introduzida para reforçar a proteção contra ataques relacionados ao acesso a recursos em redes locais ou ao computador do usuário (localhost) a partir de scripts carregados ao abrir um site. Tais solicitações são utilizadas por agentes maliciosos para realizar ataques CSRF em roteadores, pontos de acesso, impressoras, interfaces web corporativas e outros dispositivos e serviços que aceitam solicitações apenas da rede local. Para proteger contra esses ataques, ao acessar quaisquer sub-recursos em uma rede interna, o navegador enviará uma solicitação explícita de credenciais para carregar esses sub-recursos.
- Ao abrir links em modo incógnito pelo menu de contexto, foi assegurado que alguns parâmetros que afetam a privacidade sejam automaticamente removidos do URL.
- A estratégia de entrega de atualizações para Windows e Android foi alterada. Agora, várias compilações da nova versão são geradas para uma comparação mais abrangente entre o comportamento da nova e da antiga atualização durante o download.
- A tecnologia de segmentação da rede foi estabilizada para proteger contra métodos que rastreiam os movimentos do usuário entre sites, baseados no armazenamento de identificadores em áreas não destinadas ao armazenamento permanente de informações ("Supercookies"). Como os recursos em cache são armazenados em um espaço de nome comum, independentemente do domínio de origem, um site pode identificar o download de recursos de outro site verificando a presença desse recurso no cache. A proteção é baseada na aplicação da segmentação da rede, que consiste em adicionar uma vinculação adicional das entradas ao domínio, do qual a página principal foi aberta, limitando a área de cobertura do cache para scripts de rastreamento apenas ao site atual (um script em iframe não conseguirá verificar se o recurso foi carregado de outro site). A separação do estado abrange conexões de rede (HTTP/1, HTTP/2, HTTP/3, websocket), cache DNS, dados ALPN/HTTP2, TLS/HTTP3, configurações, downloads e informações no cabeçalho Expect-CT.
- Para aplicativos web instalados isoladamente (PWA, Progressive Web App), foi adicionada a capacidade de alterar o design da área do cabeçalho da janela usando componentes de Overlay de Controle de Janelas, que expandem a área de tela do aplicativo web para toda a janela. O aplicativo web pode gerenciar a renderização e o processamento da entrada em toda a janela, exceto pelo bloco sobreposto com os botões padrão de controle da janela (fechar, minimizar, maximizar), para dar ao aplicativo web a aparência de um aplicativo de desktop comum.

- O sistema de preenchimento automático de formulários agora suporta a geração de números virtuais de cartões de crédito nos campos de informações de pagamento em lojas online. O uso de um cartão virtual, cujo número é gerado para cada pagamento, permite que os dados do cartão de crédito real não sejam transmitidos, mas requer que o banco forneça o serviço necessário. Atualmente, a função só pode ser utilizada por clientes de alguns bancos dos EUA. Para gerenciar a ativação da função, foi sugerida a configuração "chrome://flags/#autofill-enable-virtual-card".
- O mecanismo "Capture Handle" está ativado por padrão, permitindo que as informações sejam transmitidas para aplicativos que realizam a captura de vídeo. A API oferece a possibilidade de organizar a interação entre aplicativos cujo conteúdo está sendo gravado e aqueles que realizam a gravação. Por exemplo, um aplicativo de videoconferência, que captura vídeo para transmitir uma apresentação, pode obter informações sobre os controles da apresentação e exibi-los na janela de vídeo.
- O suporte a regras especulativas (Speculation rules) está habilitado por padrão, fornecendo uma sintaxe flexível para definir a possibilidade de pré-carregamento de dados relacionados a um link, realizado na etapa anterior à transição do usuário pelo link.
- O mecanismo de empacotamento de recursos em pacotes no formato Web Bundle foi estabilizado, aumentando a eficiência no carregamento de um grande número de arquivos auxiliares (CSS, JavaScript, imagens, iframe). Diferente dos pacotes no formato Webpack, o formato Web Bundle possui as seguintes vantagens: somente as partes compostas são armazenadas no cache HTTP, e a compilação e execução do JavaScript começam sem esperar o carregamento completo do pacote; permite a inclusão de recursos adicionais, como CSS e imagens, que no webpack precisavam ser codificados na forma de strings JavaScript.
- Foi fornecida a possibilidade de definir um aplicativo PWA como manipulador de certos tipos MIME e extensões de arquivo. Após a definição do vínculo por meio do campo file_handlers no manifesto, o aplicativo receberá um evento especial quando o usuário tentar abrir um arquivo associado ao aplicativo.
- Foi adicionado um novo atributo inert, que permite marcar parte da árvore DOM como "inativa". Para os nós DOM nesse estado, os manipuladores de seleção de texto e de hover são desativados, ou seja, as propriedades CSS pointer-events e user-select são sempre definidas como 'none'. Se o nó permitisse edição, ele se torna não editável no modo inert.
- Foi adicionado o API Navigation, que permite que aplicativos web interceptem operações de navegação na janela, iniciem transições e analisem o histórico de ações com o aplicativo. A API fornece uma alternativa às propriedades window.history e window.location, otimizada para aplicativos web de página única.
- Para o atributo 'hidden', foi proposto um novo sinalizador 'until-found', que torna o elemento acessível para busca na página e para a rolagem por meio de uma máscara de texto. Por exemplo, é possível adicionar texto oculto na página, cujo conteúdo será localizado durante uma busca local.
- Na API WebHID, destinado para acesso de baixo nível a dispositivos HID (dispositivo de interface humana, teclados, mouses, gamepads, painéis sensíveis ao toque) e para organizar o funcionamento sem a necessidade de drivers específicos no sistema, no objeto requestDevice() foi adicionada a propriedade exclusionFilters, que permite excluir certos dispositivos ao mostrar a lista de dispositivos disponíveis no navegador. Por exemplo, é possível excluir identificadores de dispositivos que apresentam problemas conhecidos.
- É proibido exibir o formulário de pagamento através da chamada PaymentRequest.show() sem uma ação explícita do usuário, como um clique em um elemento associado ao tratador.
- Foi descontinuado o suporte para a implementação alternativa do protocolo SDP (Session Description Protocol), que é utilizado para estabelecer sessões no WebRTC. No Chrome, foram sugeridas duas variantes de SDP — uma unificada com outros navegadores e uma específica para o Chrome. A partir de agora, apenas a variante portátil será mantida.
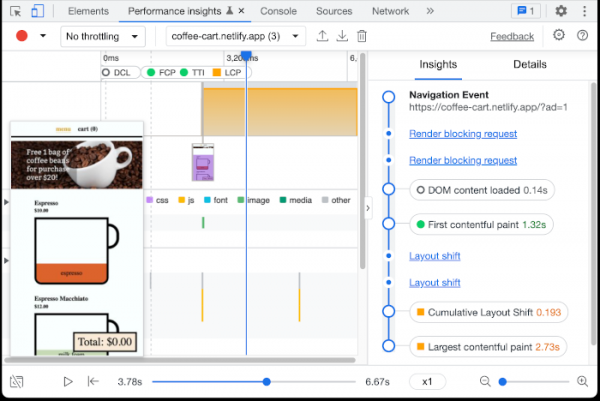
- Foram feitas melhorias nas ferramentas para desenvolvedores web. No painel Styles, foram adicionados botões para simular a aplicação de temas escuros e claros. A segurança da aba Preview foi reforçada no modo de inspeção de rede (a aplicação da Content Security Policy está ativada). O depurador agora permite terminar a execução do script para recarregar os pontos de interrupção. Uma pré-implementação do novo painel 'Performance insights' foi sugerida, permitindo analisar o desempenho de operações específicas na página.

Além das inovações e correções de bugs, a nova versão eliminou 32 vulnerabilidades. Muitas dessas vulnerabilidades foram identificadas como resultado de testes automatizados utilizando ferramentas como AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer e AFL. Uma das questões (CVE-2022-1853) foi categorizada como de gravidade crítica, o que implica a possibilidade de contornar todos os níveis de proteção do navegador e executar código no sistema além do ambiente sandbox. Os detalhes sobre esta vulnerabilidade ainda não foram divulgados, sabe-se apenas que ela é causada por um acesso a um bloco de memória liberado (use-after-free) na implementação da API Indexed DB.
No âmbito do programa de recompensa por descoberta de vulnerabilidades para a versão atual, a Google pagou 24 prêmios totalizando 65600 dólares (um prêmio de $10000, um prêmio de $7500, dois prêmios de $7000, três prêmios de $5000, quatro prêmios de $3000, dois prêmios de $2000, dois prêmios de $1000 e dois prêmios de $500). O valor de 7 prêmios ainda não foi definido.
Fonte: opennet.ru
