

Membros da comunidade Kernal identificaram uma preocupação extraordinariamente negligente com a segurança no distribuidor Linuxfx, que oferece uma versão do Ubuntu com ambiente de desktop KDE estilizado para a interface do Windows 11. De acordo com o site do projeto, o distribuidor é utilizado por mais de um milhão de usuários, e nesta semana foram registradas cerca de 15 mil downloads. O distribuidor oferece a ativação de funcionalidades adicionais pagas, que é feita através da inserção de uma chave de licença em um aplicativo gráfico específico.
Uma pesquisa no aplicativo de ativação de licença (/usr/bin/windowsfx-register) revelou que ele inclui um login e uma senha embutidos para acessar um banco de dados MySQL externo, no qual são adicionados os dados de um novo usuário. As credenciais utilizadas permitem acesso total ao BD, incluindo a tabela 'machines', que contém informações sobre todas as instalações do distribuidor, incluindo endereços IP usuários. O conteúdo da tabela 'fxkeys', que contém chaves de licença e endereços de e-mail de todos os usuários comerciais registrados, também está disponível. É notável que, ao contrário das alegações sobre um milhão de usuários, o BD possui apenas 20 mil registros. O aplicativo foi desenvolvido em Visual Basic e é executado usando o interpretador Gambas.
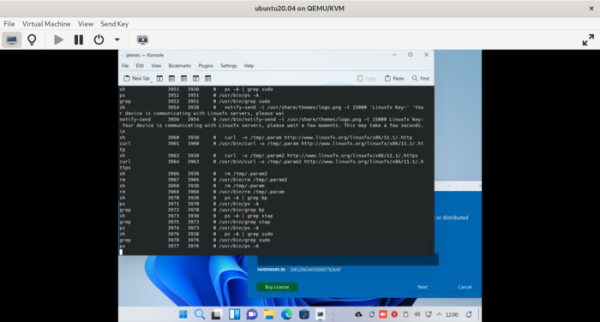
A reação dos desenvolvedores do distribuidor merece atenção especial. Após a divulgação de informações sobre problemas de segurança, eles lançaram uma atualização que não resolveu o problema em si, mas apenas mudou o nome do BD, login e senha, além de alterar a lógica de obtenção de credenciais e tentar combater a rastreabilidade do programa. Em vez de credenciais embutidas no próprio aplicativo, os desenvolvedores do Linuxfx adicionaram a carga de parâmetros de conexão ao BD de uma fonte externa servidor, usando a ferramenta curl. Para proteção após o lançamento, foi implementada uma busca e remoção de todos os processos 'sudo', 'stapbp' e '*-bpfcc' em execução no sistema, aparentemente acreditando que assim poderiam impedir o funcionamento de programas de rastreabilidade.
Fonte: opennet.ru
