

Pesquisadores das empresas Intezer e BlackBerry descobriram um malware codinome Simbiote, utilizado para injetar backdoors e rootkits em servidores comprometidos que operam sob Linux. O malware foi identificado em sistemas de instituições financeiras em vários países da América Latina. Para instalar o Simbiote no sistema, o invasor deve ter acesso root, que pode ser obtido, por exemplo, como resultado da exploração de vulnerabilidades não corrigidas ou do vazamento de credenciais. O Simbiote permite que o invasor mantenha sua presença no sistema após a invasão para realizar novos ataques, ocultar a atividade de outros aplicativos maliciosos e organizar a interceptação de dados confidenciais.
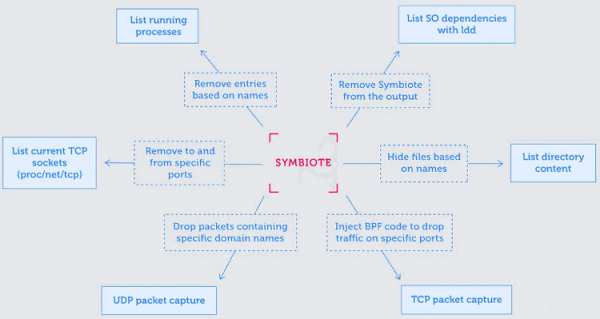
Uma característica do Simbiote é a sua distribuição na forma de uma biblioteca compartilhada, que é carregada durante a inicialização de todos os processos por meio do mecanismo LD_PRELOAD e substitui algumas chamadas da biblioteca padrão. Os manipuladores de chamadas substituídas ocultam a atividade relacionada ao backdoor, por exemplo, excluem elementos específicos da lista de processos, bloqueiam o acesso a determinados arquivos em /proc, ocultam arquivos em diretórios, excluem a biblioteca compartilhada maliciosa da saída do ldd (o que envolve a interceptação da função execve e a análise de chamadas com a variável de ambiente LD_TRACE_LOADED_OBJECTS), e não mostram sockets de rede associados à atividade maliciosa.
Para se proteger contra a inspeção de tráfego, ocorre a redefinição de funções da biblioteca libpcap, a filtragem de leitura de /proc/net/tcp e o carregamento no kernel de programas eBPF, que impedem o funcionamento de analisadores de tráfego e descartam solicitações externas para seus próprios manipuladores de rede. O programa eBPF é iniciado entre os primeiros manipuladores e é executado no nível mais baixo da pilha de rede, o que permite ocultar a atividade de rede do backdoor, inclusive de analisadores que são iniciados posteriormente.
O Simbiote também permite contornar alguns analisadores de atividade no sistema de arquivos, uma vez que o roubo de dados confidenciais pode ocorrer não no nível da abertura de arquivos, mas através da interceptação de operações de leitura desses arquivos em aplicativos legítimos (por exemplo, a substituição de funções de biblioteca permite interceptar a entrada do usuário da senha ou os dados carregados de arquivos com a chave de acesso). Para organizar o acesso remoto, o Simbiote intercepta algumas chamadas PAM (Pluggable Authentication Module), permitindo conectar-se ao sistema via SSH com determinadas credenciais de ataque. Também está prevista uma capacidade oculta de elevação de privilégios para o usuário root através da definição da variável de ambiente HTTP_SETTHIS.
Fonte: opennet.ru
