

O lançamento do navegador web Firefox 102 aconteceu. A versão Firefox 102 pertence à categoria de ramos com suporte prolongado (ESR), cujas atualizações são lançadas ao longo do ano. Além disso, uma atualização para o ramo anterior com suporte prolongado 91.11.0 foi formada (duas atualizações adicionais 91.12 e 91.13 estão previstas). O ramo Firefox 103 será colocado em fase de testes beta nas próximas horas, e o lançamento está agendado para 26 de julho.
Principais novidades no Firefox 102:
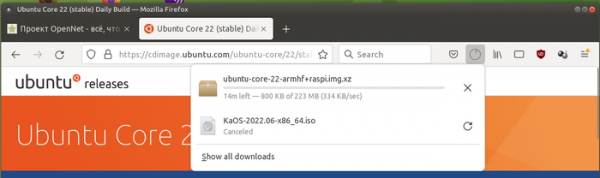
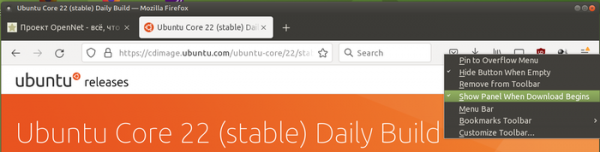
- Foi adicionada a opção de desativar a abertura automática do painel de informações sobre downloads no início de cada novo download.


- Adicionada proteção contra o rastreamento de navegação para outras páginas através da remoção de parâmetros da URL. Essa proteção remove parâmetros usados para rastreamento (como utm_source) da URL e é ativada quando a configuração do modo de bloqueio estrito de conteúdo indesejado (Enhanced Tracking Protection -> Strict) está ativada ou ao abrir um site no modo de navegação privada. O recurso de limpeza seletiva também pode ser ativado através da configuração privacy.query_stripping.enabled em about:config.
- As funções de decodificação de áudio foram movidas para um processo separado com uma sandbox de isolamento mais rigorosa.
- No modo 'imagem em imagem', a exibição de legendas foi garantida ao assistir vídeos de plataformas como HBO Max, Funimation, Dailymotion, Tubi, Disney+ Hotstar e SonyLIV. Anteriormente, as legendas eram mostradas apenas para YouTube, Prime Video, Netflix e sites que utilizam o formato WebVTT (Web Video Text Track).
- Na plataforma Linux, foi adicionada a possibilidade de utilização do serviço DBus Geoclue para determinação de localização.
- A exibição de documentos PDF foi aprimorada no modo de alto contraste.
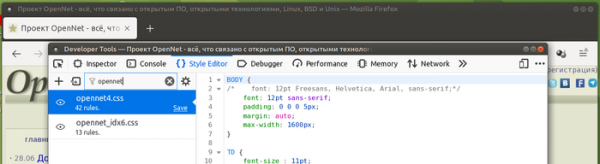
- Na interface para desenvolvedores web, a aba Style Editor agora suporta filtragem de tabelas de estilos por nome.

- Na API Streams, foi adicionado a classe TransformStream e o método ReadableStream.pipeThrough, que podem ser usados para criar e transmitir dados em formato de fluxo (pipe) entre ReadableStream e WritableStream, com a possibilidade de chamar um manipulador para transformar o fluxo para cada bloco.
- Na API Streams, foram adicionadas as classes ReadableStreamBYOBReader, ReadableByteStreamController e ReadableStreamBYOBRequest para transmissão direta eficiente de dados binários, contornando filas internas.
- Está prevista a remoção da propriedade não padrão Window.sidebar, que é fornecida apenas no Firefox.
- A integração do CSP (Content-Security-Policy) com o WebAssembly foi assegurada, permitindo aplicar restrições do CSP também ao WebAssembly. Agora, um documento para o qual a execução de scripts é proibida através do CSP não poderá executar bytecode WebAssembly, a menos que a opção ‘unsafe-eval’ ou ‘wasm-unsafe-eval’ esteja habilitada.
- No CSS, a propriedade update foi implementada em media queries, permitindo vincular à frequência de atualização das informações suportadas pelo dispositivo de output (por exemplo, o valor 'slow' é atribuído a telas de e-readers, 'fast' para telas comuns e 'none' para impressão).
- Para complementos que suportam a segunda versão do manifesto, foi disponibilizado acesso à API Scripting, que permite executar scripts no contexto dos sites, inserir e remover CSS, bem como gerenciar o registro de scripts de conteúdo.
- No Firefox para Android, ao preencher formulários com dados de cartões de crédito, foi assegurado que uma solicitação separada para salvar as informações inseridas para o sistema de preenchimento automático apareça. Um problema que causava desligamentos ao abrir o teclado na tela quando um grande volume de dados estava na área de transferência foi resolvido. Um problema com a parada do Firefox ao alternar entre aplicativos também foi resolvido.
Além das melhorias e correções de bugs, o Firefox 102 corrigiu 22 vulnerabilidades, das quais 5 são consideradas perigosas. A vulnerabilidade CVE-2022-34479 permite, na plataforma Linux, exibir uma janela pop-up que sobrepõe a barra de endereços (pode ser usada para simular uma interface falsa do navegador, enganando o usuário, por exemplo, para phishing). A vulnerabilidade CVE-2022-34468 permite contornar as restrições do CSP que proíbem a execução de JavaScript em iframes, substituindo links URI 'javascript:'. 5 vulnerabilidades (enumeradas como CVE-2022-34485, CVE-2022-34485 e CVE-2022-34484) foram causadas por problemas de gerenciamento de memória, como estouros de buffer e acesso a áreas de memória já liberadas. Esses problemas podem potencialmente levar à execução de código malicioso ao abrir páginas especialmente formatadas.
Fonte: opennet.ru
