

A empresa Mozilla anunciou a ativação para usuários da versão estável do Firefox do suporte ao mecanismo ECH (Encrypted Client Hello), que dá continuidade ao desenvolvimento da tecnologia ESNI (Encrypted Server Name Indication) e é destinado a criptografar informações sobre os parâmetros das sessões TLS, como o nome de domínio solicitado. Inicialmente, o código para suportar o ECH foi adicionado na versão 85 do Firefox, mas estava desativado por padrão. No Chrome, o suporte ao ECH começou a ser gradualmente ativado, a partir da versão 115 do Chrome.
Uma vez que a conexão com servidor a vazamento de informações sobre domínios solicitados ocorre via DNS, para uma proteção total, além do ECH, é necessário aplicar a tecnologia DNS over HTTPS ou DNS over TLS para criptografar o tráfego DNS. O Firefox não usará o ECH sem ativar o DNS over HTTPS nas configurações. Você pode verificar o suporte ao ECH no navegador nesta página.
Um dos fatores que levou à ativação do suporte ECH por padrão no Firefox foi a inclusão, há alguns dias, do suporte ECH pela Cloudflare em sua rede de entrega de conteúdo. Na prática, como os dados sobre os hosts solicitados são ocultados da análise ao aplicar o ECH, para filtrar e bloquear sites indesejados que usam a CDN da Cloudflare, agora será necessário bloquear toda a rede da Cloudflare, bloquear todos os pedidos com ECH ou organizar a interceptação de HTTPS com certificados raiz falsos no sistema do usuário.
Inicialmente, para organizar o funcionamento de vários sites HTTPS em um único endereço IP, foi aplicado a extensão TLS SNI, onde o nome do host solicitado era indicado na mensagem ClientHello, enviada antes da instalação do canal de comunicação criptografado. Essa característica permitia, nas fases iniciais de processamento da conexão, distribuir os pedidos entre hosts virtuais, mas também permitia ao provedor de internet filtrar seletivamente o tráfego HTTPS e analisar quais sites o usuário acessa, o que não permitia alcançar plena confidencialidade ao usar HTTPS.
Para resolver esse problema e evitar o vazamento de informações sobre o site solicitado, foi posteriormente proposto a extensão ESNI, que implementa a criptografia de dados com o nome do host. Durante a implementação do ESNI, ficou claro que o mecanismo proposto não cobre todas as possíveis fontes de vazamento de dados sobre o host e sua aplicação é insuficiente para garantir a completa confidencialidade das sessões HTTPS. Em particular, ao retomar uma sessão anteriormente estabelecida, o nome de domínio em texto claro ainda continuava a ser indicado entre os parâmetros da extensão TLS PSK (Pre-Shared Key). Além disso, as tentativas de implementar o ESNI revelaram problemas de compatibilidade e escalabilidade que dificultavam a adoção generalizada do ESNI.
Considerando as deficiências identificadas do ESNI, foi desenvolvido um novo mecanismo universal chamado ECH, que permite a criptografia dos parâmetros de quaisquer extensões TLS. Tecnicamente, a principal diferença do ECH em relação ao ESNI é que, em vez de campos separados, toda a mensagem ClientHello é criptografada de uma só vez. O ECH implica na divisão do ClientHello em duas mensagens separadas — uma mensagem criptografada chamada ClientHelloInner (SNI Inner) e uma mensagem base não criptografada chamada ClientHelloOuter (SNI Outer). No SNI Outer não criptografado, são transmitidos dados que não comprometem a confidencialidade, como a versão do TLS e a lista de cifras usadas, além do nome de domínio geral que não se sobrepõe ao nome real do domínio solicitado. Por exemplo, para todos os clientes do Cloudflare, no SNI Outer não criptografado é indicado o host geral "cloudflare-ech.com", enquanto o nome real do host solicitado é transmitido de forma criptografada no SNI Inner e não está disponível para análise.
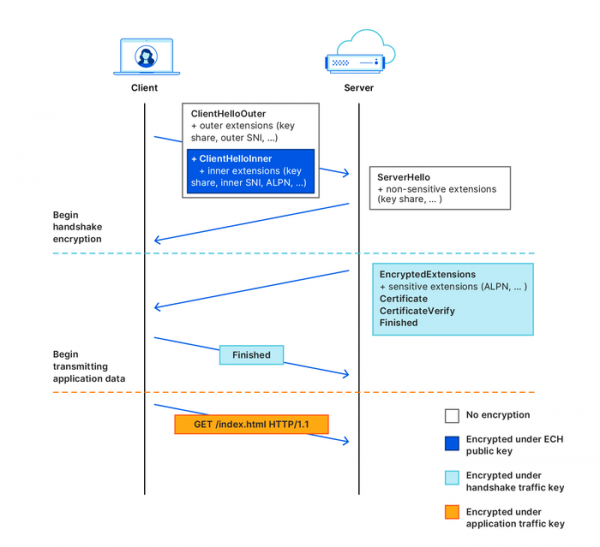
O ECH também utiliza um esquema diferente de distribuição de chaves para criptografia — a informação sobre a chave pública é transmitida em registros DNS HTTPSSVC, e não em registros do tipo TXT. Para obter e criptografar a chave, é aplicada uma criptografia de ponta a ponta autenticada com base no mecanismo HPKE (Hybrid Public Key Encryption). O ECH também suporta a retransmissão segura da chave a partir do servidor, o que pode ser aplicado no caso de rotação de chaves em servidor e para resolver problemas na obtenção de chaves obsoletas do cache DNS.
Fonte: opennet.ru
