

Os desenvolvedores da rede anônima Tor publicaram os resultados da auditoria do Tor Browser e das ferramentas OONI Probe, rdsys, BridgeDB e Conjure, que são usadas para contornar a censura. A auditoria foi realizada pela empresa Cure53, de novembro de 2022 a abril de 2023.
Durante a verificação, foram identificadas 9 vulnerabilidades, sendo duas classificadas como perigosas, uma atribuída a um nível de ameaça médio e 6 categorizadas como problemas com baixo nível de risco. Além disso, foram encontradas 10 falhas no código que não estão relacionadas à segurança. De maneira geral, o código do projeto Tor é considerado conforme as práticas de programação segura.
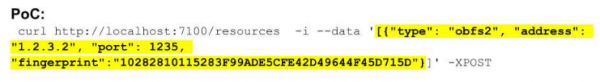
A primeira vulnerabilidade crítica estava presente no backend do sistema distribuído rdsys, que garante a entrega de recursos censurados a usuários, como listas de proxies e links para download. A vulnerabilidade foi causada pela falta de autenticação ao acessar o manipulador de registro de recursos, permitindo que um atacante registrasse seu próprio recurso malicioso para entrega aos usuários. A exploração consiste em enviar uma solicitação HTTP para o manipulador rdsys.
A segunda vulnerabilidade crítica encontrada no Tor Browser foi causada pela falta de verificação de assinatura digital ao obter a lista de nós pontes através do rdsys e BridgeDB. Como a lista é carregada no navegador antes da conexão com a rede anônima Tor, a ausência de verificação da assinatura digital criptográfica permitia que um atacante substituísse o conteúdo da lista, por exemplo, através da interceptação da conexão ou invasão servidor, pela qual a lista é disseminada. Em caso de ataque bem-sucedido, o invasor poderia direcionar os usuários para seu próprio nó de ponte comprometido.
Uma vulnerabilidade de risco médio estava presente na subsistema rdsys, em um script de implantação de builds, e permitia que um atacante elevasse suas permissões de usuário nobody para usuário rdsys, se tivesse acesso a servidor e as capacidades de gravação no diretório com arquivos temporários. A exploração da vulnerabilidade se resume a substituir um arquivo executável armazenado no diretório /tmp. Obter permissões do usuário rdsys permite que o atacante faça alterações nos arquivos executáveis executados pelo rdsys.
As vulnerabilidades de baixo grau de severidade estavam principalmente relacionadas ao uso de dependências desatualizadas que continham vulnerabilidades conhecidas, ou à possibilidade de causar um ataque de negação de serviço. Entre as vulnerabilidades menores no Tor Browser, destaca-se a possibilidade de contornar a proibição de execução de JavaScript ao definir o nível máximo de proteção, a falta de restrições de upload de arquivos e a potencial vazamento de informações através da página inicial do usuário, permitindo monitorar usuários entre reinicializações.
Atualmente, todas as vulnerabilidades foram corrigidas, incluindo a implementação de autenticação para todos os manipuladores do rdsys e a adição de verificação de listas carregadas no Tor Browser por meio de assinatura digital.
Além disso, menciona-se o lançamento do Tor Browser 13.0.1. A versão foi sincronizada com a base de código do Firefox 115.4.0 ESR, na qual 19 vulnerabilidades foram corrigidas (13 consideradas severas). As correções de vulnerabilidades da versão do Firefox 119 foram transferidas para a versão do Tor Browser 13.0.1 para Android.
Fonte: opennet.ru
