

No projeto em desenvolvimento do controlador ingress do Kubernetes, ingress-nginx, foram identificadas três vulnerabilidades que permitem, na configuração padrão, acessar as configurações do objeto Ingress, nas quais, entre outras coisas, estão armazenadas as credenciais para acessar os servidores Kubernetes, possibilitando acesso privilegiado ao cluster. Os problemas se manifestam apenas no controlador ingress-nginx do projeto Kubernetes e não afetam o controlador kubernetes-ingress, desenvolvido pela equipe da NGINX.
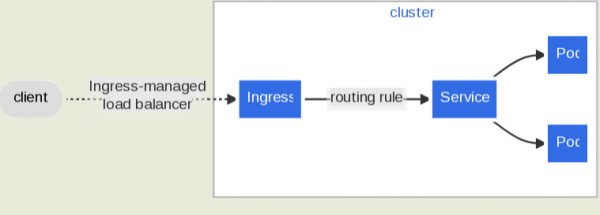
O controlador de ingress atua como um gateway e é utilizado no Kubernetes para gerenciar o acesso da rede externa aos serviços dentro do cluster. O controlador ingress-nginx é o mais popular e aplica servidor NGINX é utilizado para redirecionar solicitações ao cluster, roteando solicitações externas e distribuindo a carga. O projeto Kubernetes fornece controladores ingress básicos para AWS, GCE e nginx, sendo que este último não está relacionado ao controlador kubernetes-ingress, que é mantido pela empresa F5/NGINX.
As vulnerabilidades CVE-2023-5043 e CVE-2023-5044 permitem a execução de código próprio com servidor os direitos do processo do controlador ingress, utilizando para sua injeção os parâmetros "nginx.ingress.kubernetes.io/configuration-snippet" e "nginx.ingress.kubernetes.io/permanent-redirect". Entre outras coisas, os direitos de acesso obtidos permitem extrair o token usado para autenticação no nível de gerenciamento do cluster. A vulnerabilidade CVE-2022-4886 possibilita contornar a verificação de caminhos de arquivos, utilizando a diretiva log_format.
As duas primeiras vulnerabilidades aparecem apenas nas versões do ingress-nginx anteriores à 1.9.0, enquanto a última é afetada até a versão 1.8.0. Para realizar um ataque, o invasor deve ter acesso à configuração do objeto ingress, como em clusters Kubernetes multiusuário, onde os usuários têm a capacidade de criar objetos em seu próprio namespace.
Fonte: opennet.ru
