

Pesquisadores da SEC Consult publicaram uma nova técnica de spoofing, resultante de divergências na conformidade com a especificação em várias implementações do protocolo SMTP. A técnica de ataque proposta permite dividir uma única mensagem em várias diferentes durante a sua transmissão de um servidor SMTP de origem para outro servidor SMTP, que interpreta de maneira diferente a sequência para separação de e-mails transmitidos através de uma única conexão. O método pode ser utilizado para enviar e-mails falsos em nome de outros remetentes em serviços de e-mail que verificam o remetente original.
O problema decorre do fato de que diferentes servidores SMTP interpretam de forma diferente a sequência de término de dados, o que pode levar à divisão de um único e-mail em várias partes durante uma sessão com o servidor SMTP. A especificação para marcar o término da transmissão de um e-mail define a sequência "\r\n.\r\n" (um ponto, cercado pelos caracteres de retorno de carro e quebra de linha). Após essa sequência, podem seguir comandos para transmitir outro e-mail sem interromper a conexão. Alguns servidores SMTP seguem rigorosamente a prescrição, mas outros, para garantir compatibilidade com alguns clientes de e-mail raros, tratam como delimitadores também sequências como "\n.\n", "\n.\r\n", "\r\n.\n", "\r.\r", "\r\n\0.\r\n" e "\r\n\0.\r\n".
O ataque consiste em que, para a primeira servidor, que processa apenas o delimitador "\r\n.\r\n", é enviado um e-mail no corpo do qual está presente um delimitador alternativo, por exemplo, "\r.\r", seguido de comandos para envio da segunda mensagem. Como o primeiro servidor segue rigorosamente a especificação, ele processa a sequência recebida como um único e-mail. Se em seguida o e-mail for enviado a um servidor de trânsito ou ao servidor do destinatário, que ainda interpreta a sequência "\r.\r" como delimitador, ele será tratado como dois e-mails enviados separadamente (o segundo e-mail pode ser enviado em nome de um usuário não autenticado através do "AUTH LOGIN", mas parecer correto do lado do destinatário).
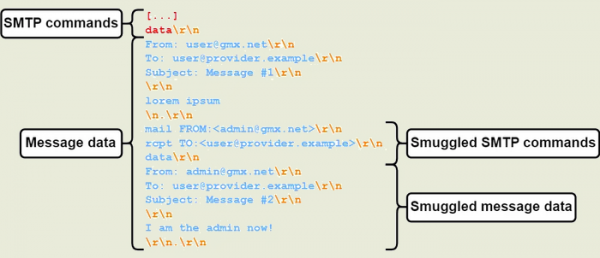
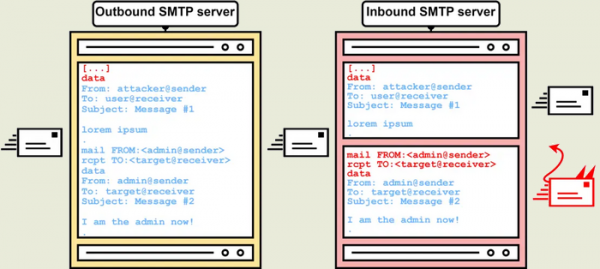
Como exemplos de servidores e serviços SMTP que permitem delimitadores alternativos, destacam-se Postfix, Sendmail, MS Exchange Online e Cisco Secure Email Gateway, enquanto entre os serviços de email que não filtram delimitadores inadequados em mensagens ao se conectar a outros servidores estão GMX, iCloud e Microsoft Outlook.
Para bloquear problemas no Postfix, nas versões 3.8.1, 3.7.6, 3.6.10 e 3.5.20, foi adicionada a configuração 'smtpd_forbid_unauth_pipelining', que resulta na desconexão em caso de uso de delimitadores que não atendem aos requisitos do RFC 2920 e RFC 5321. Atualmente, essa configuração está desativada por padrão, mas planejam ativá-la por padrão na ramificação do Postfix 3.9, que está prevista para a primavera de 2024. Na ramificação 3.9 também será incluída a configuração smtpd_forbid_bare_newline, que retornará um erro ao utilizar apenas o caractere de nova linha ('\n') para separar linhas, o que viola o RFC 5321.
Na próxima versão do Sendmail 8.18.0.2, para proteção contra ataques, na opção srv_features será proposta a opção ‘o’, que ativa o processamento apenas da sequência '\r\n.\r\n'. Observa-se que a desativação do suporte a delimitadores alternativos pode afetar o funcionamento de alguns clientes de email raros que não aderem completamente à especificação SMTP.
Fonte: opennet.ru
