

A comprometimento da conta de administrador resultou em quase quatro horas de inatividade no segundo maior operador de telecomunicações da Espanha, a Orange Espagne, que atende 11 milhões de assinantes. O acesso ao painel do registrador RIPE NCC na Orange Espagne utilizou uma senha previsível "ripeadmin" e a autenticação de dois fatores não foi ativada.
A senha do RIPE foi interceptada durante o comprometimento do sistema de um funcionário por malware e, desde setembro, estava disponível em bancos de dados de senhas comprometidas à venda no mercado negro. Notavelmente, além da conta da Orange Espagne, esses bancos de dados contêm milhares de outras contas para conexão com access.ripe.net, que podem ser potencialmente usadas para realizar ataques semelhantes.
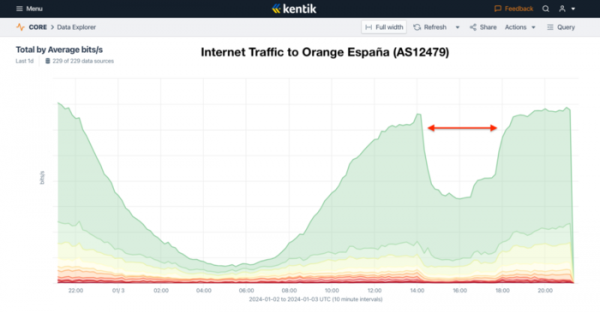
O incidente passou despercebido até 2 de janeiro, quando um vandal entrou na interface web do RIPE NCC e alterou as configurações do BGP e RPKI (Resource Public Key Infrastructure), resultando em quase quatro horas de interrupção na roteação de cerca da metade do tráfego da operadora. As ações dos atacantes fizeram com que a tecnologia RPKI, destinada a proteger os anúncios BGP contra falsificações, fosse utilizada para bloquear anúncios legítimos.
O invasor criou várias novas entradas RPKI ROA (Route Origin Authorization), entre as quais estavam entradas vinculando grandes blocos de endereços da Orange Espagne a um sistema autônomo diferente, o que fez com que anúncios BGP corretos desse operador fossem bloqueados nos roteadores de muitos operadores de backbone. Como resultado, o número de rotas BGP vinculadas à Orange Espagne caiu de 9200 para 7400, e o tráfego diminuiu quase pela metade.
O RPKI (Resource Public Key Infrastructure) é usado para a autorização de anúncios BGP e permite determinar se um anúncio BGP origina-se do proprietário da rede ou não. Ao usar o RPKI para sistemas autônomos e endereços IP constrói-se uma cadeia de confiança da IANA para registradores regionais (RIRs), e então para provedores (LIR) e usuários finais, permitindo que terceiros verifiquem se a operação com o recurso foi realizada por seu proprietário. Sem a aplicação de autorização, qualquer operador pode anunciar um sub-rede com informações falsas sobre o comprimento do caminho e iniciar o trânsito de parte do tráfego de outros sistemas que não utilizam a filtragem de anúncios.
Fonte: opennet.ru
