Está disponível o lançamento do sistema operacional Chrome OS 121, baseado no núcleo Linux, gerenciador de sistema upstart, ferramentas de compilação ebuild/portage, componentes abertos e o navegador web Chrome 121. O ambiente do usuário do Chrome OS é limitado ao navegador web, e em vez de programas padrão, são utilizados aplicativos web; no entanto, o Chrome OS inclui uma interface com múltiplas janelas, área de trabalho e barra de tarefas. Os códigos-fonte são distribuídos sob a licença livre Apache 2.0. A compilação do Chrome OS 120 está disponível para a maioria dos modelos atuais de Chromebook. Para uso em computadores comuns, é oferecida a edição Chrome OS Flex.
Principais mudanças no Chrome OS 121:
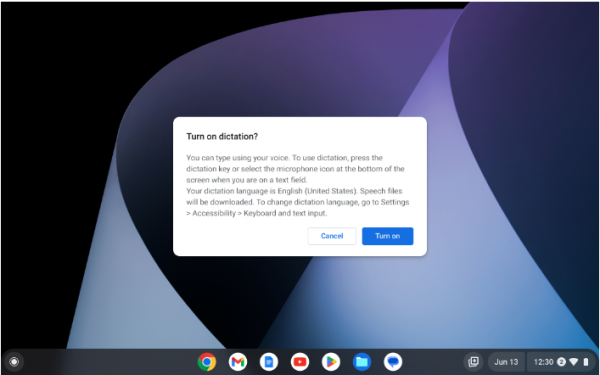
- Adicionada a ativação da entrada por voz através da combinação de teclas Search + D ou de um botão separado disponível em alguns teclados Logitech.

- Foi disponibilizada a possibilidade de usar o leitor de tela ChromeVox para interagir com aplicativos executados no modo App Streaming (que permite trabalhar remotamente com aplicativos Android externos, cujos interfaces são reproduzidas em uma janela separada).
- No primeiro lançamento do Google Assistant, a exibição de mensagens de boas-vindas para o usuário foi interrompida.
- Adicionado um novo gesto de controle que permite fechar notificações pop-up usando o touchpad.
- Adicionada a suporte ao modo de impressão sem margens, que, por exemplo, pode ser usado para imprimir fotos que ocupam toda a área do papel fotográfico.
- No ChromeOS Flex, o suporte para dispositivos HP Compaq 6005 Pro, HP Compaq Elite 8100, Lenovo ThinkCentre M77, HP ProBook 6550b, HP 630 e Dell Optiplex 980 foi encerrado.
- Sete vulnerabilidades foram corrigidas, sendo seis delas classificadas como de gravidade média:
- As vulnerabilidades CVE-2024-25556, CVE-2024-1280 e CVE-2024-1281 levam à gravação de dados além do buffer alocado e afetam o driver CAMX, a função cam_lrme_mgr_hw_prepare_update e a função PhysmemCreateNewDmaBufBackedPMR.
- A vulnerabilidade CVE-2024-25557 é causada pelo acesso a páginas de memória física já liberadas (uso após liberação de Páginas Físicas) no lado do GPU PowerVR, permitindo ler e gravar na memória física a partir do espaço do usuário.
- A vulnerabilidade CVE-2024-25558 é causada por um estouro de inteiro no driver GPU PowerVR, permitindo gravar dados em uma área fora dos limites do buffer.
- CVE-2023-6817 e CVE-2023-6932 são vulnerabilidades no núcleo Linux.
- Uma vulnerabilidade (ainda sem CVE, classificada como de alto risco) no gerenciador de janelas Ash, causada pelo acesso à memória após a sua liberação.
Fonte: opennet.ru