

Foi lançado o sistema Arkime 5.0 para captura, armazenamento e indexação de pacotes de rede, que fornece ferramentas para avaliação visual do fluxo de tráfego e busca de informações relacionadas à atividade de rede. O projeto foi desenvolvido originalmente pela AOL com o objetivo de criar uma alternativa aberta às plataformas comerciais de processamento de pacotes de rede, suportando a implementação em seus próprios servidores e escalando para processar tráfego a velocidades de dezenas de gigabits por segundo. O código do componente de captura de tráfego é escrito em C, e a interface é implementada em Node.js/JavaScript. Os códigos-fonte são distribuídos sob a licença Apache 2.0. Suporte para operação em Linux e FreeBSD. Pacotes prontos estão disponíveis para Arch Linux, RHEL/CentOS e Ubuntu.
Arkime inclui ferramentas para captura e indexação de tráfego no formato PCAP, além de fornecer meios para acesso rápido aos dados indexados. A utilização do formato padrão PCAP simplifica consideravelmente a integração com analisadores de tráfego existentes, como o Wireshark. O volume de dados armazenados é limitado apenas pelo tamanho do array de disco disponível. Metadados sobre sessões são indexados em um cluster com base no motor Elasticsearch ou OpenSearch. O componente de captura de tráfego funciona em modo multithread e realiza tarefas de monitoramento, gravação de dumps PCAP em disco, análise de pacotes capturados e envio de metadados de sessões (SPI, Inspeção de Pacotes com Estado) e protocolos para o cluster Elasticsearch/OpenSearch. É possível armazenar arquivos PCAP de forma criptografada.
Para analisar as informações acumuladas, é oferecida uma interface web que permite navegação, busca e exportação de amostras. A interface web possui vários modos de visualização — desde estatísticas gerais, mapas de conexões e gráficos visuais com dados sobre a variação da atividade de rede, até ferramentas para explorar sessões individuais, analisar a atividade em relação aos protocolos utilizados e desmembrar dados de dumps PCAP. Também é fornecida uma API que permite transferir para aplicativos externos dados sobre pacotes capturados no formato PCAP e sessões analisadas no formato JSON.
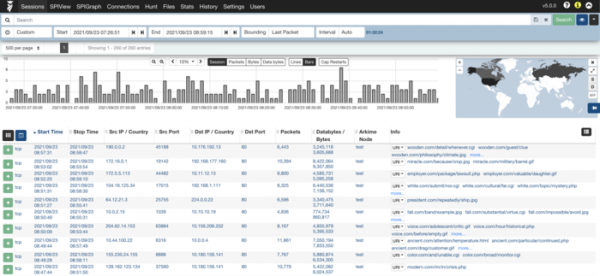
Na nova versão:
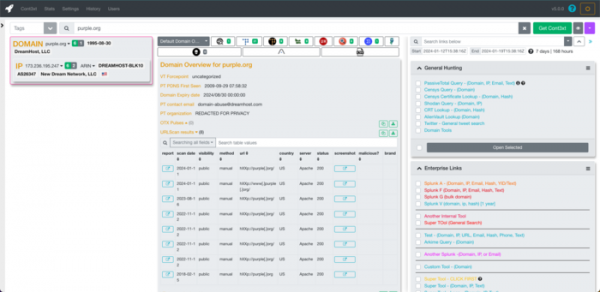
- Adicionada a capacidade de enviar consultas de pesquisa combinadas de informações através do serviço Cont3xt para coletar informações disponíveis em várias fontes abertas (OSINT) sobre múltiplos objetos simultaneamente.

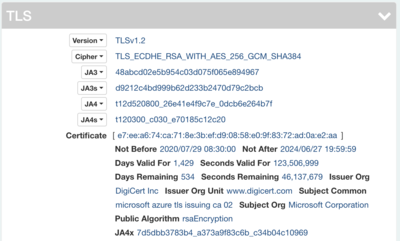
- Adicionada suporte aos métodos de formação de impressões digitais de tráfego JA4 e JA4+ para a determinação de protocolos de rede e aplicações.

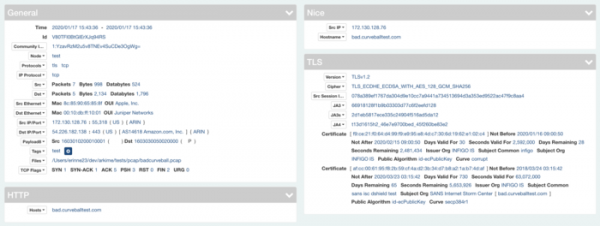
- Alterada a apresentação do bloco com informações detalhadas sobre a sessão, minimizando o espaço não utilizado e apresentando um layout de duas colunas para telas grandes.

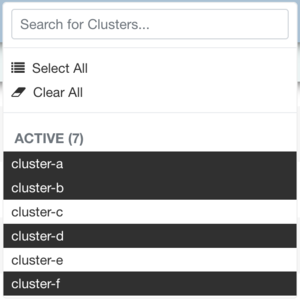
- Nas abas Files, History e Stats, foram adicionados blocos suspensos para pesquisa simultânea em várias instâncias da interface de visualização de estatísticas (Viewer).

- O sistema de autorização foi unificado e destacado em um módulo separado, que agora é utilizado em todos os aplicativos Arkime. Em vez do modo anônimo de autorização por padrão, foi adotado o método digest. Adicionados novos modos de autorização: basic, form, basic+form, basic+oidc, headerOnly, header+digest e header+basic.
- Todos os aplicativos foram migrados para um subsistema de configuração unificado, suportando o processamento de configurações em diferentes formatos (ini, json, yaml) e capaz de carregar configurações de diferentes fontes, como por disco, pela rede via HTTPS ou do OpenSearch/Elasticsearch.
- Adicionada suporte à importação de arquivos PCAP salvos (offline) com a possibilidade de carregar via URL por HTTPS ou do armazenamento Amazon S3, sem a necessidade de salvamento prévio no sistema local.
Fonte: opennet.ru
