

A Proxmox, conhecida pelo desenvolvimento da distribuição Proxmox Virtual Environment para a implementação de infraestruturas de servidores virtuais, lançou a versão do Proxmox Mail Gateway 8.1, apresentada como uma solução pronta para a criação rápida de um sistema de controle do tráfego de e-mails e proteção do servidor de e-mails interno.
A imagem ISO de instalação está disponível para download gratuito. Os componentes específicos da distribuição são licenciados sob AGPLv3. Para a instalação de atualizações, estão disponíveis um repositório Enterprise pago e dois repositórios gratuitos que diferem no nível de estabilização das atualizações. A parte do sistema da distribuição é baseada na base de pacotes Debian. É possível instalar os componentes do Proxmox Mail Gateway sobre sistemas que já estão em funcionamento servidores baseado em Debian.
O Proxmox Mail Gateway opera como um servidor proxy, atuando como um gateway entre a rede externa e o servidor de e-mail interno servidor baseado no MS Exchange, Lotus Domino ou Postfix. Ele permite a gestão de todos os fluxos de correspondência eletrônica, tanto de entrada quanto de saída. Todos os logs das comunicações são analisados e acessíveis através da interface web. São fornecidos gráficos para avaliação da dinâmica geral, além de diversos relatórios e formulários para obter informações sobre e-mails específicos e status de entrega. A criação de configurações em cluster é suportada para garantir alta disponibilidade (manutenção de um servidor de backup sincronizado, com dados sincronizados através de um túnel SSH) ou balanceamento de carga.
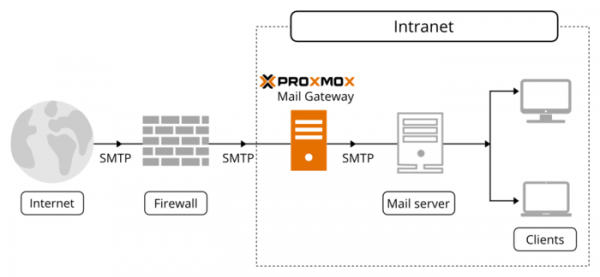
Um conjunto completo de ferramentas é fornecido para garantir proteção, filtragem de spam, phishing e vírus. O ClamAV e a base do Google Safe Browsing são utilizados para bloquear anexos maliciosos, enquanto uma série de medidas baseadas no SpamAssassin, incluindo suporte à verificação reversa do remetente, SPF, DNSBL, listas cinzas, sistema de classificação bayesiana e bloqueio baseado em URIs de spam, é oferecida contra spam. Para correspondências legítimas, um sistema flexível de filtros é disponibilizado, permitindo definir regras de processamento de e-mails com base no domínio, destinatário/remetente, horário de recebimento e tipo de conteúdo.
Principais novidades:
- Foi realizada a sincronização com a base de pacotes Debian 12.5. O núcleo do Linux foi atualizado para a versão 6.5. A implementação do sistema de arquivos ZFS foi atualizada para o OpenZFS 2.2.2.
- As versões do sistema de filtragem de spam SpamAssassin 4.0.0, do antivírus ClamAV 1.0.3 e do SGBD PostgreSQL 15.6 foram atualizadas.
- O sistema de regras foi ampliado com a possibilidade de aplicar a verificação match-if-mode a objetos e grupos, permitindo definir condições em múltiplos níveis que avaliam registros em objetos (O que/Quem/Quando) e abrangem vários objetos durante a verificação. Essa mudança possibilita a criação de regras complexas, como a exclusão de destinatários específicos; verificação flexível de anexos em que a extensão do arquivo não corresponda ao MIME tipo; seleção de e-mails enviados de um endereço específico que contenham um determinado texto no assunto; e processamento seletivo de e-mails com anexos específicos que foram sinalizados por spam ou vírus.
- Na interface web, a gestão de grandes sistemas foi simplificada: foi adicionada a possibilidade de filtragem de conteúdo e busca nas listas de domínios, transportes, redes e objetos no sistema de regras.
- Foi permitido a criação de nomes de usuários com menos de 4 caracteres.
- Foi implementado o suporte opcional para a formação de assinaturas DKIM com base no conteúdo do cabeçalho 'From', em vez dos dados do remetente passados durante a sessão SMTP (MAIL FROM).
- Foi adicionada a suporte para carregamento verificado no modo UEFI Secure Boot, garantindo que apenas componentes verificados com assinaturas digitais corretas sejam utilizados durante o carregamento. Para o UEFI Secure Boot, foi disponibilizado um carregador shim assinado digitalmente, reconhecido pela maioria dos dispositivos de hardware com UEFI.
- As configurações do Postfix foram alteradas para proteger contra ataques de SMTP Smuggling, de acordo com as recomendações dos desenvolvedores do Postfix.
- O formato de tempo nos logs foi alterado para estar em conformidade com os requisitos do RFC-3339.
Fonte: opennet.ru
