

Após quase um ano de desenvolvimento, foi lançado um novo ramo estável do servidor de e-mail Postfix — 3.9.0. Ao mesmo tempo, foi anunciado o fim do suporte ao ramo Postfix 3.5, lançado no início de 2020. O Postfix é um dos raros projetos que combina alta segurança, confiabilidade e desempenho, conseguido graças a uma arquitetura bem pensada e uma política rigorosa de formatação de código e auditoria de patches. O código do projeto é escrito em C e é distribuído sob as licenças EPL 2.0 (Eclipse Public License) e IPL 1.0 (IBM Public License).
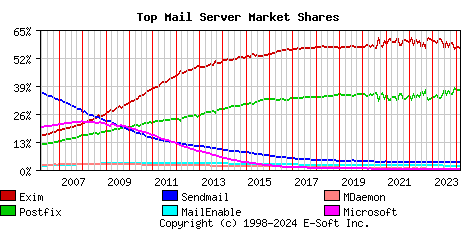
De acordo com uma pesquisa automatizada realizada em janeiro com cerca de 400 mil servidores de e-mail, servidores, O Postfix é utilizado em 36,81% (um ano atrás 33,18%) dos servidores de e-mail, a participação do Exim é de 56,61% (um ano atrás 60,27%), Sendmail — 3,60% (3,62%), MailEnable — 1,82% (1,86%), MDaemon — 0,40% (0,39%), Microsoft Exchange — 0,19% (0,19%), OpenSMTPD — 0,09% (0,06%).
Principais novidades:
- Adicionado um cliente para MongoDB, permitindo armazenar nesta SGBD uma base de usuários virtuais, pseudônimos, listas de correspondência de endereços e várias tabelas de verificação. Para configurar o acesso ao MongoDB, foi adicionado o tipo de tabela "mongodb". Por exemplo, "alias_maps = proxy:mongodb:/etc/postfix/mongo.cf", onde mongo.cf é o arquivo com as configurações de conexão ao MongoDB e o filtro de consultas.
- No agente de entrega local, foi adicionada a exportação do identificador de encaminhamento passado durante a sessão SMTP através do parâmetro ENVID (Envelope ID) no comando ESMTP MAIL (RFC 3461). O identificador é gravado na variável de ambiente ENVID e passado para o agente de entrega pipe através do parâmetro de linha de comando "${envid}".
- Nos clientes para armazenar dados em MySQL ("mysql:") e PostgreSQL ("pgsql:") foram adicionados os parâmetros: "idle_interval" para determinar o tempo de inatividade antes de fechar a conexão e "retry_interval" para definir um temporizador de reenvio de solicitações. Por padrão, os parâmetros são definidos para 60 segundos. O valor de "retry_interval" pode ser diminuído, por exemplo, para reduzir o tempo de recuperação após erros, no caso de usar apenas um servidor no atributo "hosts".
- No cliente para MySQL foi adicionada a configuração "charset" para indicar a codificação de caracteres padrão. O valor padrão é "utf8mb4", que corresponde às configurações padrão no MySQL 8.0 (em versões anteriores, o valor utilizado era "latin1"). O suporte a versões anteriores ao MySQL 4.0 (ou seja, versões lançadas antes de 2003) foi encerrado.
- Foi adicionada a opção de solicitar uma chave pública autoassinado (raw) para TLS, que não está vinculada a uma autoridade certificadora, em vez do certificado X.509. O uso de chaves raw para autenticação de clientes e servidores é ativado através dos parâmetros "smtpd_tls_enable_rpk = yes" e "smtp_tls_enable_rpk = yes", mas o comportamento durante a verificação depende fortemente do nível de segurança definido e do suporte a chaves raw na implementação local do TLS (consulte a documentação).
- Foi adicionada a suporte inicial para arquivos de configuração do OpenSSL. Para indicar o caminho para o arquivo com as configurações TLS, utiliza-se o parâmetro tls_config_file, e para indicar o nome da seção das configurações no arquivo de configuração, o parâmetro "tls_config_name". A ligação aos arquivos de configuração do OpenSSL pode ser usada para reduzir a dependência das configurações das distribuições, cuja alteração no nível de segurança pode resultar em um aumento na proporção de mensagens enviadas sem criptografia.
- O formato dos números dos dias nas datas foi alterado nos cabeçalhos das mensagens — dias de 1 a 9 agora são preenchidos com zeros, e não com espaços (ou seja, "01", "02" etc.). A mudança foi feita porque o RFC 5322 recomenda o uso de espaços simples como delimitadores nas datas.
- Foi adicionada proteção contra alguns tipos de ataques "Blind" (ataques SSRF em web clients, focados em se conectar ao servidor via SMTP), aplicada quando a configuração "smtpd_forbid_unauth_pipelining = yes" está definida (por padrão).
- Por padrão, a configuração "smtpd_forbid_bare_newline = normalize" está ativada, protegendo o servidor contra ataques do tipo "SMTP smuggling", que permitem dividir uma única mensagem em várias mensagens distintas através do uso de sequências não padronizadas para separação de e-mails. Também foi adicionada proteção contra a realização de ataques SMTP smuggling de saída, onde um atacante usa um servidor baseado em Postfix para atacar outro servidor SMTP. A configuração "cleanup_replace_stray_cr_lf = yes" está ativada por padrão, substituindo caracteres excessivos <CR> e <LF> por espaços.
- Na implementação do cliente DNS, o tamanho dos resultados retornados pelos pedidos DNS agora está limitado a 100 registros, o que é 20 vezes maior do que o número máximo suportado no cliente SMTP. endereços IP para um servidor.
- Os parâmetros "disable_dns_lookup" e "permit_mx_backup" foram considerados obsoletos, assim como alguns parâmetros de configuração do TLS.
- O suporte para configurações que foram descontinuadas há cerca de 20 anos foi encerrado: «permit_naked_ip_address», «check_relay_domains» e «reject_maps_rbl».
Fonte: opennet.ru
