

A empresa Google lançou a versão 123 do navegador web Chrome. Ao mesmo tempo, está disponível a versão estável do projeto livre Chromium, que serve como base para o Chrome. O navegador Chrome se destaca do Chromium pelo uso de logotipos do Google, por ter um sistema de notificação em caso de falhas, módulos para reprodução de vídeo com proteção contra cópias (DRM), um sistema de atualização automática, a ativação permanente da Sandbox-isolation, fornecimento de chaves para a API do Google e transmissão de parâmetros RLZ durante a busca. Para aqueles que precisam de mais tempo para atualizar, é mantida uma ramificação Extended Stable, com um suporte de 8 semanas. O próximo lançamento do Chrome 124 está programado para 16 de abril.
Principais alterações no Chrome 123:
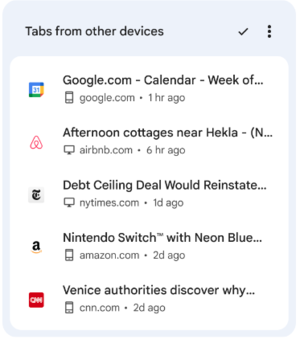
- Na página que aparece ao abrir uma nova aba, foi adicionada uma nova seção que exibe links de abas recentemente abertas em outros dispositivos vinculados à mesma conta do Google.

- Foi adicionada a suporte para codificação de conteúdo usando o algoritmo de compressão Zstandard (zstd), além dos algoritmos previamente suportados gzip, brotli e deflate.
- Removida a implementação do codec de vídeo livre Theora, criado pela Xiph.org Foundation com base no codec VP3 e suportado no Firefox e Chrome desde 2009, mas não suportado no Chrome para Android e em navegadores baseados em WebKit, como o Safari. A razão citada para a descontinuação do suporte ao Theora é a preocupação de que a implementação do Theora, que possui uma lógica de análise de dados binários e decodificação de streams bastante complexa, possa conter vulnerabilidades semelhantes aos recentes problemas críticos no codificador VP8. De acordo com os desenvolvedores, devido ao aumento dos ataques 0-day em codecs de mídia, os riscos de segurança superam o nível de demanda pelo codec Theora, que é quase não utilizado na prática, mas continua sendo um alvo significativo para ataques potenciais.
- Foi continuado o aumento gradual da porcentagem de usuários para os quais o suporte a cookies de terceiros, definidos ao acessar sites diferentes do domínio da página atual, foi desativado. Esses cookies são utilizados para rastrear os movimentos do usuário entre sites no código de redes publicitárias, widgets de redes sociais e sistemas de web analytics. As mudanças estão sendo promovidas no âmbito da iniciativa Privacy Sandbox, voltada para alcançar um compromisso entre a necessidade dos usuários de preservar a privacidade e o desejo das redes publicitárias e sites de monitorar as preferências dos visitantes. A desativação de cookies de terceiros deve ser gradualmente expandida e alcançada 100% até o terceiro trimestre de 2024. Para desativá-los sem aguardar mudanças externas, foi prevista uma configuração ‘chrome://flags/#test-third-party-cookie-phaseout’.
- Para uma pequena porcentagem de usuários nos EUA, foi habilitado o suporte a recursos que utilizam aprendizado de máquina - modo de agrupamento inteligente de abas, gerador de temas e assistente interativo, conforme anunciado no lançamento do Chrome 121. Para sistemas com gerenciamento centralizado de configurações, o administrador pode ativar as ferramentas de IA em nível de políticas, sem a necessidade de habilitar o modo experimental.
- No serviço de sincronização de configurações, histórico e favoritos (Chrome Sync), foi descontinuado o suporte para versões anteriores à versão Chrome 82.
- Ao ativar a proteção avançada do navegador (Segurança Avançada > Proteção Aprimorada), foi implementado o envio de informações ao Google sobre solicitações de permissões ampliadas feitas pelos sites (essas páginas são verificadas em uma base externa de conteúdo malicioso e, em caso de correspondência, o usuário recebe imediata um aviso). Também foi incluído o envio de telemetria sobre a reversão por parte do usuário de avisos exibidos antes da abertura de páginas listadas pelo Google na lista negra.
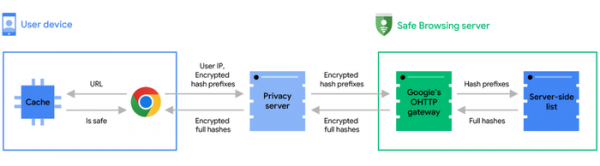
- O Google publicou um artigo explicando os métodos usados para verificar a segurança das páginas abertas pelos usuários com base no conteúdo malicioso, disponível em um banco de dados externo. servidorPara preservar a privacidade ao verificar os URLs abertos pelos usuários, são enviados ao Google não hashes completos, mas apenas o prefixo com os primeiros 4 bytes do hash. servidor Este prefixo é verificado na base de dados de páginas maliciosas e, caso haja correspondência, uma lista dos hashes completos correspondentes ao prefixo é retornada ao navegador do usuário, onde ocorre a verificação final com o hash completo de 32 bytes da URL. Para evitar a correspondência da solicitação com o endereço IP do usuário, o prefixo do hash é primeiramente enviado a um proxy intermediário, que, em seu nome, encaminha a solicitação ao servidor do sistema Safe Browsing.

- Foi implementada a exibição de avisos no console de ferramentas para desenvolvedores da web ao enviar uma solicitação de página para uma rede interna (192.168.x.x, 10.x.x.x, etc.), se tais solicitações forem feitas fora de um contexto seguro e não passaram por uma verificação preventiva. Antes do envio real da solicitação iniciada pelo site ao recurso na rede interna, o navegador primeiro enviará uma solicitação de teste preventiva e verificará se o servidor retornou o cabeçalho HTTP "Access-Control-Allow-Private-Network: true", permitindo o acesso à rede intranet. Se o acesso não for permitido, isso indica uma tentativa de acesso indevido a um serviço interno, o que pode ser um sinal de uma tentativa de ataque através do navegador a recursos na rede local (por exemplo, um invasor pode injetar em um iframe uma solicitação à interface web do roteador doméstico, como "<iframe href=\"https:\/\/admin:admin@router.local\/set_dns?server1=1.2.3.4\"><\/iframe>"). Na versão 130 do Chrome, o aviso está previsto para ser substituído pela exibição de um erro e bloqueio de solicitações que não passaram na verificação.
- No Chrome para Android e iOS, foi adicionada a possibilidade de continuar a visualização de sites que foram abertos anteriormente em outros dispositivos conectados à mesma conta do Google.
- No Chrome para Android, foi alterado o método de armazenamento de senhas locais que não são sincronizadas com outros dispositivos. Anteriormente, as senhas locais eram armazenadas no perfil do Chrome e agora serão transferidas para o armazenamento de senhas fornecido pelos serviços do Google Play, que já é usado para armazenar a senha da conta do Google. No Chrome 123, o novo modo de armazenamento foi ativado para usuários sem senhas locais, e na versão 124 do Chrome será aplicado a usuários com senhas locais.
- Foi adicionado a API para roteamento estático de ServiceWorkers (Service Worker Static Routing), que permite excluir a execução de JavaScript e interceptar os ServiceWorkers ao solicitar recursos que atendem a determinadas condições. Em outras palavras, a API permite determinar como certos recursos devem ser carregados e desativar a chamada do ServiceWorker para recursos que podem ser extraídos do cache ou carregados diretamente. Como critérios para a tomada de decisão podem ser utilizados padrões de URL, métodos de solicitação, tipos de conteúdo (documento, embutido, fonte, vídeo etc.) e status de execução (‘running’, ‘not-running’). Por exemplo, para enviar uma solicitação post com dados de um formulário da web diretamente, sem chamar o ServiceWorker, pode-se especificar: addEventListener(‘install’, (event) => { event.addRoutes({ condition: { urlPattern: ‘/form/*’, requestMethod: ‘post’ }, source: ‘network’ }); });
- No CSS, foi adicionada a função light-dark() para ajustar o esquema de cores às configurações de modo claro ou escuro. Na função, podem ser especificados dois valores que serão escolhidos dependendo do modo claro ou escuro. Por exemplo, ‘background-color: light-dark(lime, green);’.
- Foi adicionada a API Long Animation Frames para diagnosticar a responsividade da interface do site e identificar gargalos na renderização.
- Na consulta de mídia ‘display-mode’, foi adicionado suporte ao valor ‘picture-in-picture’, permitindo a criação de regras CSS que se aplicam apenas quando o aplicativo web é exibido no modo ‘p picture-in-picture’. @media all and (display-mode: picture-in-picture) { body { margin: 0; } h1 { font-size: 0.8em; } }
- Na propriedade CSS ‘align-content’ foi implementada a capacidade de trabalhar com contêineres em bloco e células de tabela. Por exemplo, ‘display: block’, ‘display: list-item’, ‘display: table-cell’ agora podem ser alinhados usando ‘align-content’.
- Foi adicionada a propriedade CSS ‘field-sizing’, permitindo que o tamanho dos elementos de formulário dependa de seu conteúdo, por exemplo, para aumentar automaticamente o tamanho do campo de texto à medida que os dados são inseridos.
- Na interface JavaScript NavigationActivation, foi adicionado o parâmetro navigation.activation, que reflete o estado de ativação do documento (por exemplo, é possível determinar que o documento foi restaurado do cache após pressionar os botões de navegação "para frente" ou "para trás"). O parâmetro pode ser usado para ajustar o conteúdo da página dependendo de como o usuário chegou até ela, por exemplo, pode ser exibida uma animação diferente se o usuário vier da página inicial.
- Foram feitas melhorias nas ferramentas para desenvolvedores web.
Além das novidades e correções de erros, a nova versão eliminou 12 vulnerabilidades. Muitas das vulnerabilidades foram identificadas por meio de testes automatizados utilizando ferramentas como AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer e AFL. Nenhum problema crítico que permita contornar todos os níveis de proteção do navegador e executar código fora do ambiente sandbox foi detectado. No âmbito do programa de recompensa por descobertas de vulnerabilidades para esta versão, a Google pagou 7 prêmios no total de 22 mil dólares (um prêmio de $10000, $4000, $3000 e $1000, e dois prêmios de $2000). O valor de uma recompensa individual ainda não foi definido.
Fonte: opennet.ru
