

Foi lançado o release da distribuição Kali Linux 2024.2, baseada no repositório de pacotes Debian e destinada a testar sistemas em busca de vulnerabilidades, realizar auditorias, análises de dados residuais e identificar as consequências de ataques de invasores. Todas as contribuições originais desenvolvidas dentro da distribuição são licenciadas sob GPL e estão disponíveis através de um repositório Git público. Vários tipos de imagens ISO estão disponíveis para download, com tamanhos de 495 MB e 4 GB. As builds estão disponíveis para arquiteturas i386, x86_64, ARM (armhf e armel, Raspberry Pi, Banana Pi, ARM Chromebook, Odroid). A interface padrão é o ambiente de desktop Xfce, mas também são suportados KDE, GNOME, MATE, LXDE e Enlightenment e17.
Kali inclui uma das coleções mais completas de ferramentas para especialistas em segurança da informação: desde ferramentas para testar aplicativos web e invasões em redes sem fio até programas para leitura de dados de chips RFID. Vem acompanhada de uma coleção de exploits e cerca de 400 utilitários especializados para testes de segurança, como Aircrack, Maltego, SAINT, Kismet, Bluebugger, Btcrack, Btscanner, Nmap, p0f. Além disso, a distribuição inclui ferramentas para acelerar a quebra de senhas (Multihash CUDA Brute Forcer) e chaves WPA (Pyrit) utilizando tecnologias CUDA e AMD Stream, permitindo o uso de GPUs de placas gráficas NVIDIA e AMD para realizar operações computacionais.
No novo lançamento:
- Para resolver o problema do ano 2038, os pacotes para arquiteturas de 32 bits armhf e armel foram convertidos para usar o tipo de 64 bits time_t.
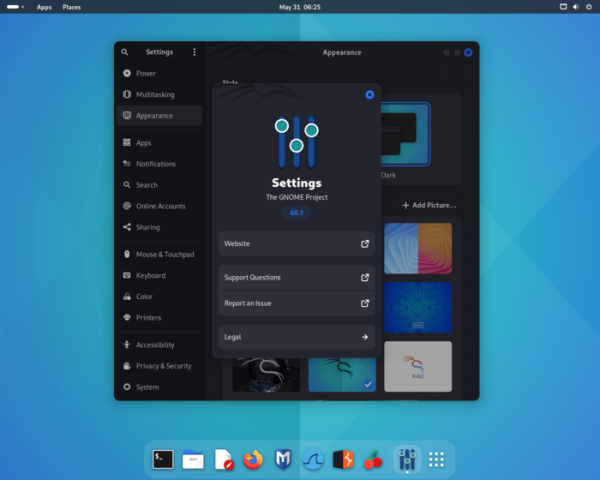
- O ambiente de usuário foi atualizado para GNOME 46.

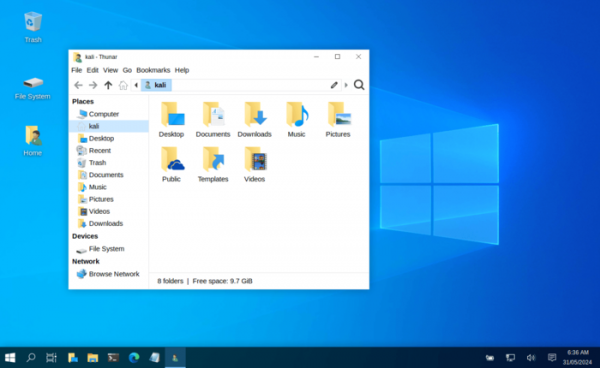
- A implementação do modo 'Kali Undercover', baseado em Xfce, foi atualizada para simular a aparência do Windows, de modo a não levantar suspeitas ao usar Kali em locais públicos. O desempenho do Xfce em telas de alta densidade de pixels foi melhorado.

- Foi incluído no conjunto 18 novas ferramentas:
- autorecon — ferramenta para identificar serviços disponíveis na rede em modo multithread.
- coercer — teste de servidor Windows, utilizando 12 métodos de autenticação.
- dploot — equivalente ao SharpDPAPI, escrito em Python.
- getsploit — utilitário para procurar e baixar exploits.
- gowitness — cria capturas de tela de sites, utilizando o motor Chrome.
- horst — analisador de redes sem fio.
- ligolo-ng — utilitário para tunelamento de tráfego.
- mitm6 — implementação de ataque ao Windows, utilizando DHCPv6.
- netexec — ferramenta para automatização de ataques em grandes redes.
- pspy — monitoramento de atividades de processos em Linux sem necessidade de permissões de root.
- pyinstaller — conversão de programas Python em arquivos executáveis independentes.
- pyinstxtractor — Extrator do PyInstaller.
- sharpshooter — Framework de Geração de Payload.
- sickle — ferramenta para desenvolvimento de Payload.
- snort — sistema de prevenção de ataques.
- sploitscan — pesquisa de informações por identificador CVE.
- vopono — execução de aplicativos em um espaço separado do namespace da pilha de rede com roteamento de tráfego através de um túnel.
- waybackpy — biblioteca e CLI para acessar as APIs dos serviços de salvamento de páginas SavePageNow e CDX.
- Adicionada a capacidade de executar a ferramenta nmap no modo stealth scanning usando TCP SYN ('nmap -sS') sem permissões de root.
- Atualizado o ambiente para dispositivos móveis baseado na plataforma Android — NetHunter, com um conjunto de ferramentas para testar sistemas em busca de vulnerabilidades. Com o NetHunter, é possível verificar a realização de ataques específicos para dispositivos móveis, como a emulação de dispositivos USB (BadUSB e HID Keyboard — emulação de um adaptador USB de rede que pode ser utilizado para ataques MITM, ou um teclado USB que realiza substituição de caracteres) e criação de pontos de acesso falsos (MANA Evil Access Point). O NetHunter é instalado no ambiente padrão da plataforma Android na forma de uma imagem chroot, que executa uma versão especialmente adaptada do Kali Linux. A nova versão adiciona suporte à plataforma Android 14, implementa um carregador de módulos, melhora a gestão de permissões e suporta dispositivos Huawei P9 com LineageOS 16, Nothing Phone 1 com Android 12/13/14 e Poco F3 com Android 14.
Fonte: opennet.ru
