

A publicação Top10VPN, que se dedica à revisão e verificação de serviços VPN, testou 100 dos mais populares aplicativos VPN gratuitos para a plataforma Android, somando mais de 2,5 bilhões de instalações (para a verificação, foram selecionados 100 aplicativos VPN gratuitos que registraram o maior número de downloads na loja Google Play). Principais conclusões:
- 88 dos aplicativos testados apresentam problemas que levam a vazamentos de informações. Em 83 aplicativos, os vazamentos ocorreram devido à consulta a servidores DNS de terceiros (não servidores do VPN-provedor), por exemplo, em 40 casos foi utilizado o DNS do Google, e em 14 — o Cloudflare. Em 79 aplicativos, não foi excluída a possibilidade de enviar tráfego contornando a VPN. Em 17 aplicativos, foram identificados vários tipos de vazamentos (divulgação de IPv4 e IPv6 originais do usuário para sites, vazamentos via DNS e WebRTC).
- Em 11 aplicativos, foi identificada a utilização de geradores de números pseudoaleatórios desatualizados. Em um dos aplicativos, não foi utilizado criptografia de tráfego. Em 35 aplicativos, foram utilizados algoritmos criptográficos obsoletos (apenas em 20 programas foram aplicados métodos confiáveis de hashing). Em 23 aplicativos, na fase de criação de um túnel VPN para acesso a um servidor externo, foi permitido o uso de versões antigas do TLS (anterior ao TLSv3), e em 6 aplicativos, foi utilizado o SSLv2.
- Em 69 programas, foram solicitados privilégios excessivos, por exemplo, 20 aplicativos exigiam acesso a dados de localização (ACCESS_*_LOCATION), 46 — à lista de aplicativos instalados (QUERY_ALL_PACKAGES), 9 — acesso ao estado do telefone (READ_PHONE_STATE, que entre outras coisas permite conhecer o IMEI e o IMSI), 82 — solicitavam identificadores únicos para identificação em redes de publicidade (ACCESS_ADVERTISEMENTS_ID), 10 — tentavam obter acesso à câmera.
- Em 53 aplicativos, foi identificada a utilização de funções proprietárias externas, por exemplo, 13 programas utilizavam código para rastreamento de localização, 31 — para obtenção de identificadores para redes de publicidade, 22 — para verificação de outros aplicativos instalados.
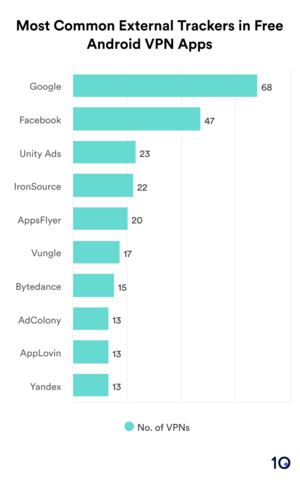
80 programas utilizaram bibliotecas de terceiros, das quais 15 usaram bibliotecas da empresa Bytedance (TikTok), e 11 — bibliotecas da Yandex. - 84 aplicativos incluíam componentes SDK de plataformas de marketing ou redes sociais, sendo que 16 aplicativos incluíram 10 ou mais desses componentes.
- Em 32 aplicativos, foram identificadas solicitações ao hardware e sensores que podem comprometer a privacidade. Por exemplo, 15 aplicativos acessam a câmera, 7 - o microfone, e 14, mecanismos de localização, como GPS, e 14, sensores (giroscópio, sensor de proximidade etc.).
- 71 aplicativos enviaram dados pessoais para serviços de terceiros, como Facebook (47), Yandex (13) e VK (11). 37 programas revelaram identificadores de dispositivos a terceiros, 23 - endereços IP, 61 - identificadores únicos para rastreamento. 19 aplicativos enviaram telemetria com informações sobre o dispositivo e o sistema para servidores do provedor de VPN, e 56 - para serviços de terceiros, como Google (39), Facebook (17) e Yandex (9).

- Em 19 aplicativos, na verificação do serviço VirusTotal, que utiliza mais de 70 antivírus, foi identificado malware. Em 18 aplicativos, foram detectadas conexões a domínios, e em 13 a endereços IP listados como maliciosos.
- Em 93 aplicativos, constatou-se uma discrepância entre os rótulos de conformidade de privacidade declarados e o estado real. 75 aplicativos
informaram incorretamente sobre métodos de coleta de dados do usuário, 64 - sobre o envio de dados para serviços de terceiros, 32 - sobre os métodos de segurança utilizados. Dos 65 aplicativos rotulados como "No Data Sharing", apenas 20 não permitiram o envio de dados para serviços de terceiros, e dos 32 aplicativos rotulados como "No Data Collection", apenas dois atenderam aos requisitos relacionados.
Fonte: opennet.ru
