

A empresa ООО «РусБИТех-Астра» apresentou a distribuição de finalidade especial Astra Linux Special Edition 1.8, que pode ser utilizada para proteger informações confidenciais e segredos de Estado até o nível de "especial importância". A distribuição é baseada na base de pacotes Debian GNU/Linux e contém mecanismos adicionais de segurança, como um sistema próprio de controle de acesso mandatário, auditoria, controle de integridade e autenticidade de arquivos (PARSEC), remoção garantida de arquivos, e compilação do núcleo com patches para aumentar a segurança. O ambiente do usuário é construído sobre um ambiente de desktop proprietário chamado Fly, com componentes que utilizam a biblioteca Qt.
A distribuição é fornecida sob um contrato de licença, que impõe uma série de restrições aos usuários, especificamente a proibição do uso comercial sem um contrato de licença, descompilação e desmontagem do produto. Algoritmos desenvolvidos especificamente para o Astra Linux e os códigos-fonte são considerados segredos comerciais. O usuário tem permissão para reproduzir apenas um exemplar do produto em um computador ou máquina virtual, e também tem o direito de fazer apenas um backup do suporte com o produto. As versões de instalação prontas ainda não foram disponibilizadas ao público, mas estão disponíveis imagens de contêineres e máquinas virtuais.
A versão passou com sucesso por um conjunto de testes no sistema de certificação de ferramentas de proteção de informações da FSTEC da Rússia, atingindo o primeiro nível de confiança, ou seja, pode ser utilizada para processar informações que constituem segredos de Estado de "especial importância". O certificado confirma a conformidade com os requisitos de segurança para sistemas operacionais, ferramentas de virtualização e containerização, assim como para SGBDs.
Principais mudanças:
- A base de pacotes foi atualizada para Debian 12.
- Estão disponíveis duas opções de pacotes com núcleo Linux, baseadas nas versões 6.1 e 6.6. O núcleo 6.1 é fornecido com mudanças e correções da IESC RAN e será mantido durante todo o ciclo de vida do SO. O núcleo 6.6 é classificado como tendo um ciclo de suporte de curto prazo.
- São oferecidos dois repositórios separados: Main e Extended. O primeiro inclui pacotes que passaram pelo ciclo completo de certificação, enquanto o segundo contém ferramentas de desenvolvimento, pacotes para a construção do repositório Main, além de pacotes adicionais de aplicativos e sistemas.
- Um novo instalador astra-installer foi implementado, que é iniciado após o carregamento do sistema em modo Live. O gerenciamento remoto da instalação é suportado utilizando o protocolo VNC.
- O processo de atualização do ramo Astra Linux 1.7 para a versão 1.8 foi automatizado, e em caso de problemas durante a atualização, é possível reverter ao estado anterior.
- Foi adotado um esquema para atribuição previsível de nomes às interfaces de rede.
- Inclui um servidor DHCP Kea.
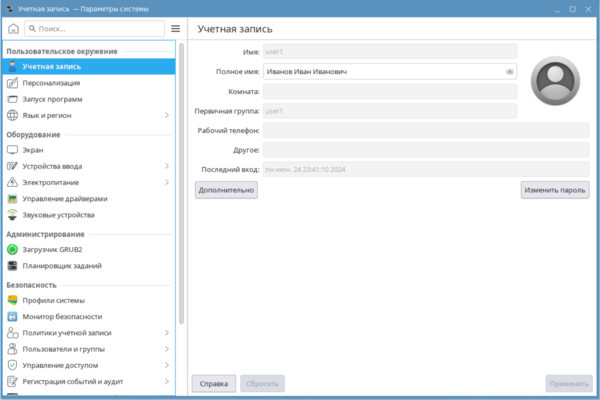
- A interface para administração do sistema fly-admin-smc foi substituída pela ferramenta astra-systemsettings, que fornece acesso a vários módulos de configuração. Desde o gerenciamento da política de segurança local até módulos para gestão de usuários, controle de acesso mandatário, controle de integridade mandatário, verificação de integridade de arquivos por meio de assinaturas digitais, configuração do sistema de auditoria, controle de armazenamento externo, configurações de limpeza de memória, ativação do modo quiosque gráfico e avaliação das funções de segurança.

- Perfis recomendados de configuração de proteção da informação foram implementados para vários cenários de uso. Anteriormente, eram fornecidas instruções de configuração que exigiam trabalho manual do administrador para atender diferentes classes de segurança dos sistemas. Na nova versão, o processo de alteração de configurações foi automatizado.
- Para controle dinâmico de integridade do software, foi adicionada a possibilidade de uso de SКZИ KriptoPro CSP e certificados para verificação de assinatura digital emitidos por uma autoridade certificadora.
- Foi proposto um novo estilo de design Astra Proxima, que reflete as tendências modernas de desenvolvimento de interfaces, mantendo ao mesmo tempo a familiaridade e minimalismo. Quatro modos de tema estão disponíveis: claro, escuro, simplificado (sem efeitos gráficos) e utilitário.

- O menu de aplicativos foi modernizado e reestruturado (com a opção de retornar ao menu clássico).
- Foi adicionada a trilha sonora "Minimalismo Estelar", criada com a participação da Roscosmos, baseada em sons de objetos espaciais reais.
- Adicionado o pacote fly-dm-rdp para estabelecer uma conexão remota ao sistema via protocolo RDP.
- No gerenciador de arquivos fly-fm, foi adicionado um editor de barra de ferramentas e a possibilidade de exibir recursos de rede montados na barra de navegação. No modo de duas painéis, foram implementadas duas barras de endereços independentes.
- O pacote OpenSSL foi atualizado para a versão 3.2.0.
- O SGBD Tantor foi atualizado para a base de código PostgreSQL 15 (anteriormente usava PostgreSQL 11), com adições para proteção de informações e controle de acesso. * O certificado da autoridade certificadora do Ministério da Digitalização da Rússia foi incorporado nos navegadores Chromium, Chromium-gost e Firefox.
- Adicionada a suporte a snapshots de máquinas virtuais com UEFI, exportação/importação de máquinas virtuais com snapshots, criação de backups de máquinas virtuais usando virtnbdbackup, e agrupamento de máquinas virtuais em grupos no virt-manager.
- Nos recursos para controle obrigatório de integridade, foi implementada a possibilidade de usar um nível hierárquico de integridade, onde a raiz do sistema de arquivos e todos os objetos de arquivo têm uma integridade linear zero após a instalação, e objetos de arquivo e processos executáveis podem ter uma integridade linear negativa atribuída.
- Adicionada a possibilidade de garantir o controle de integridade de objetos do sistema de arquivos e pacotes deb com base em templates, que são listas de arquivos a serem verificadas por somas de verificação.
- Novos privilégios adicionados: cap_perfmon (permite o uso de sistemas de monitoramento), cap_bpf (permite certas operações com BPF), cap_checkpoint_restore (permite determinar o PID atribuído ao próximo processo criado dentro do namespace).
Fonte: opennet.ru
