

Pesquisadores da watchTowr Labs publicaram os resultados de um experimento envolvendo a captura do antigo serviço WHOIS do registrador do domínio ‘.MOBI’. O motivo da pesquisa foi a mudança de endereço do serviço WHOIS, que foi movido do domínio whois.dotmobiregistry.net para o novo host whois.nic.mobi. Com isso, o domínio dotmobiregistry.net deixou de ser utilizado e, em dezembro de 2023, foi liberado e tornou-se disponível para registro.
Os pesquisadores gastaram 20 dólares para comprar este domínio e em seu servidor criaram seu próprio serviço WHOIS fictício, whois.dotmobiregistry.net. A surpresa foi que muitos sistemas não mudaram para o novo host whois.nic.mobi e continuaram a usar o nome antigo. De 30 de agosto a 4 de setembro deste ano, foram registrados 2,5 milhões de consultas ao antigo nome, provenientes de mais de 135 mil sistemas únicos.
Entre os remetentes das consultas estavam correios servidores de organizações governamentais e militares, verificando os domínios presentes nos e-mails através do WHOIS, empresas especializadas em segurança e plataformas de segurança (VirusTotal, Group-IB), bem como centros de certificação, serviços de verificação de domínios, serviços de SEO e registradores de domínios (por exemplo, domain.com, godaddy.com, who.is, whois.ru, smallseo.tools, seocheki.net, centralops.net, name.com, urlscan.io e webchart.org).
A possibilidade de enviar qualquer dado em resposta a uma consulta ao antigo serviço WHOIS do domínio ‘.MOBI’ foi utilizada para desenvolver vários tipos de ataques aos remetentes das consultas. A primeira variante do ataque baseava-se na suposição de que, se alguém continuasse a enviar consultas para um serviço que foi substituído há muito tempo, provavelmente estava fazendo isso com ferramentas desatualizadas que continham vulnerabilidades.
Por exemplo, no phpWHOIS em 2015, uma vulnerabilidade CVE-2015-5243 foi identificada, permitindo a execução de código do atacante ao processar dados especialmente formatados retornados pelo servidor WHOIS. Outro exemplo é a vulnerabilidade CVE-2021-32749 identificada em 2021 no pacote Fail2Ban, que permite a execução de código externo ao retornar dados incorretos do serviço WHOIS, utilizado no processo de geração de alertas de bloqueio (Fail2Ban determinava através do WHOIS o e-mail do administrador do host e o mencionava ao executar o comando mail sem a correta escapagem de caracteres especiais).
O segundo ataque é baseado no fato de que algumas autoridades certificadoras oferecem a possibilidade de verificar a posse do domínio através do e-mail informado na base de dados do registrador de domínio, acessível via protocolo WHOIS. Descobriu-se que várias autoridades certificadoras que suportam esse método de verificação continuam a usar um antigo servidor WHOIS para a zona de domínio '.MOBI'.
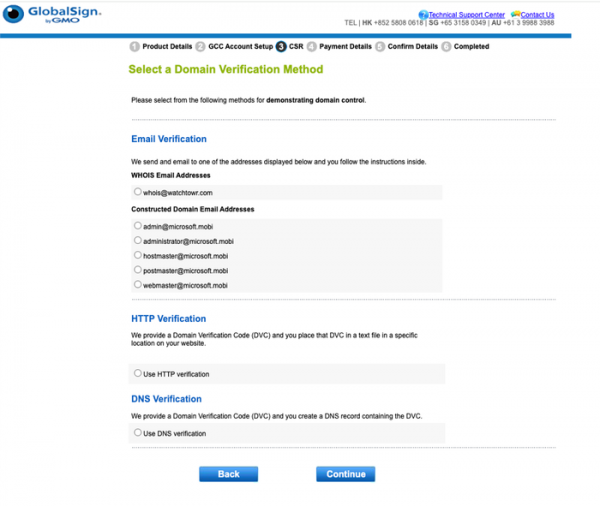
Assim, ao obter controle sobre o nome whois.dotmobiregistry.net, os atacantes podem retornar seus dados, realizar a confirmação e obter Certificado TLS para qualquer domínio na zona .MOBI. Por exemplo, durante um experimento, os pesquisadores solicitaram ao registrador GlobalSign um certificado TLS para o domínio microsoft.mobi, e o e-mail 'whois@watchTowr.com', retornado pelo serviço WHOIS falso, foi exibido na interface como disponível para o envio do código de confirmação de posse do domínio.
Fonte: opennet.ru
