

A empresa Collabora lançou a distribuição Linux Apertis 2024.3, originalmente criada para equipar dispositivos automotivos, mas depois reorientada para uma gama mais ampla de dispositivos eletrônicos, tecnologia embutida e equipamentos industriais. Entre os dispositivos que utilizam o Apertis estão o console de jogos Atari VCS e o scanner para detecção de objetos em paredes Bosch D-tect 200.
As imagens de sistema básicas são distribuídas para as arquiteturas x86_64, arm64 e armhf. A distribuição é modular, permitindo que os fabricantes de dispositivos configurem o ambiente do sistema conforme suas necessidades. É suportada tanto a formação de builds com pacotes deb tradicionais quanto imagens monolíticas atualizáveis de forma atômica com base no OSTree.
O núcleo da distribuição é baseado na base de pacotes Debian GNU/Linux 12, mas o conteúdo foi estruturado levando em consideração os riscos que os fabricantes de hardware podem enfrentar ao usar algumas licenças livres, como a GPLv3, que proíbe a tivoização, ou seja, a vinculação de software ao hardware, como por exemplo, permitindo somente a execução de firmwares assinados digitalmente pelo fabricante.
Durante o desenvolvimento e a formação do conteúdo da distribuição, o projeto Apertis segue as diretrizes do Debian e inclui apenas aplicativos fornecidos sob licenças abertas ou que, no mínimo, permitem a distribuição livre. As empresas que criam seus produtos com base no Apertis podem ter confiança na integridade das licenças das obras derivadas — para cada build é gerado um relatório SBOM (Software Bill of Materials) que especifica as informações sobre as licenças de todos os arquivos de código utilizados, bem como dados sobre as versões dos programas, o que é conveniente ao verificar versões vulneráveis.
Uma característica importante do Apertis é a capacidade de criar uma build que não inclua código sob licenças da família GPLv3. Em vez de utilizar versões desatualizadas das utilitários GNU, formadas antes da transição para a licença GPLv3, o Apertis utiliza alternativas mais modernas sob licenças permissivas. Por exemplo, em vez dos pacotes GNU coreutils e findutils, o Apertis oferece análogos do projeto uutils, escritos na linguagem Rust e distribuídos sob a licença MIT, enquanto o Sequoia-PGP, em vez do GnuPG, é fornecido sob as licenças GPL-2+ e LGPL-2+. Para aqueles que não se preocupam com questões legais relacionadas à GPLv3, a possibilidade de utilizar conjuntos tradicionais de utilitários permanece.
Todos os componentes do Apertis passam regularmente por testes automatizados e manuais extensivos em plataformas de hardware de referência, como as placas Raspberry Pi 4 e SoC automotivos R-car, e os resultados desses testes são publicados em acesso aberto. O teste automatizado de builds de sistema em hardware de referência é organizado com base no sistema LAVA (Linaro Automated Validation Architecture).
O pacote com o kernel fornecido na distribuição é baseado na nova ramificação LTS do kernel Linux. Por exemplo, na versão Apertis 2024.3, é utilizado o kernel 6.6, e não o kernel 6.1 dos pacotes Debian 12. O tempo de suporte para cada lançamento do Apertis é de 1 ano e 9 meses, com um lançamento corretivo a cada três meses que corrige erros.
A distribuição inclui mais de 5000 pacotes. Todos os pacotes, imagens, utilitários e configurações são desenvolvidos em um repositório git público. Para colaboração, utiliza-se o GitLab, e para testes com integração contínua — o GitLab CI. O open build service (OBS) é utilizado para construir pacotes binários a partir do código-fonte. Os pacotes construídos são distribuídos através de repositórios APT geridos com a ferramenta aptly.
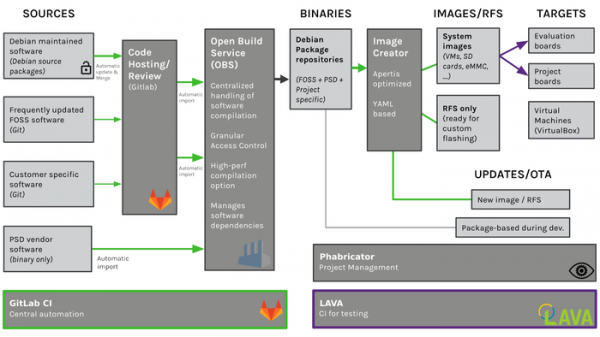
Entre as novas funcionalidades do Apertis 2024, além da transição para a base de pacotes Debian 12 e um novo kernel Linux, destaca-se:
- Suporte para gerenciamento de contêineres no formato OCI através da ferramenta Podman.
- Capacidade de utilizar o ONNX Runtime para acelerar tarefas de aprendizado de máquina.
- Suporte para os pacotes optee-os (OP-TEE Trusted OS), optee-client (API Cliente OP-TEE) e optee-test (suite de testes OP-TEE) desenvolvidos pelo projeto OP-TEE, para criar ambientes seguros (TEE, Trusted Execution Environment), isolados do sistema principal.
- Suporte inicial para a placa TI SK-AM62 e criação de imagens de sistema separadas para ela.
- Por padrão, ao compilar pacotes, a saída de avisos adicionais do compilador está habilitada.
- A melhoria do sistema de construção. Uma ferramenta foi adicionada para gerar relatórios sobre diferenças em imagens de sistema especificadas. Relatórios SBOM melhorados para análise de licenças e avaliação de dependências de construção.
- Os recursos de teste foram ampliados. Adicionada a capacidade de testar pacotes após cada solicitação de merge. Relatórios melhorados para controle de qualidade.
Fonte: opennet.ru
