

Foi lançado o navegador web Firefox 135 e foram formadas atualizações das versões anteriores com suporte a longo prazo — 115.20.0 e 128.7.0. A versão Firefox 136 passou para a fase de testes beta, com lançamento previsto para 4 de março.
Principais novidades do Firefox 135:
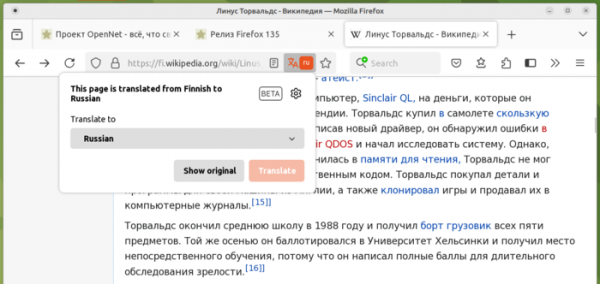
- O tradutor integrado agora suporta tradução para o idioma russo (a tradução do russo para outros idiomas já estava disponível, mas a tradução para o russo não). Além disso, passou a oferecer suporte à tradução de idiomas como coreano, japonês e chinês simplificado. A qualidade da tradução foi aprimorada, eliminando situações em que a modelo de IA substituía palavras inventadas. O sistema de tradução integrado ao Firefox realiza a tradução no sistema local do usuário, sem recorrer a serviços de nuvem externos. O sistema é baseado no motor aberto Bergamot. Esse motor é uma camada sobre o framework de tradução automática Marian, que utiliza redes neurais recorrentes (RNN) e modelos de linguagem baseados em transformadores.

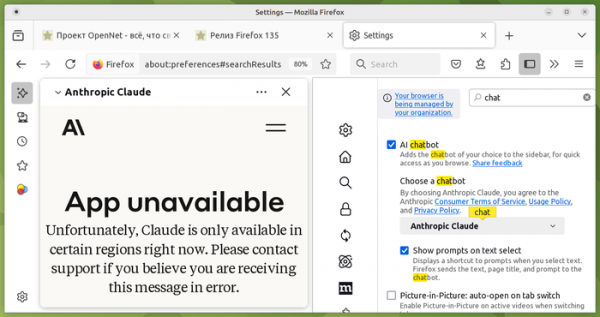
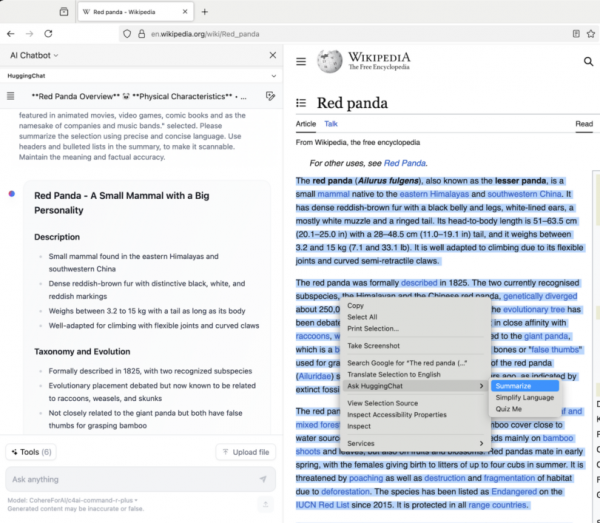
- Está disponível para todos os usuários um chatbot AI integrado que utiliza grandes modelos de linguagem para interagir em linguagem natural. O chatbot é exibido na barra lateral e pode operar através dos serviços Anthropic Claude, ChatGPT, Google Gemini, HuggingChat (Hugging Face) e Le Chat Mistral. O usuário pode alternar entre os serviços conforme desejar. Para funcionar, é necessário se registrar em cada um dos serviços suportados (o painel abre o web aplicativo de cada serviço). Além do chat, foi adicionada ao menu de contexto um botão 'Ask …', pelo qual é possível encaminhar ao chatbot um trecho destacado na página, por exemplo, para gerar um resumo do conteúdo ou explicar conceitos de forma simples. Para adicionar seus próprios modelos de linguagem que operam no sistema local, pode-se usar a ferramenta llamafile.


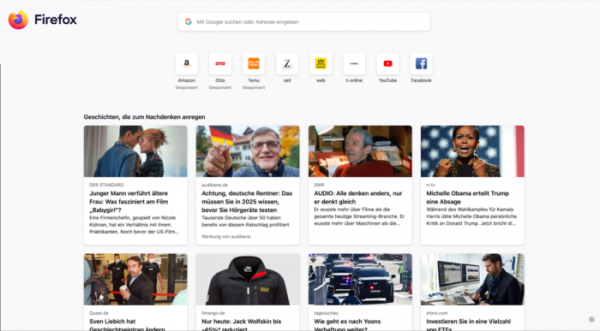
- Para usuários de todos os países onde o serviço de recomendações Mozilla Stories está disponível, foi incluído um novo design na página exibida ao abrir uma nova aba. Na versão anterior, o novo design foi oferecido apenas para usuários dos EUA e do Canadá. A nova versão se diferencia pela adição de uma barra de pesquisa e uma lista de páginas recomendadas, além de uma mudança na apresentação do bloco de sites mais visitados e fixos, que agora são exibidos em uma única linha, em vez de uma grade. O número de colunas com conteúdo é escolhido com base na largura da janela, permitindo o uso eficiente de todo o espaço disponível na tela.

- Para todos os usuários, foi ativado o suporte para a memorização e preenchimento automáticos dos números de cartões de crédito em formulários web. O código CVV não é memorizado, e os números dos cartões são armazenados em um local seguro, para o qual pode ser definido uma senha separada.
- A verificação obrigatória foi ativada certificados TLS Servidores web em registros públicos de Certificate Transparency, destinados a identificar certificados gerados fora dos processos normativos da autoridade certificadora (por exemplo, a criação não autorizada de um certificado devido a abusos de funcionários ou comprometimento da autoridade certificadora). A autoridade certificadora envia informações sobre todos os novos certificados para vários registros independentes de Certificate Transparency, que permitem a auditoria de todas as alterações. Se um certificado utilizado ao acessar um site não estiver refletido no registro, esse certificado será marcado pelo navegador como inseguro.
Os registros são acompanhados por diferentes organizações não relacionadas. Para proteger contra a manipulação retroativa de dados durante o armazenamento de informações, é utilizada uma estrutura em árvore chamada 'Árvore de Merkle' (Merkle Tree), na qual cada ramo verifica todos os ramos e nós subjacentes, graças ao hash em árvore. Tendo um hash final, o usuário pode garantir a correção de todo o histórico de operações, bem como a correção dos estados anteriores do banco de dados.
- Para acelerar a verificação de certificados TLS, é utilizado o mecanismo CRLite, que opera no sistema do usuário. O banco de dados local com informações sobre certificados é periodicamente sincronizado com um banco de dados externo da Mozilla. Para reduzir o tamanho do banco de dados, são aplicados filtros de Bloom em cascata — uma estrutura probabilística que permite a identificação incorreta de elementos ausentes, mas evita a omissão de elementos existentes. Por exemplo, os dados sobre 100 milhões de certificados são compactados em uma estrutura de cerca de 1 MB.
Comparado ao acesso à autoridade certificadora usando o protocolo OCSP (Protocolo de Status de Certificado Online), a aplicação do CRLite não apenas remove a latência na transmissão da solicitação de rede, mas também aumenta a privacidade (com o uso do OCSP, o navegador envia uma solicitação sempre que acessa sites, ou seja, efetivamente transmite à autoridade certificadora dados sobre quais sites está acessando) e elimina a dependência da disponibilidade dos servidores OCSP (um atacante pode realizar um ataque DDoS ao servidor OCSP para bloquear o processamento de solicitações).
- Foi adicionada proteção contra manipulações que dificultam a navegação usando os botões 'voltar' e 'avançar', devido à poluição do histórico de visitas com registros fictícios criados através da API History. A essência da proteção consiste em ignorar registros não relacionados às ações do usuário ao processar as pressões nos botões 'voltar' e 'avançar'.
- Nas compilações para Linux e macOS, foi adicionada a opção de fechar apenas a aba atual, e não todas as abas, após pressionar a combinação de teclas para sair do aplicativo (Alt + F4).
- A opção de enviar o cabeçalho HTTP "Do Not Track" ("DNT") foi removida da página de configurações de privacidade (about:preferences#privacy). O cabeçalho DNT informa os sites sobre o desejo do usuário de não compartilhar informações que podem ser usadas para rastrear seus movimentos e preferências. O cabeçalho DNT não é obrigatório e é ignorado por muitos sites. Em vez do DNT, recomenda-se usar o mecanismo GPC (Global Privacy Control), que informa os sites sobre a proibição da venda de dados pessoais e do uso de dados para rastreamento do comportamento ou movimentação do usuário. Ao contrário do DNT, o cumprimento dos requisitos do GPC é obrigatório sob a legislação vigente CCPA (California Consumer Privacy Act).
- A operação do menu de contexto "Copy Without Site Tracking" foi renomeada para "Copy Clean Link" e expandida para ser usada em URLs limpos em texto (sem hyperlinks). A operação permite copiar a URL do link selecionado para a área de transferência, cortando previamente os parâmetros utilizados para rastrear a navegação entre sites.
- Foi implementada na barra de endereços a possibilidade de pesquisar nomes de grupos de guias e navegar até os grupos encontrados. A pesquisa abrange, entre outras coisas, grupos fechados e salvos.
- Para a compactação de builds do Firefox para a plataforma Linux, foi utilizado o formato XZ, que, em comparação com o formato bz2, permitiu reduzir o tamanho dos dados baixados em média em 25% e diminuir o tempo de descompactação em mais de duas vezes.
- Para o HTTP/3, foi adicionada a compatibilidade com o algoritmo híbrido de troca de chaves "mlkem768x25519", resistente a ataques de computadores quânticos e consistindo em uma combinação do X25519 ECDH e do algoritmo ML-KEM (CRYSTALS-Kyber), que foi padronizado no ano passado pelo Instituto Nacional de Padrões e Tecnologia dos EUA (NIST). O ML-KEM utiliza métodos de criptografia baseados na resolução de problemas da teoria de redes, cujo tempo de resolução não difere entre computadores comuns e quânticos.
- Nos atributos da interface PointerEvent, que definem as coordenadas do ponteiro, foi implementada a transmissão de valores não inteiros. A alteração permite o processamento de eventos com maior precisão em situações em que o elemento-alvo foi transformado via CSS ou quando a área visível (viewport) foi ampliada.
- O comportamento dos eventos mouseenter, mouseleave, pointerenter e pointerleave foi alterado para estar em conformidade com a especificação.
- Foi adicionado o método getClientCapabilities() na API WebAuthn.
- As ferramentas para desenvolvedores web agora exibem um aviso ao usar a propriedade "content-visibility" com elementos que não têm uma limitação de tamanho aplicada.
- Foi adicionada o comando "$$$" no console web, destinado a buscar nas páginas considerando o conteúdo do DOM sombra.
- As capacidades para depuração de complementos WebExtension foram expandidas: a funcionalidade de pontos de interrupção em scripts de processamento de conteúdo foi estabilizada e a exibição dos Workers foi possibilitada ao selecionar o contexto no painel Console.
- Na versão para Android, foi adicionada uma opção que ativa o envio automático de relatórios de falhas do navegador para a Mozilla, sem necessitar de confirmação do usuário.
Além de novas funcionalidades e correções de bugs, o Firefox 135 corrigiu 19 vulnerabilidades. Treze vulnerabilidades, classificadas como críticas, foram causadas por problemas de gerenciamento de memória, como estouros de buffer e acessos a áreas de memória já liberadas. Esses problemas podem potencialmente permitir a execução de código malicioso ao abrir páginas especialmente formatadas.
Na versão beta do Firefox 136, para compilações na plataforma Linux, foi incluído o uso de aceleração de hardware para decodificação de vídeo em sistemas com GPU AMD. O modo HTTPS-First está ativado por padrão, onde solicitações para "http://" são substituídas por "https://", tanto ao clicar em links quanto ao inserir URLs e ao carregar subrecursos, como imagens, scripts e folhas de estilo. Foi adicionada a capacidade de enviar e receber vídeos no formato AV1 via WebRTC.
Fonte: opennet.ru
