

A empresa Google lançou a versão do navegador web Chrome 133. Ao mesmo tempo, está disponível a versão estável do projeto livre Chromium, que serve de base para o Chrome. O navegador Chrome se diferencia do Chromium pelo uso dos logotipos do Google, pela presença de um sistema de envio de notificações em caso de falha, módulos para reprodução de vídeo protegido contra cópias (DRM), um sistema de instalação automática de atualizações, ativação constante da isolação Sandbox, fornecimento de chaves para a API do Google e transmissão de parâmetros RLZ durante a pesquisa. Para aqueles que precisam de mais tempo para a atualização, é mantida separadamente a versão Extended Stable, que é acompanhada por 8 semanas. A próxima versão do Chrome 134 está programada para o dia 4 de março.
Principais mudanças no Chrome 133:
- Para 1% dos usuários, foi habilitado o suporte à suspensão de abas no modo de economia de energia (Energy saver). Abas que consomem muitos recursos da CPU e que estão ocultas por mais de 5 minutos são automaticamente suspensas. Abas que estão reproduzindo som, bem como aquelas relacionadas ao gerenciamento de dispositivos externos ou à realização de conferências de vídeo e áudio (essas abas são identificadas com base no acesso à API para USB, Bluetooth, câmeras, dispositivos de entrada e microfones, bem como na organização de um canal de comunicação usando RTCDataChannel ou MediaStreamTrack) não são afetadas pela suspensão. Para gerenciar a ativação da suspensão automática, pode-se usar a configuração "chrome://flags/#freezing-on-energy-saver".
- No serviço Chrome Sync, o suporte a versões do Chrome com mais de 4 anos foi descontinuado. Para armazenar informações vinculadas à conta do Google e sincronizar dados do navegador entre sistemas, deve-se usar pelo menos a versão Chrome 89.
- Na versão para Android, foi adicionada uma configuração para desativar os otimizadores JIT no motor JavaScript V8. Desativar o JIT pode ser útil para aumentar a segurança ao trabalhar com aplicativos web potencialmente perigosos, reduzindo assim os vetores potenciais de ataque. Nas versões do Chrome para sistemas de desktop, essa configuração está disponível na página chrome://settings/security, a partir da versão Chrome 122.
- A compatibilidade foi ajustada com o padrão de análise de esquemas de URL não especiais (não incluídos na lista de tipos comuns). Por exemplo, a URL "git://example.com/path".
- As funcionalidades da função CSS attr() foram ampliadas, permitindo o uso de valores de um determinado atributo HTML em CSS. Se anteriormente a função attr() só conseguia trabalhar com a propriedade «content» de pseudo-elementos e converter valores no tipo CSS «<string>», agora pode ser aplicada a quaisquer propriedades CSS e converter valores em todos os tipos CSS. No exemplo abaixo, a cor na propriedade CSS «color» é definida com base na análise do atributo personalizado «data-foo» especificado no elemento «div», e se o atributo não estiver presente, utiliza-se o valor «red». <div data-foo="»blue»">test</div> … div { color: attr(data-foo type(<color>), red); }
- Foi implementada a consulta CSS «@container scroll-state()», que permite determinar o estado de rolagem de uma área. Os estados suportados são: «stuck» — contêiner fixo a um dos lados da área rolante; «snapped» — contêiner fixo, alinhado horizontal ou verticalmente; «scrollable» — contêiner que pode ser rolado na direção indicada.
- Adicionados os atributos CSS «text-box», «text-box-trim» e «text-box-edge», que permitem gerenciar precisamente as margens antes e depois do texto. O atributo «text-box-trim» define a área de recorte (parte superior, inferior ou de ambos os lados), enquanto «text-box-edge» determina o método de recorte das bordas. O atributo «text-box» combina as funcionalidades de «text-box-trim» e «text-box-edge».
- Foi adicionado um pseudo-classe CSS «:open», que permite determinar quando janelas de diálogo para elementos
- Foi adicionado o primitivo DOM moveBefore para mover um elemento na árvore DOM sem redefinir seu estado.
- Adicionado a interface FileSystemObserver, que permite que os sites monitorem alterações no sistema de arquivos.
- Na API PublicKeyCredential, foi adicionado o método getClientCapabilities() para determinar as capacidades do WebAuthn suportadas pelo navegador.
- No objeto Atomics, foi adicionado o atributo pause() para notificar que o código está aguardando a liberação do bloqueio.
- Na API WebCrypto, foi adicionada a suporte ao esquema de acordo de chaves X25519, que pode ser utilizado através da interface SubtleCrypto (métodos generateKey, importKey, exportKey, deriveKey e deriveBits).
- No WebAssembly, foi implementada a possibilidade de utilizar ponteiros de 64 bits (Memory64), permitindo trabalhar com áreas de memória linear que excedem 4 GB. A mudança não adiciona novas instruções ao WebAssembly, mas apenas permite o uso de índices de 64 bits nas instruções já existentes para tabelas e áreas de memória. A operação no modo Memory64 resulta em custos adicionais significativos — dependendo do tipo de carga, a desaceleração observada varia de 10% a duas vezes.
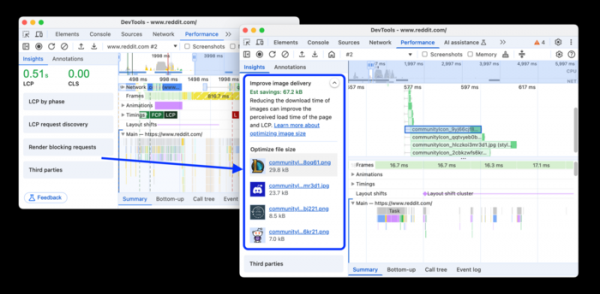
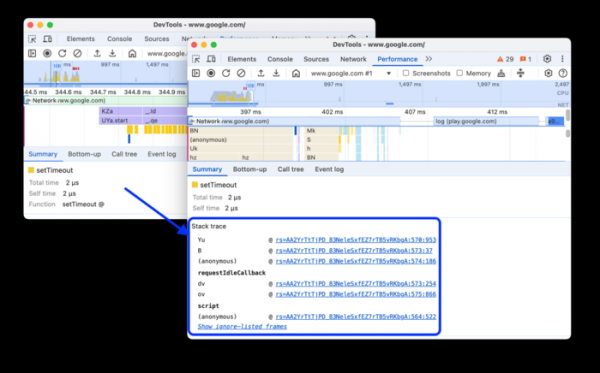
- As funcionalidades das ferramentas para desenvolvedores web foram ampliadas. A preservação do histórico das conversas com o assistente de IA entre sessões foi assegurada. Adicionada uma aba "Novidades" com um resumo das alterações na nova versão. Agora é possível colocar scripts na lista de ignorados, para evitar que apareçam no gráfico de perfil de desempenho. Na aba Insights do painel de Performance, agora são destacados os gráficos das imagens que podem ser otimizadas, e na aba Resumo é mostrada a trilha de pilha das chamadas JavaScript (incluindo chamadas assíncronas).


Além das inovações e correções de bugs, a nova versão resolveu 12 vulnerabilidades. Muitas dessas vulnerabilidades foram identificadas através de testes automatizados com as ferramentas AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer e AFL. Duas questões que levam ao acesso à memória já liberada no motor V8 e na biblioteca Skia foram classificadas como de alto risco. Não foram encontradas falhas críticas que permitam contornar todos os níveis de proteção do navegador e executar código no sistema fora do ambiente de sandbox. No âmbito do programa de recompensas financeiras por vulnerabilidades, a empresa Google pagou 2 prêmios totalizando 9 mil dólares (um prêmio de $7000 e outro de $2000). O valor de uma das recompensas ainda não foi definido.
Fonte: opennet.ru
