

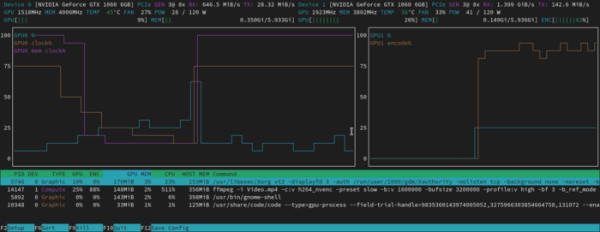
Foi lançada a versão 3.2.0 da ferramenta de console nvtop, destinada à monitorização interativa do desempenho de GPU e aceleradores de hardware. A ferramenta permite acompanhar visualmente em gráficos a carga, o consumo de memória e a variação da frequência da GPU, além de visualizar os processos que mais intensamente sobrecarregam a GPU. Suportam-se GPUs e aceleradores das empresas AMD, Intel, NVIDIA, Apple (M1 & M2), Huawei (Ascend), Qualcomm e Broadcom (VideoCore). É possível monitorar no mesmo display o funcionamento de vários chips ao mesmo tempo.
A nova versão implementa suporte para os drivers Intel XE e Broadcom V3D (Raspberry Pi). Adicionada a funcionalidade de suporte ao acelerador AI Google TPU (Tensor Processing Unit). Foram acrescentadas as opções '-P' e '-s' para ocultar a área com a lista de processos e para salvar o estado no formato JSON.
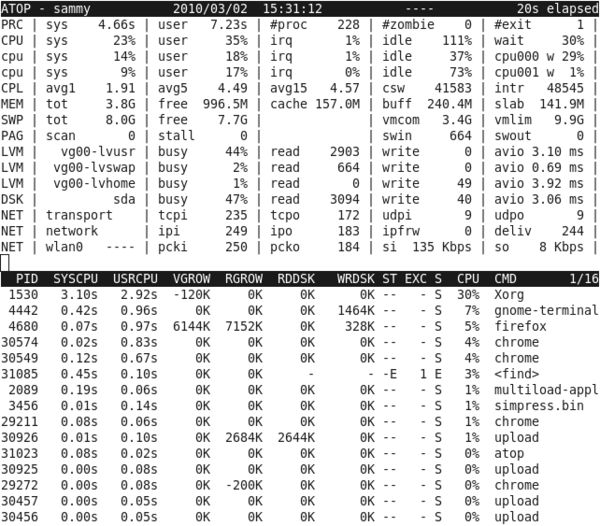
Simultaneamente, foi lançada a ferramenta Atop 2.11.1, destinada à monitorização interativa dos parâmetros de funcionamento do sistema e à exibição da atividade dos processos. Difere da ferramenta top por oferecer maior detalhamento (CPU, GPU, memória, discos, rede, fluxos, contêineres) e pela possibilidade de reiniciar periodicamente relatórios em um arquivo para análise posterior. O código está escrito em C e é distribuído sob a licença GPLv2.
A nova versão corrige uma vulnerabilidade (CVE-2025-31160), que permite a um usuário local provocar um estouro de buffer ao executar a ferramenta atop sob outro usuário. Por exemplo, um usuário sem privilégios pode realizar um ataque contra um administrador que esteja executando a ferramenta atop. O problema surge porque, no atop, é opcional o suporte à coleta de estatísticas sobre o funcionamento da GPU, que é executada em um processo separado chamado atopgpud. A interação com este processo é realizada através da porta TCP. Durante a inicialização, o atop tenta se conectar a esta porta TCP e carrega periodicamente estatísticas por meio dela, sem fornecer a devida verificação do tamanho dos dados transmitidos.
O método de ataque consiste em permitir que qualquer usuário no sistema execute seu manipulador na porta de rede atopgpud, que fornecerá dados de tamanho deliberadamente maior, levando a um estouro de buffer em atop ao tentar analisar as estatísticas. A possibilidade de criar uma exploração funcional para execução de código ainda não foi demonstrada. Na nova versão do atop, a coleta de estatísticas através da porta TCP está desativada por padrão, e foi adicionada a opção "-k" para ativar o suporte ao atopgpud. Além disso, verificações adicionais foram incluídas no código de análise das estatísticas para prevenir estouros.
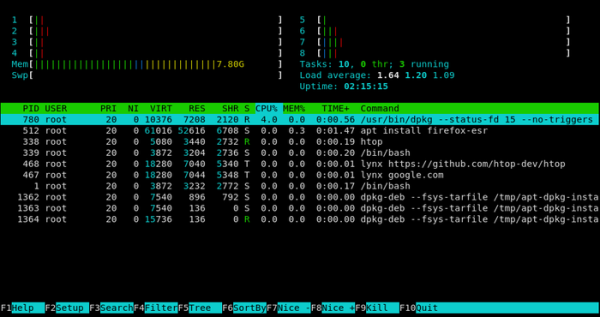
Em conclusão, pode-se observar o lançamento da utilidade semelhante ao top, htop 3.4.0, notável por recursos como rolagem vertical e horizontal livre da lista de processos, ferramentas de avaliação de desempenho do SMP e uso de cada núcleo do processador, modo de visualização em árvore, opções flexíveis de personalização da interface, suporte para filtragem de processos e controle deles (finalização, ajuste de prioridade). O código do projeto é escrito em C e distribuído sob a licença GPLv2.
Na nova versão, foi adicionada a monitorização da atividade da GPU no Linux; melhor desempenho em computadores Apple com ARM; resolvidos problemas de compilação para DragonFlyBSD, Darwin, NetBSD, OpenBSD e Solaris; contabilização da atividade de disco e rede no DragonFlyBSD; informações sobre threads e estado dos processos no macOS foram adicionadas; suporte expandido para Unicode; código reestruturado para trabalhar com sensores de temperatura; desempenho do código para análise de estatísticas melhorado; suporte adicionado para ocultar dados sobre cache e buffers.
Fonte: opennet.ru
