

A Google publicou a versão do navegador web Chrome 136. Simultaneamente, foi lançada a versão estável do projeto livre Chromium, que serve como base para o Chrome. O navegador Chrome difere do Chromium pelo uso dos logotipos do Google, pela presença de um sistema de envio de notificações em caso de falha, módulos para reprodução de conteúdo de vídeo protegido contra cópias (DRM), sistema de instalação automática de atualizações, ativação permanente da Sandbox-isolação, fornecimento de chaves para a API do Google e transmissão de parâmetros RLZ durante as pesquisas. Para aqueles que precisam de mais tempo para a atualização, uma versão Extended Stable é mantida separadamente, com suporte por 8 semanas. O próximo lançamento do Chrome 137 está programado para 27 de maio.
Principais mudanças no Chrome 136:
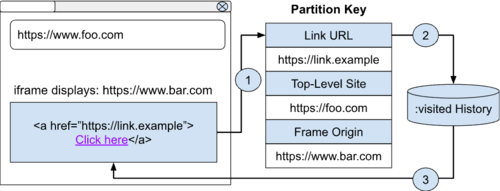
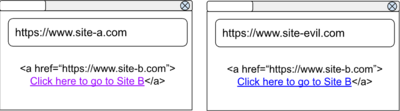
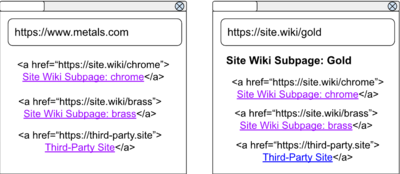
- Adicionada proteção contra vazamento de informações sobre páginas anteriormente visitadas, devido à aplicação da pseudo-classe CSS ':visited', que permite personalizar a aparência de links abertos anteriormente. Antes da versão Chrome 136, clicar em um link alterava a aparência desse link em todos os sites que exibiam o mesmo link, independentemente de qual site foi o ponto de origem do clique. Em seu site, um invasor poderia determinar se o usuário havia aberto anteriormente os links de seu interesse, analisando a alteração na aparência desses links. Por exemplo, se fosse criado uma lista de links para diferentes páginas, as páginas visualizadas anteriormente nessa lista seriam marcadas pelo navegador com uma cor diferente, a partir da qual se poderia concluir se as links haviam sido abertos anteriormente.
Para bloquear vazamentos de informações sobre links visitados, o Chrome implementou a isolação do processamento do seletor ':visited' em relação ao site visualizado, ou seja, os elementos agora são estilizados usando ':visited' apenas se foram abertos anteriormente a partir do site atual e em relação ao iframe atual. A isolação é realizada através da hash de estilo dos links visualizados, utilizando como chave três componentes — o link, o site de nível superior e o host utilizado no iframe.

Por exemplo, se houve um clique no site "A", esse link será destacado apenas no site "A" e permanecerá inalterado no site do atacante. A única exceção é para iframes que são carregados do site principal (mesmo domínio) e links para o site atual. Assim, ao abrir o site "A", os links que levam ao site "A" serão destacados mesmo que os acessos tenham sido de outro site, mas os outros links serão destacados apenas se os acessos forem do site "A".


No Firefox, a proteção contra vazamentos desse tipo foi adicionada em 2010, mas existiam métodos para burlá-la. Por exemplo, em 2024, no Firefox 122, foi eliminada a possibilidade de análise da cor de pixels usando filtros com o parâmetro currentColor e manipulações com a tag canvas no SVG.
- Na versão para Android, a transmissão de servidores telemetria do Google com dados sobre APKs carregados através do navegador foi implementada. Por enquanto, a funcionalidade se limita ao envio de telemetria, mas no futuro será utilizada para exibir avisos e bloquear o download de APKs maliciosos. A verificação é realizada apenas quando o modo de proteção avançada do navegador está ativado nas configurações (Safe Browsing > Enhanced protection).
- Para depuração remota, agora é necessário especificar um diretório separado para os dados, que deve ser definido na inicialização com o parâmetro "—user-data-dir", que deve ser fornecido junto com o parâmetro "—remote-debugging-pipe" ou "—remote-debugging-port". Ao usar o diretório padrão no Windows, Linux e macOS, a depuração remota não funcionará mais. A razão para essa mudança é a resistência ao malware que utiliza depuração remota para extrair dados do Google Chrome. Ao usar um diretório separado, uma chave de criptografia diferente é aplicada, o que impede o acesso aos dados de trabalho do usuário no diretório principal. A mudança é válida apenas para o Chrome e não se aplica ao Chromium.
- O design das barras de rolagem foi modernizado nas plataformas Linux e Windows. Quando inativas, as barras de rolagem são ocultadas e aparecem apenas ao retomar a movimentação pela página. Para gerenciar a ativação do novo design das barras de rolagem, foram propostas as configurações chrome://flags#fluent-overlay-scrollbars e chrome://flags#fluent-scrollbars.


- Na função CSS attr(), o argumento do tipo "string" foi renomeado para "raw-string", conforme a decisão do grupo de trabalho que coordena o desenvolvimento das especificações CSS. A mudança visa eliminar a confusão devido à semelhança entre as expressões "attr(foo type())" e "attr(foo string)".
- Na API ProgressEvent, utilizada para criar indicadores de progresso, nos atributos "loaded" e "total" em vez do tipo "unsigned long long" foi usado o tipo "double", o que corresponde ao comportamento do elemento HTML
- Para escapear strings utilizadas dentro de expressões regulares, foi proposto o método estático "RegExp.escape". Strings escapadas utilizando RegExp.escape podem ser usadas de forma segura como padrão no construtor RegExp().
- O site é permitido a criar automaticamente chaves Passkey com base nas credenciais já salvas para esse site. A criação da Passkey é feita sem a exibição de um diálogo modal separado, caso o usuário já tenha confirmado anteriormente a criação de credenciais para o site.
- Adicionada a propriedade CSS dynamic-range-limit para limitar o brilho máximo do conteúdo HDR.
- Na API Speculation Rules (), utilizada para configurar o pré-carregamento de recursos, é permitido especificar um campo opcional "tag" para rastrear a origem. O conteúdo desse campo será enviado através do cabeçalho HTTP Sec-Speculation-Tags.
- No WebRTC e na API MediaRecorder, adicionada a suporte ao codec H265 (HEVC) além dos codecs previamente suportados VP8, H.264, VP9 e AV1.
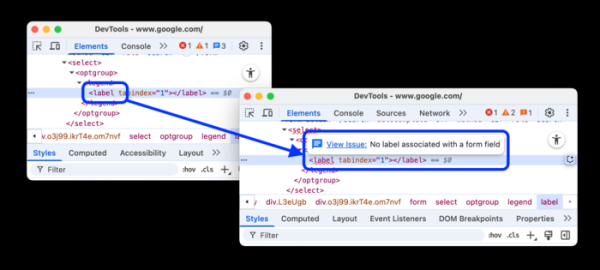
- Nas ferramentas para desenvolvedores web, expandidas as capacidades do painel de análise de desempenho. Adicionados relatórios sobre requisições utilizando o antigo protocolo HTTP/1.1, eficiência do cache e otimização através da propriedade font-display. Na página "Privacidade e segurança > Privacidade > Cookies de terceiros" adicionada a possibilidade de buscar cookies individuais. Adicionada uma funcionalidade experimental para exibir dicas sobre problemas com elementos e atributos no DOM.

Além das inovações e correções de bugs, a nova versão resolveu 8 vulnerabilidades. Muitas das vulnerabilidades foram identificadas por meio de testes automatizados com as ferramentas AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer e AFL. Não foram encontradas problemas críticos que permitam contornar todos os níveis de proteção do navegador e executar código no sistema fora do ambiente sandbox. Como parte do programa de recompensas por descoberta de vulnerabilidades para esta versão, a Google pagou 4 prêmios totalizando 10 mil dólares (um prêmio de $5000, dois prêmios de $2000 e um de $1000).
Fonte: opennet.ru
