

Apresentado o lançamento da distribuição Kali Linux 2025.2, baseada na base de pacotes Debian e destinada a testar sistemas para vulnerabilidades, realizar auditorias de segurança, análises de vestígios e detectar consequências de ataques. Todos os trabalhos originais criados para a distribuição são distribuídos sob a licença GPL e estão disponíveis por meio de um repositório Git público. Imagens ISO de 646 MB e 4,2 GB foram preparadas para download. As builds estão disponíveis para as arquiteturas x86_64 e ARM64. Estão disponíveis os ambientes de trabalho Xfce, KDE e GNOME.
Kali oferece uma seleção de ferramentas para profissionais de segurança cibernética, incluindo desde ferramentas para testar aplicativos da web e invasão de redes sem fio até programas para ler dados de chips de identificação RFID. O pacote inclui uma coleção de exploits e cerca de 400 utilitários especializados para verificação de segurança, como Aircrack, Maltego, SAINT, Kismet, Bluebugger, Btcrack, Btscanner, Nmap, p0f. Além disso, a distribuição inclui ferramentas para quebra de senhas (Multihash CUDA Brute Forcer) e chaves WPA (Pyrit), que utilizam GPUs NVIDIA e AMD para aceleração.
No novo lançamento:
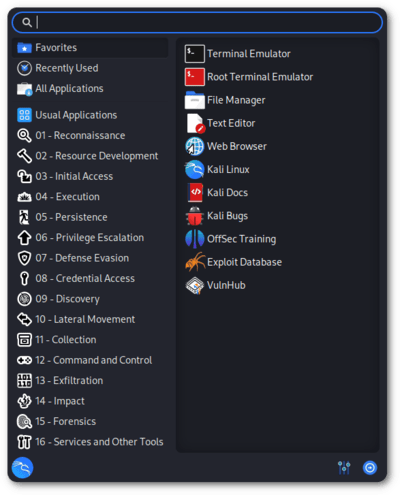
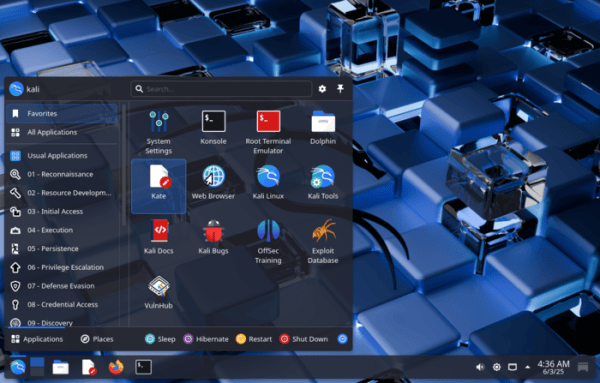
- O menu de aplicativos foi completamente reformulado, com uma estrutura semelhante ao classificador da base de conhecimento MITRE ATT&CK.

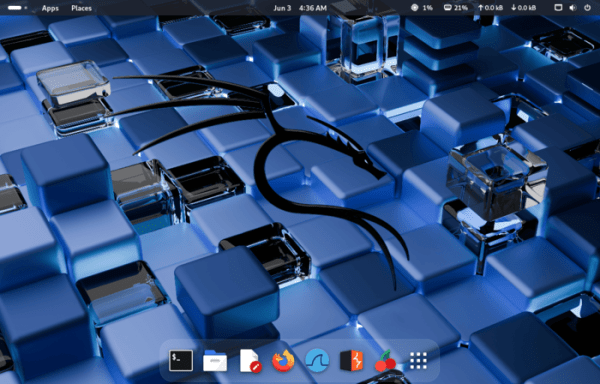
- O ambiente de desktop GNOME foi atualizado para a versão 48.

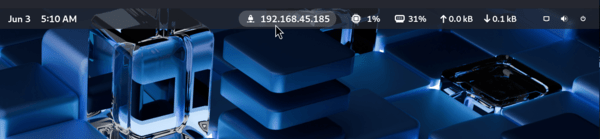
- Um indicador foi adicionado à sessão do GNOME, mostrando o IP do atual VPN-conexão, que anteriormente estava disponível na sessão baseada em Xfce.

- O ambiente de desktop KDE foi atualizado para a versão Plasma 6.3.

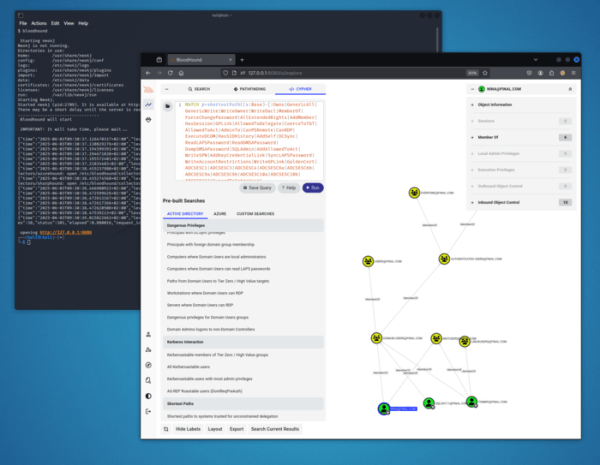
- A transição foi feita do conjunto de ferramentas BloodHound Legacy, que não era atualizado desde 2023, para a BloodHound Community Edition, usada para construir um mapa de relacionamentos em redes baseadas no controlador de domínio Active Directory ou Azure.

Inclui utilitários:
- azurehound — coletor de dados em ambientes Microsoft Azure para visualização com o pacote BloodHound.
- binwalk3 — conjunto de ferramentas para análise de firmwares.
- bloodhound-ce-python — coletor em Python para BloodHound.
- bopscrk — gerador de dicionários para quebra de senhas.
- chisel-common-binaries — builds binários prontas do chisel.
- crlfuzz — utilitário para verificação de vulnerabilidades relacionadas à inserção de caracteres de nova linha ou retorno de carro em cabeçalhos HTTP e parâmetros de solicitação.
- donut-shellcode — geração de shellcode universal a partir do conteúdo na memória.
- gitxray — ferramenta para coletar dados de repositórios no GitHub e seus colaboradores.
- ldeep — utilitário para explorar conteúdos via LDAP.
- ligolo-ng-common-binaries — compilações binárias prontas do ligolo-ng.
- rubeus — utilitário para trabalho de baixo nível com Kerberos.
- sharphound — coletor de dados para BloodHound CE.
- tinja — utilitário para testar páginas web quanto à possibilidade de injeção de templates.
- Todos os ambientes gráficos agora incluem a ferramenta Xclip, que permite colocar dados rapidamente na área de transferência a partir do terminal.
- Atualizado o ambiente para dispositivos móveis baseado na plataforma Android — NetHunter, com um conjunto de ferramentas para testar sistemas em busca de vulnerabilidades. Com o NetHunter, é possível verificar a execução de ataques específicos para dispositivos móveis, como a emulação de dispositivos USB (BadUSB e HID Keyboard — emulação de um adaptador USB de rede que pode ser usado para ataques MITM, ou um teclado USB que realiza substituições de caracteres) e a criação de pontos de acesso falsos (MANA Evil Access Point). O NetHunter é instalado no ambiente padrão da plataforma Android como uma imagem chroot, onde uma versão especialmente adaptada do Kali Linux é executada.
Na nova versão, foi implementada a capacidade de realizar ataques Wi-Fi, injeção de pacotes e captura de parâmetros de negociação de conexão WPA2 usando smartwatches baseados em chips bcm43436b0, como o TicWatch Pro 3. A ferramenta CARsenal (anteriormente CAN Arsenal) foi atualizada para realizar ataques em sistemas de informação automotiva. As variantes do kernel para smartphones Xiaomi Redmi 4/4X (A13), Xiaomi Redmi Note 11 (A15), Realme C15 (A10), Samsung Galaxy S10 (A14,A15/exynos9820) e Samsung Galaxy S9 foram atualizadas.
- As compilações para Raspberry Pi foram unificadas e atualizadas para o kernel Linux 6.12.
Fonte: opennet.ru
