

A empresa Google lançou a versão do navegador web Chrome 141. Ao mesmo tempo, está disponível a versão estável do projeto livre Chromium, que serve como base para o Chrome. O navegador Chrome se diferencia do Chromium pelo uso dos logotipos do Google, pela presença de um sistema de envio de notificações em caso de falhas, módulos para reprodução de conteúdo de vídeo protegido contra cópias (DRM), sistema automático de instalação de atualizações, isolamento constante por meio de Sandbox, fornecimento de chaves para a API do Google e transferência de parâmetros RLZ durante as buscas. Para aqueles que precisam de mais tempo para as atualizações, é mantida uma ramificação chamada Extended Stable, que conta com 8 semanas de suporte. A próxima versão do Chrome 142 está agendada para 28 de outubro.
Principais mudanças no Chrome 141:
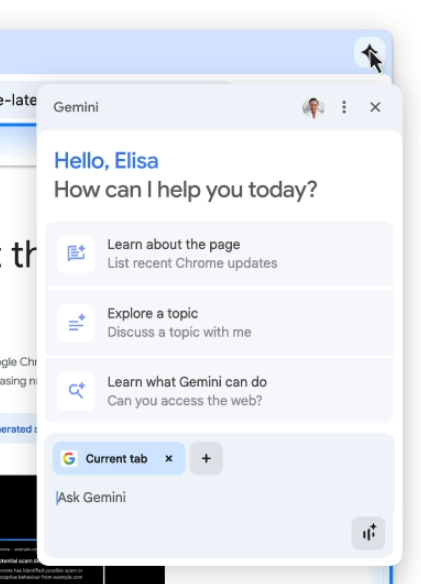
- Para alguns usuários, foi ativado o chatbot Gemini integrado ao navegador, que pode explicar o conteúdo da página visualizada e responder a perguntas relacionadas sem mudar a aba atual. Para invocar o Gemini, um botão foi adicionado no canto superior direito da tela, ao qual, ao ser pressionado, abrirá um diálogo permitindo fazer perguntas em linguagem natural e escolher as abas cujo conteúdo o AI deve considerar ao formular uma resposta. A interação com o bot suporta comunicação textual e de voz. Essa possibilidade está disponível para usuários dos Estados Unidos que têm acesso ao aplicativo Gemini e utilizam as plataformas macOS, iOS e Windows.

- Foi implementada uma proteção contra acesso ao sistema local (loopback, 127.0.0.0/8) ou à rede interna (192.168.0.0/16, 10.0.0.0/8, etc.) ao interagir com sites públicos. Ao tentar carregar recursos internos, o navegador agora exibirá um diálogo solicitando a confirmação da operação ao usuário. O acesso a recursos internos é usado por invasores para realizar ataques CSRF em roteadores, pontos de acesso, impressoras, interfaces web corporativas e outros dispositivos e serviços que aceitam solicitações apenas da rede local. Além disso, a varredura de recursos internos pode ser utilizada para identificação indireta ou coleta de informações sobre a rede local.
- Iniciou-se a transição para um modelo de isolamento de processos mais granular — "Origin Isolation", onde cada origem de conteúdo (origin — conjunto de protocolo, de domínio e porta, por exemplo, «https://foo.example.com»), é isolada em um processo separado de renderização. Como o aumento da fragmentação do isolamento pode levar a um aumento no consumo de memória e aumento da carga na CPU, o novo modo de isolamento é ativado apenas em sistemas com mais de 4 GB de RAM. Em hardware menos potente, continuará a ser utilizado o antigo método de isolamento, onde todos os diferentes fontes de conteúdo associadas a um site (como foo.example.com e bar.example.com) são isoladas em um processo separado. A funcionalidade está atualmente ativada para alguns usuários, e a abrangência será aumentada gradualmente.
- A aplicação da política «Same Origin» para a API Storage Access API está ativada. A chamada «document.requestStorageAccess()» a partir de código carregado via iframe de outro site agora, por padrão, abrangerá apenas o site de onde este iframe foi carregado, e não o site onde o iframe está hospedado.
- Foi adicionada uma heurística para detectar, no lado do cliente, a interceptação ou redirecionamento de pesquisas externas, inseridas na barra de endereços ou na página mostrada ao abrir uma nova aba. Tal interceptação é aplicada por algumas extensões maliciosas. A verificação é feita por meio da correspondência das consultas inseridas pelo usuário com a aparição de uma página com resultados de busca. Ao identificar uma substituição no modo Safe Browsing em servidor Google envia telemetria para uma análise mais detalhada, levando em consideração a telemetria de diferentes usuários.
- Na página de abertura de nova aba, na parte inferior, onde é exibida a informação sobre as extensões que afetam o conteúdo da nova aba, foram fornecidos detalhes sobre o funcionamento no dispositivo que está sob gerenciamento centralizado.

- Em sistemas com perfis de usuário vinculados a provedores de autenticação de terceiros, foi implementada a possibilidade de executar comandos remotos de administração, como limpar cache ou cookies.
- Na API IndexedDB, foi implementado o método getAllRecords(), que permite extrair todos os registros do armazenamento de objetos (IDBObjectStore) e do índice (IDBIndex). O getAllRecords() combina a funcionalidade dos métodos getAllKeys() e getAll() para extrair tanto chaves primárias quanto os valores associados a elas. Nos métodos getAll() e getAllKeys() foi adicionado o parâmetro "direction" para determinar a direção da extração de dados, o que permite acelerar certas operações de leitura em comparação ao uso de cursores.
- Foi adicionado o API "WebRTC Encoded Transform" para o processamento de dados multimídia codificados, transmitidos através do RTCPeerConnection.
- Adicionada a compatibilidade com os atributos "width" e "height" para elementos , cujos tamanhos podem ser controlados via CSS ou marcação SVG.
- Melhorias foram feitas nas ferramentas para desenvolvedores web. Um servidor MCP (Model Context Protocol) experimental foi adicionado, permitindo acessar as capacidades do Chrome DevTools através de assistentes de IA externos.
No anúncio e no rastreador de mudanças, não há informações sobre as vulnerabilidades corrigidas até o momento da redação da notícia.
Adendo: Um dia após o lançamento, informações sobre as vulnerabilidades corrigidas foram reveladas. No Chrome 141, 21 vulnerabilidades foram corrigidas. Muitas dessas vulnerabilidades foram identificadas através de testes automatizados com as ferramentas AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer e AFL. Não foram identificados problemas críticos que permitam contornar todos os níveis de proteção do navegador e executar código no sistema fora do ambiente sandbox. Como parte do programa de recompensas por encontrar vulnerabilidades para o lançamento atual, a Google pagou 12 prêmios no valor total de 50 mil dólares (um prêmio de $25000, $5000, $4000 e $2000, quatro prêmios de $3000 e dois de $1000). O valor de uma recompensa individual ainda não foi definido.
Fonte: opennet.ru
