

Stéphane Graber, líder do projeto Linux Containers, um dos criadores da ferramenta LXC, membro do conselho técnico da Ubuntu e participante das equipes responsáveis pela liberação das versões do Ubuntu, apresentou uma nova distribuição Linux chamada IncusOS. IncusOS fornece uma imagem de sistema atomicamente atualizável para criar servidores, cujo gerenciamento centralizado é realizado por meio da ferramenta Incus (fork do LXD). A distribuição é desenvolvida sob a égide do projeto Linux Containers, responsável pelo desenvolvimento das ferramentas LXC e Incus. O trabalho do projeto é escrito na linguagem Go e distribuído sob a licença Apache 2.0.
As imagens do sistema são fornecidas para as arquiteturas x86_64 e ARM64, e são baseadas em um ambiente reduzido do Debian 13 e no kernel Linux do repositório Zabbly, que forma pacotes com versões 'vanilla' do kernel para Debian e Ubuntu, complementados com patches e alterações de configuração para otimizar a inicialização de containers em um ambiente baseado na ferramenta Incus. O sistema de arquivos utilizado é o ZFS.
As compilações são formadas pela ferramenta mkosi, criada por Lennart Poettering. O ambiente de sistema básico é montado em modo somente leitura. Para a instalação de aplicativos adicionais, é utilizada a ferramenta systemd-sysext, que permite distribuir aplicativos na forma de imagens de extensão do sistema (System Extension), cujo conteúdo é sobreposto à hierarquia /usr/ através do OverlayFS. O suporte a backup e restauração das configurações do sistema principal e dos dados de aplicativos individuais é mantido, assim como a redefinição das configurações para o estado original (Factory reset) para todo o OS ou aplicativos selecionados.
Para a atualização do sistema, é utilizado o componente systemd-sysupdate, que aplica o mecanismo de substituição atômica de partições — existem duas partições independentes, uma das quais contém o sistema operacional em uso, enquanto a outra é usada para instalar a atualização seguinte, após o que as partições são trocadas. Para garantir a integridade do ambiente de inicialização, é aplicado o boot utilizando UEFI Secure Boot e criptografia de disco completo (LUKS), com armazenamento das informações para a descriptografia de chaves no TPM 2.0 (Trusted Platform Module).
O ambiente do sistema foi reduzido ao mínimo e contém apenas os componentes necessários para iniciar o Incus. Não há shell de comando e as funções tradicionais de controle via linha de comando ou conexão remota por SSH estão ausentes. Em vez disso, todas as operações de gerenciamento e configuração são realizadas apenas através da API REST do sistema Incus com autenticação de certificado TLS do cliente ou via OIDC (OpenID Connect). O gerenciamento de todos os servidores é feito de forma centralizada através da interface web do Operations Center ou da interface CLI do Incus. Um Gerenciador de Migração é disponibilizado para transferir contêineres e máquinas virtuais de outros sistemas, como VMware vCenter.
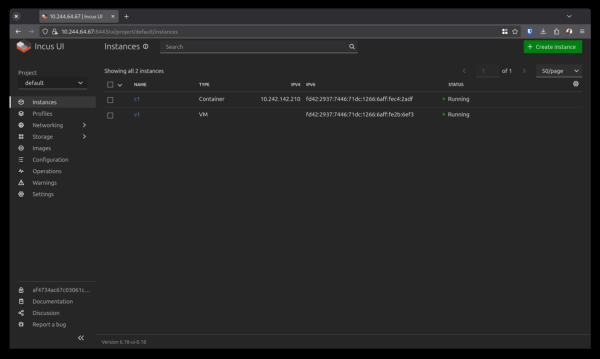
Para obter a imagem de inicialização, é utilizado um gerador online que permite preparar a imagem com base nos parâmetros fornecidos e especificar o arquivo seed com configurações, como Certificado TLS para acesso do cliente, identificador do dispositivo de bloco para instalação e configuração da rede (por padrão, a rede é configurada via DHCPv4 ou SLAAC (Configuração Automática de Endereço Sem Estado)). O modo interativo de instalação não é suportado — todos os parâmetros para instalação e configuração inicial são determinados através do bloco de configuração embutido, passado na primeira inicialização. A instalação da imagem do IncusOS é suportada tanto em hardware quanto em máquinas virtuais sob plataformas como libvirt, Incus, Proxmox, VirtualBox e VMware.
Recursos relacionados ao armazenamento:
- implantação automática de um pool ZFS local;
- criação de pools ZFS complexos em discos adicionais;
- suporte a NVME-over-TCP, iSCSI, Fiber Channel e Multipath;
- capacidade de criar configurações de cluster LVM sobre Fiber Channel, NVME-over-TCP ou iSCSI;
- possibilidade de criar repositórios de software baseados no sistema de arquivos distribuído Ceph.
Recursos de rede:
- suporte automático a VLAN ao operar no modo de ponte de rede, facilitando a conexão de máquinas virtuais a quaisquer interfaces de rede;
- suporte à agregação de links;
- suporte ao LLDP (Protocolo de Descoberta de Camada de Link);
- suporte a proxies corporativos (incluindo autenticação via Kerberos);
- suporte ao NTP (Protocolo de Hora da Rede);
- capacidade de salvar logs em um servidor externo via syslog;
- suporte a OVS/OVN para redes definidas por software OVS (Open vSwitch) e OVN (Rede Virtual Aberta);
- suporte embutido VPN-rede Tailscale (planejamento para suporte ao Netbird).
Fonte: opennet.ru
