

Foi lançado o Proxmox Virtual Environment 9.1, uma distribuição Linux especializada baseada em Debian GNU/Linux, destinada à implantação e manutenção de servidores virtuais utilizando LXC e KVM, capaz de atuar como uma alternativa a produtos como VMware vSphere, Microsoft Hyper-V e Citrix Hypervisor. O tamanho da imagem ISO de instalação é de 1,7 GB.
O Proxmox VE oferece ferramentas para implantar um sistema completo de servidores virtuais de nível industrial gerenciados através de uma interface web, projetada para gerenciar centenas ou até milhares de máquinas virtuais. A distribuição possui ferramentas integradas para organizar backup de ambientes virtuais e suporte à clusterização disponível imediatamente, incluindo a capacidade de migrar ambientes virtuais de um nó para outro sem interromper a operação. Entre os recursos da interface web estão: suporte a console VNC seguro; gerenciamento de acesso a todos os objetos disponíveis (VM, armazenamento, nós, etc.) com base em funções; suporte a vários mecanismos de autenticação (MS ADS, LDAP, Linux PAM, autenticação Proxmox VE).
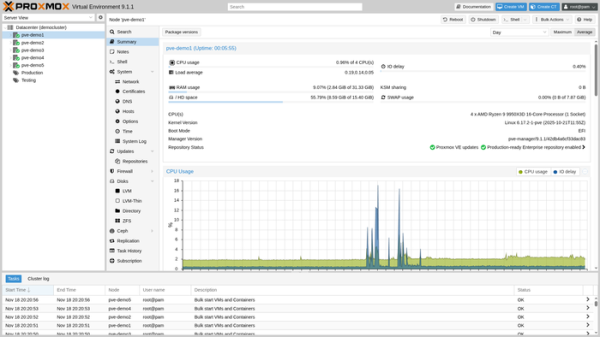
No novo lançamento:
- A sincronização com a base de pacotes Debian 13.2 foi realizada. O kernel Linux foi atualizado para a versão 6.17. Novas versões do QEMU 10.1.2, LXC 6.0.5 e ZFS 2.3.4 foram integradas. O suporte para a criação de armazenamento baseado em Ceph 19.2.3 (Squid) está disponível.
- Adicionada a capacidade de criar contêineres LXC a partir de imagens no formato OCI (Open Container Initiative), carregadas manualmente ou de repositórios. Suporta a criação de modelos de contêineres OCI, contêineres com ambiente de sistema completo e contêineres para executar aplicativos individuais.
- Para contêineres que exigem a anexação de um módulo TPM (Trusted Platform Module) virtual, foi implementada a capacidade de salvar o estado do vTPM no formato qcow2. Esse recurso permite a criação de instantâneas máquinas virtuais com vTPM, por exemplo, aplicados para executar sistemas operacionais convidados com novas versões do Windows, utilizando armazenamentos de arquivos baseados em NFS e CIFS.
- Fornecidos ferramentas para gerenciamento flexível de virtualização aninhada em sistemas convidados. Adicionado um novo sinal vCPU "nested-virt", permitindo ativar virtualização aninhada sobre o tipo de vCPU, que corresponda total ou parcialmente às especificações (fabricante e geração) do CPU host. Como exemplos de uso de virtualização aninhada, menciona-se a execução de hipervisores aninhados e o uso de mecanismos de proteção do Windows baseados em virtualização nos sistemas convidados.
- No GUI, implementada a possibilidade de geração de relatórios mais detalhados para o stack de redes definidas por software (SDN, Software-Defined Networking). Por exemplo, é possível verificar a quais pontes de rede e redes virtuais os sistemas convidados estão conectados, quais endereços IP e MAC estão sendo utilizados nas zonas EVPN.
- Adicionada suporte inicial ao mecanismo Intel TDX (Trusted Domain Extensions) para criptografia da memória RAM dos sistemas convidados.
- Adicionada a possibilidade de desativar seletivamente para máquinas virtuais específicas o mecanismo KSM (Kernel Samepage Merging), que assegura a deduplicação de áreas de memória idênticas.
Fonte: opennet.ru
