

No cliente não oficial do Telegram, Nekogram, foi encontrado um código ofuscado que envia secretamente para o bot "@nekonotificationbot" os números de telefone dos usuários que acessam o aplicativo, vinculado ao identificador do usuário. A alteração para coleta de números de telefone está presente apenas nos pacotes APK prontos, distribuídos através do Google Play, GitHub e do canal Telegram do projeto. No código-fonte no GitHub e no pacote APK do diretório F-Droid, a alteração para coleta de telefones está ausente.
O backdoor estava presente no arquivo Extra.java. Supõe-se que o envio começou na versão Nekogram 11.2.3, inicialmente apenas para usuários com números chineses e depois para todos. O programa também utilizou bots osint "@tgdb_search_bot" e "@usinfobot" para identificar usuários por meio de seus IDs, mas os números de telefone não eram enviados a eles. 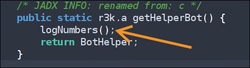
Pesquisadores prepararam um hook em Java e um bot que permitem que qualquer usuário verifique o envio dos números de telefone pela sua instância do aplicativo. 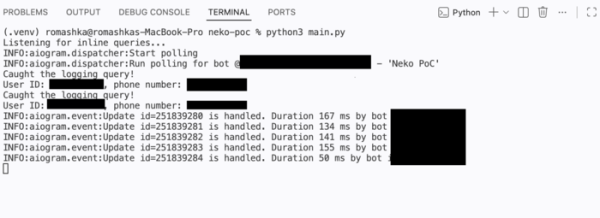
Na opinião dos pesquisadores que identificaram o problema, os autores do programa poderiam usar as informações obtidas para formar um banco de dados para venda futura a criadores de bots OSINT. A intenção de ocultar tal atividade é evidenciada pela ofuscação das alterações e pelo uso de consultas inline para enviar dados. Após a divulgação do problema no sistema de rastreamento de erros do projeto, o autor do Nekogram reconheceu o envio dos números de telefone ao seu bot, sem explicar as razões dessa atividade, mas mencionando que os números enviados não eram salvos nem transmitidos a terceiros.
Além disso, pode-se observar a descoberta de uma vulnerabilidade no aplicativo oficial do Telegram. O projeto Zero Day Initiative (ZDI), que oferece recompensas financeiras por relatórios de vulnerabilidades não corrigidas, publicou dados preliminares sobre a vulnerabilidade ZDI-CAN-30207 no Telegram, classificando-a com um nível crítico de risco (9.8 em 10) e indicando que é uma ameaça remota, não requerendo ação do usuário. Os detalhes devem ser revelados no dia 24 de julho, dando tempo aos desenvolvedores do Telegram para corrigir o problema para os usuários.
Houve informações de que a vulnerabilidade se manifesta ao abrir adesivos animados especialmente formatados no Telegram e pode resultar na execução de código por um invasor sem qualquer ação por parte do usuário. Aparentemente, a vulnerabilidade é causada por um erro no código da biblioteca rlottie, que é responsável pela visualização.
Representantes do Telegram afirmaram que não consideram o problema identificado uma vulnerabilidade perigosa, pois todos os adesivos carregados são pré-verificados para servidores o Telegram e essa verificação impediria a exibição de adesivos maliciosos aos usuários. Após a declaração do Telegram, o nível de gravidade da vulnerabilidade foi reduzido de 9.8 para 7.0.
Fonte: opennet.ru
