

A empresa Anthropic apresentou o projeto Glasswing, no qual oferecerá acesso a uma versão preliminar do modelo de IA Claude Mythos com o objetivo de identificar vulnerabilidades e aumentar a segurança de software crítico. O projeto conta com a participação da Linux Foundation, bem como de empresas como Amazon Web Services, Apple, Broadcom, Cisco, CrowdStrike, Google, JPMorgan Chase, Microsoft, NVIDIA e Palo Alto Networks. Cerca de 40 outras organizações também receberam convites para participar do projeto.
Lançado em fevereiro, o modelo de IA Claude Opus 4.6 alcançou um novo nível de qualidade em áreas como detecção de vulnerabilidades, busca e correção de erros, revisão de alterações e geração de código. Experimentações com este modelo de IA permitiram identificar mais de 500 vulnerabilidades em projetos abertos e gerar um compilador em C capaz de compilar o núcleo do Linux. No entanto, o modelo Claude Opus 4.6 teve dificuldade em gerar exploits funcionais.
O modelo de próxima geração "Claude Mythos", segundo a Anthropic, supera radicalmente o Claude Opus 4.6 na redação de exploits prontos. De várias centenas de tentativas de criação de exploits para vulnerabilidades descobertas no motor JavaScript do Firefox 147, apenas duas tentativas tiveram sucesso no Claude Opus 4.6. Ao repetir o experimento usando o modelo preliminar Mythos, exploits funcionais puderam ser criados 181 vezes — a taxa de criação de exploits bem-sucedidos subiu de valores próximos de zero para 72,4%.
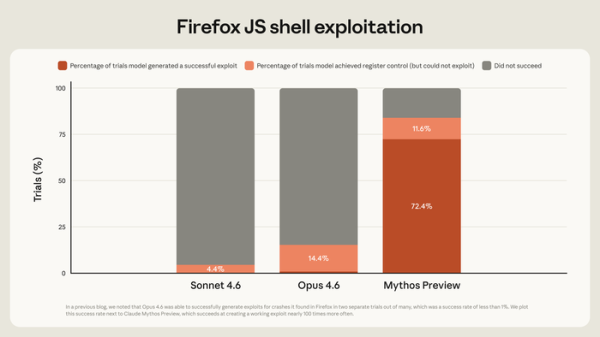
Além disso, o Claude Mythos ampliou significativamente suas capacidades de busca de erros e vulnerabilidades, o que, combinado com a aptidão para desenvolvimento de exploits, cria novos riscos para a indústria — exploits para vulnerabilidades ainda não corrigidas (0-day) podem ser criados por não profissionais em poucas horas. Observa-se que o nível de competência do modelo Mythos na descoberta e exploração de vulnerabilidades alcançou qualidade profissional, faltando apenas em relação aos profissionais mais experientes.
Como a abertura de acesso irrestrito ao modelo de IA com tais capacidades requer a preparação da indústria, foi decidido inicialmente liberar o acesso a uma edição preliminar para um grupo restrito de especialistas, a fim de realizar trabalhos de identificação e correção de vulnerabilidades em produtos de software críticos e em software livre. Para financiar essa iniciativa, foi concedida uma subsídio de 100 milhões de dólares para o pagamento de tokens, além de se ter decidido distribuir 4 milhões de dólares como doações para organizações que apoiam a segurança de projetos abertos.
No conjunto de testes do CyberGym, que avalia a capacidade dos modelos de identificar vulnerabilidades, o modelo Mythos obteve uma pontuação de 83,1%, enquanto o Opus 4.6 obteve 66,6%. Nos testes de qualidade de escrita de código, os modelos demonstraram os seguintes resultados:
Durante o experimento, a empresa Anthropic, com a ajuda do modelo de IA Mythos, conseguiu identificar vários milhares de vulnerabilidades desconhecidas (0-day) em poucas semanas, muitas das quais foram classificadas como críticas. Entre outras coisas, foi encontrada uma vulnerabilidade no stack TCP do OpenBSD que passou despercebida por 27 anos, permitindo a finalização remota da operação do sistema. Também foi identificada uma vulnerabilidade de 16 anos na implementação do codec H.264 do projeto FFmpeg, além de vulnerabilidades nos codecs H.265 e av1, exploradas durante o processamento de conteúdo especialmente formatado.
No núcleo do Linux, várias vulnerabilidades foram identificadas, permitindo que um usuário sem privilégios obtenha direitos de root. A concatenação das vulnerabilidades identificadas em uma cadeia possibilitou a criação de exploits que permitem obter direitos de root ao abrir páginas especiais em um navegador web. Um exploit também foi criado, permitindo a execução de código com direitos de root através do envio de pacotes de rede especialmente formatados para um servidor NFS da FreeBSD.
Em um dos sistemas de virtualização, escrito em uma linguagem que oferece recursos para um gerenciamento seguro da memória, foi identificada uma vulnerabilidade que potencialmente permite, através de manipulações no sistema convidado, a execução de código no lado do host (o nome não é mencionado pois o problema ainda não foi corrigido, mas aparentemente a vulnerabilidade está presente no bloco unsafe do código em Rust). Foram encontradas vulnerabilidades em todos os navegadores web populares e bibliotecas criptográficas. Identificadas falhas que levam à injeção de código SQL em várias aplicações web.
Fonte: opennet.ru
