

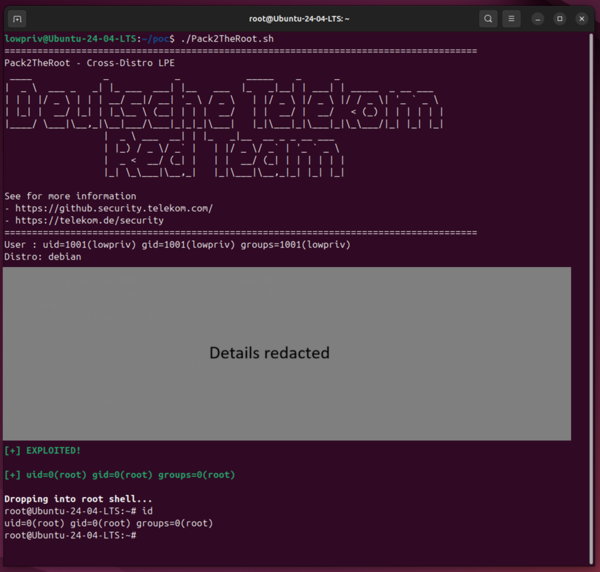
No PackageKit, uma camada D-Bus que unifica operações de gerenciamento de pacotes, foi encontrada uma vulnerabilidade Pack2TheRoot (CVE-2026-41651), permitindo que um usuário não privilegiado instale ou remova um pacote arbitrário e obtenha acesso root ao sistema. O problema ocorre a partir da versão 1.0.2 (2014) e foi resolvido na versão 1.3.5 do PackageKit.
A vulnerabilidade foi descoberta por pesquisadores da Deutsche Telekom com a ajuda do modelo de IA Claude Opus. Um exploit funcional foi desenvolvido, funcionando na maioria das distribuições com PackageKit, mas detalhes sobre a vulnerabilidade e o exploit serão publicados posteriormente, para dar aos usuários tempo para atualizar seus sistemas. A exploração da vulnerabilidade foi demonstrada no Ubuntu Desktop 18.04/24.04.4/26.04, Ubuntu Server 22.04 a 24.04, Debian Desktop 13.4, RockyLinux Desktop 10.1 e Fedora 43 Desktop/Server. O status da correção de vulnerabilidades nas distribuições pode ser avaliado nas seguintes páginas (se a página não estiver acessível, significa que os desenvolvedores da distribuição ainda não começaram a abordar o problema): Debian, Ubuntu, SUSE, RHEL, Gentoo, Arch, Fedora, FreeBSD.
A vulnerabilidade é causada por uma condição de corrida ao processar os flags de transação no processo em segundo plano do PackageKit, permitindo que se mudem os parâmetros da operação entre a autorização e o início da operação com o pacote. O atacante pode enviar uma solicitação D-Bus para executar uma operação permitida a um usuário não privilegiado e, em seguida, enviar uma nova solicitação D-Bus. Se a solicitação repetida chegar antes do início real da operação permitida, é possível conseguir uma alteração dos flags da transação já iniciada e mudar o estado em cache.
Assim, a transação permitida já iniciada será executada com parâmetros não originais, mas com parâmetros alterados enviados na segunda solicitação. Alterando as informações sobre o pacote a ser instalado, o atacante pode instalar qualquer outro pacote, incluindo um que ele tenha armazenado localmente. A instalação do pacote é executada com permissões de root, portanto, para obter acesso root ao sistema, o atacante pode adicionar um script próprio ao pacote que será executado automaticamente antes ou depois da instalação.
Fonte: opennet.ru
