

A empresa Google lançou a versão 150 do navegador web Chrome. Simultaneamente, está disponível a versão estável do projeto de código aberto Chromium, que serve como base para o Chrome. O navegador Chrome difere do Chromium pelo uso dos logotipos do Google, inclusão de um sistema de notificações em caso de falhas, módulos para reprodução de conteúdo de vídeo protegido por direitos autorais (DRM), sistema automático de instalação de atualizações, ativação constante da isolação Sandbox, fornecimento de chaves para a Google API e transmissão de parâmetros RLZ durante a busca. Para aqueles que precisam de mais tempo para atualizar, uma ramificação Extended Stable é mantida por 8 semanas. O próximo lançamento do Chrome 151 está programado para 28 de julho.
Principais mudanças no Chrome 150 (1, 2, 3, 4):
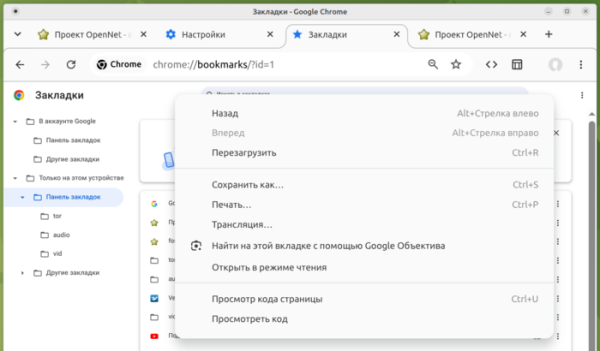
- Os primeiros resultados da iniciativa de atualização do design da interface em diferentes sistemas operacionais foram apresentados, eliminando excessos. Novos ícones com bordas mais suavizadas e efeitos de animação foram empregados para botões, como os de abertura do menu principal e recarregar a página. A estrutura dos menus contextuais foi simplificada, excluindo elementos raramente usados ou duplicados. Um design mais moderno foi adotado para o configurador, gerenciador de downloads e página de navegação por favoritos.

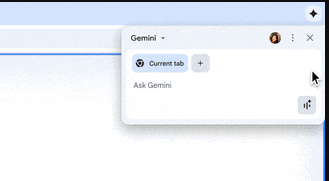
- O desenvolvimento do modo AI continuou, permitindo interações com o agente de IA a partir da barra de endereços ou da página exibida ao abrir uma nova aba. Na nova versão, foi adicionada a capacidade de conectar o Chrome ao agente de IA Gemini Spark para a execução autônoma de ações na aba ativa durante a resolução de tarefas que requerem interação com o conteúdo web (clicar em botões, seguir links, preencher formulários, etc.). Além disso, foram incluídas recomendações contextuais sobre como utilizar o Gemini ao trabalhar com o navegador; por exemplo, ao abrir um artigo extenso, o Chrome sugerirá resumir informações usando o Gemini, enquanto na edição de texto em um formulário, recomendará verificar ou corrigir o texto através do Gemini.

- Uma parte dos usuários utiliza uma interface simplificada única para vinculação à conta do Google e sincronização de dados, como senhas salvas e favoritos. A sincronização está integrada ao login da conta e não é apresentada como um recurso separado nas configurações. Os usuários podem conectar o Chrome à conta do Google e usá-la para armazenar senhas, favoritos, histórico de navegação e guias. Os dados para preenchimento automático de endereços e sugestões de entrada agora não são sincronizados entre dispositivos e são armazenados apenas no sistema local.
- Uma parte dos usuários que ativaram o modo de proteção avançada do navegador (Enhanced Safe Browsing) tem a função 'HTTPS-First' habilitada, que redireciona automaticamente solicitações HTTP para HTTPS. Para garantir a compatibilidade com sites que não suportam HTTPS, é implementada uma reversão para HTTP se a solicitação não puder ser concluída por HTTPS após o redirecionamento ou se surgirem problemas com os certificados. Ao tentar abrir um site via HTTP, uma advertência especial é exibida. No Chrome 154, este modo deve ser ativado por padrão para todos os sites de acesso público, hospedados fora de redes intranet, como 192.168.0.1 e 10.0.0.0/8.
- O suporte ao sinalizador kExtensionManifestV2Disabled foi removido, o qual permitia reinstalar extensões que utilizavam a segunda versão do manifesto a partir da Chrome Web Store. Na próxima versão do Chrome 151, o parâmetro AllowLegacyMV2Extensions será removido, permitindo o upload manual de extensões baseadas na segunda versão do manifesto no modo de desenvolvedor. Os sinalizadores mencionados permitiam uma instalação indireta da extensão uBlock Origin.
- Manipuladores de Web Worker, criados usando URI 'data:' (por exemplo, através de 'new Worker('data:text/javascript…')'), agora estão isolados da página em que foram criados e não têm acesso a armazenamento local e cookies no contexto atual. de domínioEssa mudança permite bloquear o uso de Web Workers, não carregados a partir de servidor, mas criados dinamicamente através de 'data:', para acessar dados sensíveis durante ataques XSS.
- Foi implementada proteção contra ataques que manipulam a limitação do número máximo de conexões ao proxy como um canal de comunicação oculto entre o código JavaScript executado em diferentes abas, ou para determinar se um determinado site foi visitado anteriormente. Por exemplo, um atacante pode ocupar todas as conexões disponíveis ao proxy, deixando apenas um soquete desocupado, e então analisar sua disponibilidade ao acessar um recurso estático — se o soquete não estiver ocupado, o recurso do site em questão é fornecido a partir do cache, ou seja, o usuário já o havia carregado anteriormente. O limite para o número máximo de conexões aos soquetes TCP do proxy agora varia aleatoriamente.
- É proibido aplicar filtros SVG a iframes de origens externas (cross-origin) ou isolados (sandboxed), assim como a plugins (por exemplo, o visualizador de PDF embutido). Essa limitação permite proteção contra ataques por canais externos, como GPU.zip, e ataques do tipo SVG Clickjacking, onde filtros SVG são utilizados para sobrepor conteúdo transparente a outro conteúdo, com o intuito de inserir um botão invisível, por exemplo, sobre o botão de fechar uma janela de publicidade.
- Para aplicativos web isolados (PWA, Progressive Web App), foi disponibilizada a possibilidade de transferi-los para um novo subdomínio dentro de um domínio base (por exemplo, substituir drive.example.com por fileman.example.com) sem a participação do usuário (anteriormente, o aplicativo PWA estava vinculado ao domínio original e, em caso de mudança de subdomínio, como em um rebranding ou reestruturação, era necessária uma reinstalação manual).
- No TLS, foi ativado por padrão o suporte ao algoritmo de geração de assinatura digital ML-DSA (CRYSTALS-Dilithium), que é resistente a tentativas de quebra em computadores quânticos.
- Na versão para Android, foi implementado suporte ao padrão FIDO Alliance Credential Exchange, permitindo a importação e exportação de senhas salvas e parâmetros de identificação biométrica usando criptografia de ponta a ponta no lado do cliente, por exemplo, para a transferência segura entre o Google Password Manager e gerenciadores de senhas de terceiros.
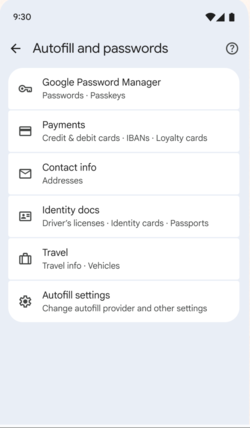
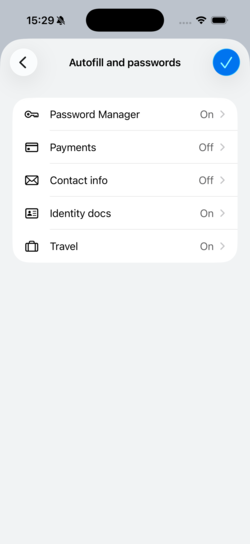
- Na versão para Android, o configurador apresenta uma nova interface unificada para gerenciar senhas salvas e dados de preenchimento automático de formulários. A ideia é que o usuário possa obter informações sobre diferentes categorias de dados confidenciais salvos pelo navegador, como senhas, dados de autenticação biométrica, endereços e dados de passaporte.


- Foi adicionado a propriedade CSS 'text-fit' para escalonar automaticamente o tamanho da fonte para que o texto se encaixe na largura do contêiner pai (por exemplo, quando é necessário colocar um título em uma área designada sem quebrar o texto em uma nova linha ou adaptar a fonte para diferentes resoluções de tela).
- A propriedade CSS 'background-clip' agora suporta o parâmetro 'border-area', facilitando a criação de bordas com gradiente, permitindo que o fundo do elemento seja desenhado estritamente na área ocupada pela borda.
- Foi adicionada a função CSS image(), que permite gerar uma imagem com preenchimento de uma cor especificada.
- Nos testes da modalidade Origin Trials, começou a fase de testes do protocolo EVP (protocolo de verificação de e-mail) para confirmação criptográfica automática de posse de e-mail sem a necessidade de enviar códigos de confirmação temporários por e-mail.
- Foi adicionado o atributo HTML focusgroup para gerenciamento declarativo da troca de foco de entrada com o teclado dentro de componentes compostos, como menus, sem o uso de JavaScript. Por exemplo, após sair de um grupo de elementos com a tecla Tab e retornar, o navegador retornará o foco ao último elemento ativo, e não ao primeiro elemento da lista.
- Foram feitas melhorias nas ferramentas para desenvolvedores web. Foram adicionadas capacidades para inspecionar e depurar a ferramenta WebMCP, utilizada para integrar sites com agentes de IA por meio do protocolo MCP. No painel de estilos, agora é permitido editar regras ' @container', ' @counter-style' e ' @function' diretamente.
Além das inovações e correções de bugs, a nova versão corrigiu 433 vulnerabilidades. Muitas dessas vulnerabilidades foram identificadas por meio de testes automatizados utilizando as ferramentas AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer e AFL. Vinte problemas foram classificados como críticos, o que significa que as vulnerabilidades permitem contornar todos os níveis de proteção do navegador e executar código no sistema fora do ambiente sandbox. Quatorze problemas críticos foram provocados pelo acesso à memória já liberada (use-after-free), três pela verificação insuficiente de dados de entrada não confiáveis, dois por estouro de buffer e um por tratamento incorreto de tipos (Type Confusion). No âmbito do programa de recompensas por vulnerabilidades para este lançamento, a empresa Google pagou 319 mil dólares (uma recompensa de 250 mil dólares (CVE-2026-14382 na biblioteca ANGLE), três recompensas de $10.000, $2.500, $2.000 e $1.000, duas recompensas de $3.000 e uma recompensa de $8.000, $5.000 e $4.000).
Fonte: opennet.ru
