

A Mozilla apresentou um novo produto — Firefox Enterprise, uma versão separada do Firefox destinada ao uso em empresas e que oferece recursos avançados para gerenciamento centralizado e controle das atividades dos funcionários. A versão Firefox Enterprise 158 é baseada no lançamento do Firefox 158, cuja liberação está programada para esta noite. O gerenciamento dos navegadores nas estações de trabalho é realizado através do console web do administrador, que pode ser executado em equipamentos próprios sem depender de serviços de nuvem externos.
Suporta a transferência de informações de eventos para plataformas de análise de eventos de segurança (SIEM — Security Information and Event Management) implantadas na empresa, definição de regras de acesso relacionadas a usuários e dispositivos, autenticação via sistemas de login único (SSO), restrição de acesso em nível de domínios e ações no navegador (por exemplo, desativação de funcionalidades relacionadas à IA), gerenciamento da instalação de complementos e entrega de atualizações, alteração remota de configurações e coleta de telemetria.
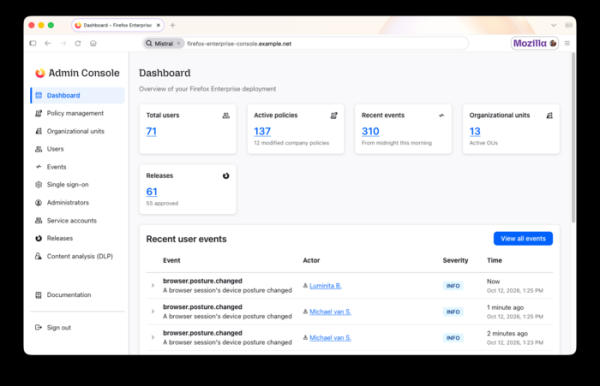
Principais recursos do Firefox Enterprise:
- Gerenciamento de usuários e sessões através do console do administrador. Agrupamento de usuários em grupos com diferentes níveis de acesso. Criação de regras de análise de conteúdo e revisão de logs de auditoria.
- Possibilidade de uso do navegador apenas após autenticação com uma conta corporativa. Suporta integração com SSO e provedores de autenticação que utilizam o protocolo
OpenID Connect (OIDC). É possível a aplicação de autenticação de dois fatores. Após reinício ou fechamento do navegador, a sessão é encerrada e é necessário um novo login. O administrador pode encerrar a sessão remotamente, por exemplo, em caso de roubo do laptop.
- Tema de design separado e elementos de marca. Estilização do design de acordo com a identidade corporativa e exibição do logotipo da empresa no navegador.
- Desativação de acessos aos serviços da Mozilla em favor dos próprios serviços da empresa, que garantem o gerenciamento do navegador e das atualizações.
- Transmissão para o console do administrador de dados sobre o estado do dispositivo, incluindo informações sobre o sistema operacional, criptografia de discos, programas em execução para manter a segurança, conexão ao domínio Active Directory, complementos instalados e informações sobre a conexão de rede. O administrador pode vincular a capacidade de trabalho no navegador às configurações do ambiente do sistema.
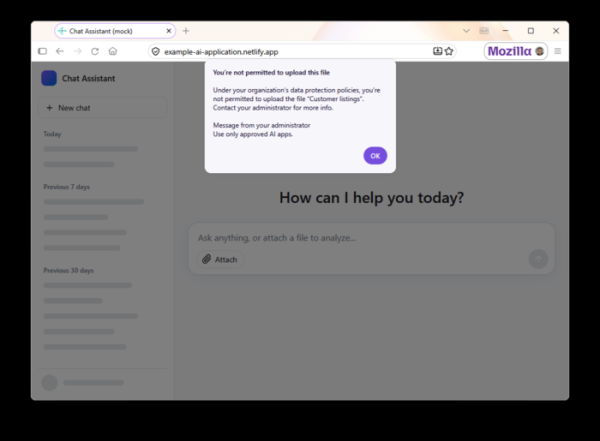
- Recursos para prevenir vazamento de dados (DLP — Data Loss Prevention) — o administrador pode configurar a bloqueio ou exibir um aviso em tentativas de colar do clipboard, exportar e carregar arquivos, imprimir páginas de certos sites. Por exemplo, pode ser proibido colar do clipboard em ferramentas de IA não autorizadas. Verificações DLP integradas são realizadas no lado do navegador do dispositivo do usuário, ou seja, o conteúdo não é enviado pela rede para inspeção, mas é possível conectar e enviar dados para sistemas DLP externos. Violar regras detectadas são refletidas no console do administrador.

- Suporte para adicionar marcas d'água em páginas importantes, contendo o email do funcionário e o horário da operação. Essas etiquetas podem ser usadas na investigação da fonte do vazamento de informações. As configurações das marcas d'água e os sites nos quais são adicionadas são configurados pelo administrador.
- Modo de proteção reforçada (Lockdown), no qual, ao acessar sites não confiáveis, a compilação JIT do JavaScript é desativada, a execução de Workers é bloqueada, requisições não criptografadas via HTTP são proibidas e o trabalho com o site é isolado em um contêiner separado.
- Criptografia de dados do perfil, como histórico de visitas, dados de formulários da web, credenciais e tokens de sessões TLS. O acesso ao perfil criptografado copiado é possível apenas com a chave fornecida pelo administrador.
- Capacidade de acesso a sites internos e aplicativos web da empresa a partir de dispositivos pessoais do usuário sem a necessidade de instalação de um separador VPN, utilizando um proxy implantado na empresa.
- Mais de 130 políticas gerenciadas centralmente, muitas das quais podem ser alteradas sem reiniciar o navegador. Por exemplo, através das políticas, é possível modificar configurações relacionadas a proxy, filtragem de sites, cookies, funcionamento apenas via HTTPS, modo Lockdown e parâmetros de extensões.
- Possibilidade de determinar a versão mínima aceitável do navegador e monitorar a instalação de atualizações nos sistemas dos funcionários.
- Suporte à transmissão de informações sobre eventos, como upload de arquivos, impressão, instalação de extensões, abertura de sites inseguros e tentativas de acessar sites bloqueados, marcados no banco de dados Safe Browsing. Relatórios sobre tais eventos são exibidos na interface do administrador.
- O administrador pode bloquear e permitir o uso de extensões do navegador com base em seu tipo, sites e permissões dos usuários. Também é possível proibir a desativação da atualização automática de extensões, utilizar um servidor para fornecer novas versões de extensões, proibir alterações nas configurações de extensões para sites específicos e escolher com quais sites aplicar determinadas extensões.
Fonte: opennet.ru
