

Depois de uma breve pausa, estamos de volta ao NSX. Hoje, vou mostrar como configurar NAT e Firewall.
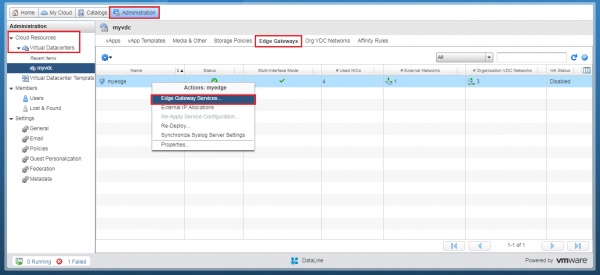
Na aba Administração acesse seu data center virtual – Recursos em Nuvem – Data Centers Virtuais.
Selecione a aba Edge Gateways e clique com o botão direito no NSX Edge desejado. No menu que aparece, escolha a opção Serviços do Edge Gateway. O painel de controle do NSX Edge será aberto em uma nova aba.
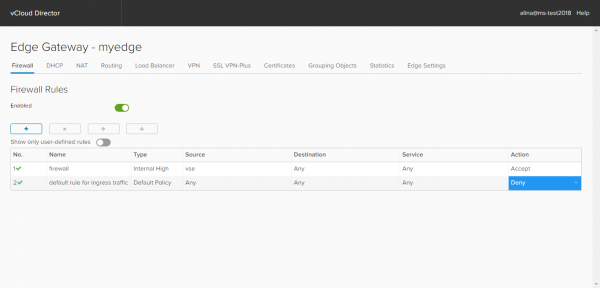
Configuração de Regras de Firewall
Por padrão, na seção default rule for ingress traffic a opção Deny está selecionada, ou seja, o Firewall bloqueará todo o tráfego.
Para adicionar uma nova regra, clique em +. Uma nova entrada com o nome Nova regra. Edite os campos de acordo com suas necessidades.
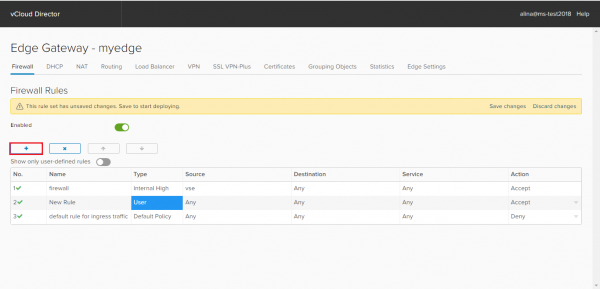
No campo Nome defina o nome da regra, por exemplo, Internet.
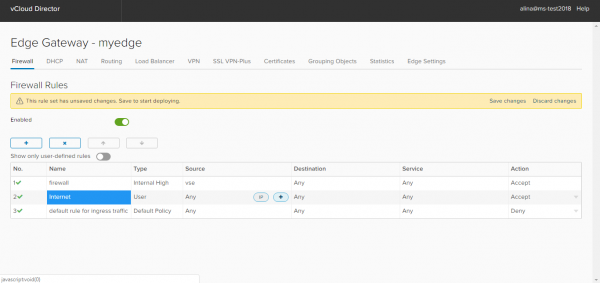
No campo Fonte insira os endereços de origem necessários. Com o botão IP, você pode especificar um único endereço IP, um intervalo de endereços IP, CIDR.
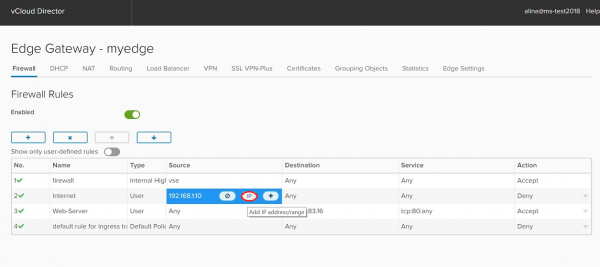
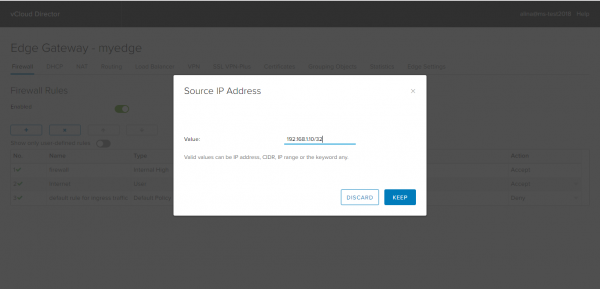
Com o botão +, você pode especificar outros objetos:
- Interfaces de gateway. Todas as redes internas (Internal), todas as redes externas (External) ou Qualquer.
- Máquinas virtuais. Vinculando regras a uma máquina virtual específica.
- OrgVdcNetworks. Redes ao nível da organização.
- Conjuntos de IP. Grupo de endereços IP criado pelo usuário (criável em Objeto de Agrupamento).
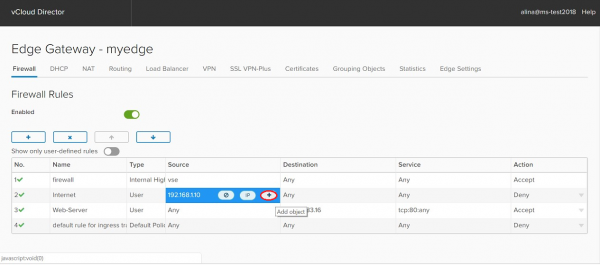
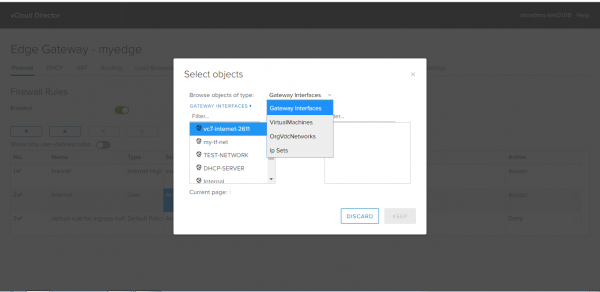
No campo Destino especifique o endereço do destinatário. Aqui as opções são as mesmas que no campo Fonte.
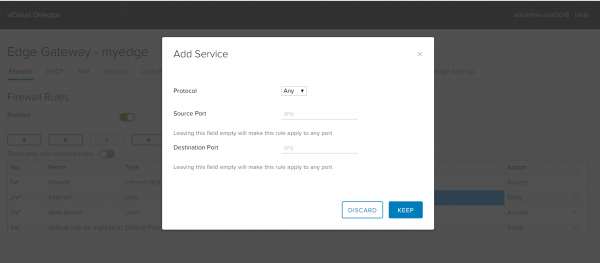
No campo Service é possível escolher ou especificar manualmente a porta do destinatário (Destination Port), o protocolo necessário (Protocol), a porta de origem (Source Port). Clique em Manter.
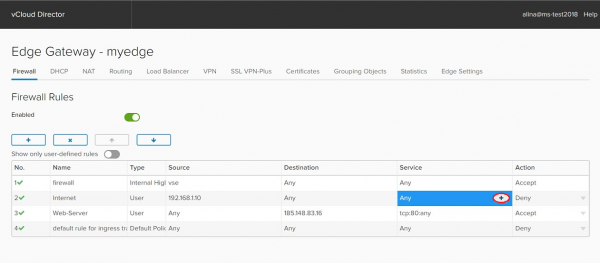
No campo Ações escolha a ação necessária: permitir a passagem do tráfego que corresponde a essa regra ou proibir.
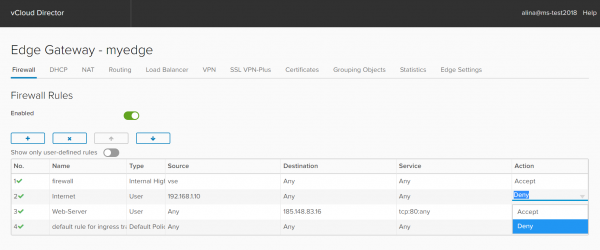
Aplicamos a configuração inserida, selecionando a opção Salvar alterações.
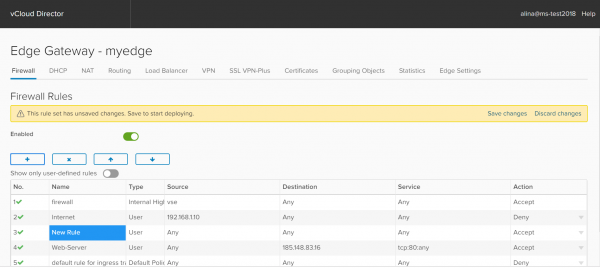
Exemplos de regras
Regra 1 para Firewall (Internet) permite acesso à Internet por quaisquer protocolos para o servidor com o IP 192.168.1.10.
Regra 2 para Firewall (Servidor Web) permite acesso da Internet pelo (protocolo TCP, porta 80) através do seu endereço externo. Neste caso – 185.148.83.16:80.
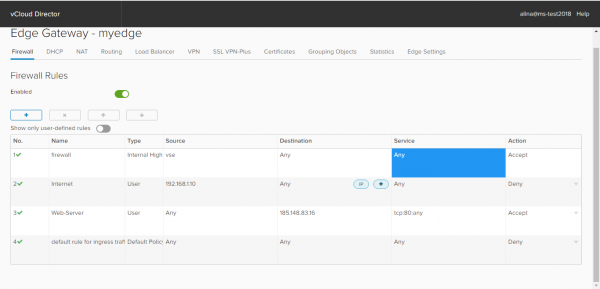
Configuração de NAT
NAT (Network Address Translation) é a tradução de endereços IP privados (cinzas) para endereços públicos (brancos) e vice-versa. Graças a esse processo, a máquina virtual tem acesso à Internet. Para configurar esse mecanismo, é necessário definir regras SNAT e DNAT.
Importante! O NAT funciona apenas quando o Firewall está ativado e as regras permissivas correspondentes estão configuradas.
Criação da regra SNAT. SNAT (Source Network Address Translation) é um mecanismo cuja essência consiste na substituição do endereço de origem ao encaminhar um pacote.
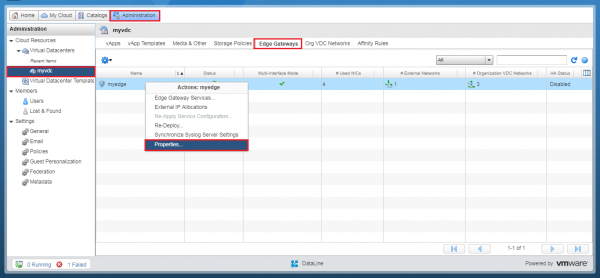
Primeiro, precisamos descobrir o endereço IP externo disponível ou o intervalo de endereços IP. Para isso, acesse a seção Administração e clique duas vezes no centro de dados virtual. No menu de configurações que aparece, vá para a aba Edge Gateways. Selecione o NSX Edge desejado e clique com o botão direito. Escolha a opção Properties.
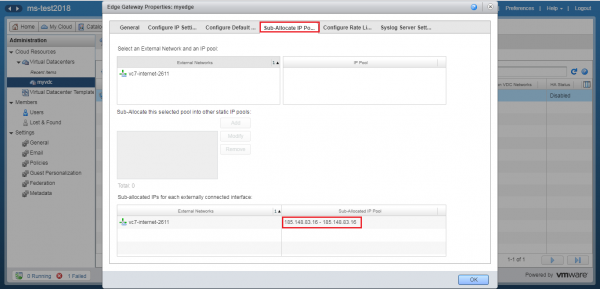
Na janela que aparece, na aba Sub-Allocate IP Pools você poderá ver o endereço IP externo ou o intervalo de endereços IP. Anote ou memorize.
Em seguida, clique com o botão direito no NSX Edge. No menu que aparece, escolha a opção Serviços do Edge Gateway. E estamos de volta ao Eu tenho muitos módulos e um tema pesado. O site não vai dar erro 500? NSX Edge.
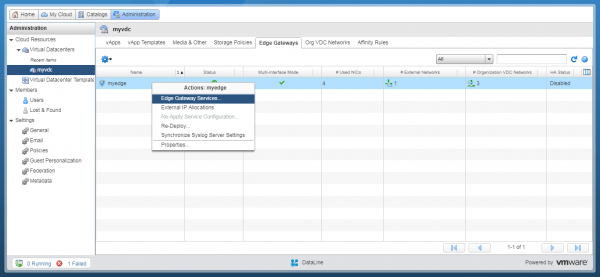
Na janela que aparece, abra a aba NAT e clique em Add SNAT.
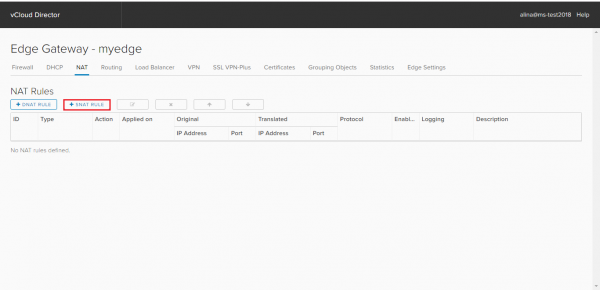
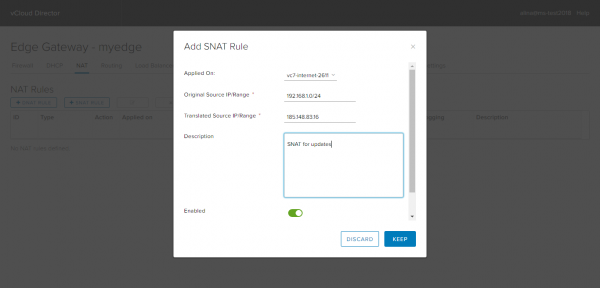
Na nova janela, informe:
- no campo Applied on – a rede externa (não a rede de nível organizacional!);
- Original Source IP/range – o intervalo interno de endereços, por exemplo, 192.168.1.0/24;
- Translated Source IP/range – o endereço externo pelo qual a saída para a Internet será feita e que você viu na aba Sub-Allocate IP Pools.
Clique em Manter.
Criação de regra DNAT. DNAT – um mecanismo que altera o endereço de destino do pacote, assim como a porta de destino. É utilizado para redirecionar pacotes recebidos de um endereço/porta externo para um endereço/porta IP privado dentro da rede privada.
Escolha a aba NAT e clique em Add DNAT.
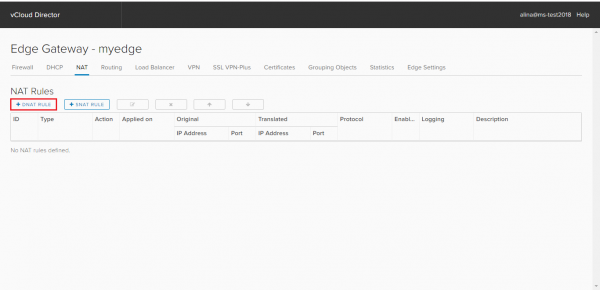
Na janela que aparece, informe:
— no campo Applied on – a rede externa (não a rede de nível organizacional!);
— Original IP/range – o endereço externo (endereço da aba Sub-Allocate IP Pools);
— Protocol – protocolo;
— Original Port – porta para o endereço externo;
— Translated IP/range – endereço IP interno, por exemplo, 192.168.1.10
— Translated Port – porta para o endereço interno, ao qual a porta do endereço externo será traduzida.
Clique em Manter.
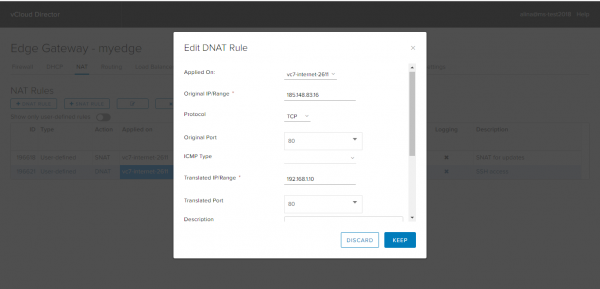
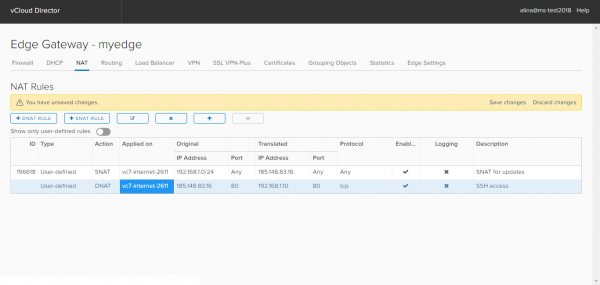
Aplicamos a configuração inserida, selecionando a opção Salvar alterações.
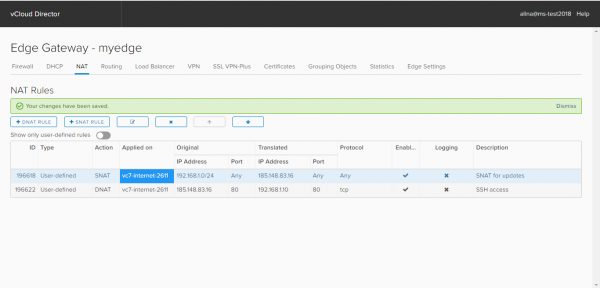
Pronto.
Em seguida, siga as instruções para DHCP, incluindo a configuração de DHCP Bindings e Relay.
Fonte: habr.com
