

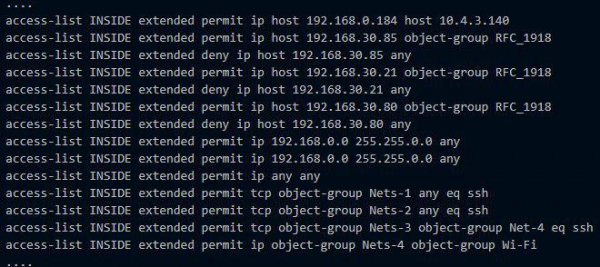
Se olharmos a configuração de qualquer firewall, é muito provável que vejamos uma série de endereços IP, portas, protocolos e sub-redes. Assim, são tradicionalmente implementadas políticas de segurança da rede para o acesso dos usuários aos recursos. Inicialmente, a configuração tenta manter a ordem, mas depois os funcionários começam a mudar de departamento, os servidores se multiplicam e mudam suas funções, surgem acessos para diferentes projetos onde normalmente não deveriam, resultando em centenas de caminhos desconhecidos.
Cerca de algumas regras, se tiver sorte, estão escritas anotações como 'Pediu para fazer o Vasya' ou 'Este é um acesso na DMZ'. O administrador de rede se demite, e tudo fica ainda mais confuso. Depois, alguém decidiu limpar a configuração do Vasya, e o SAP caiu, pois em algum momento Vasya pediu esse acesso para trabalhar com o SAP de produção.
Hoje, vou falar sobre a solução VMware NSX, que ajuda a aplicar políticas de interação e segurança de rede pontualmente, sem confusão nas configurações do firewall. Vou mostrar quais novas funções surgiram em comparação com o que VMware tinha anteriormente nesta área.
VMware NSX – é uma plataforma de virtualização e segurança para serviços de rede. O NSX resolve problemas de roteamento, comutação, balanceamento de carga, firewall e muito mais.
O NSX é o sucessor do produto próprio da VMware, vCloud Networking and Security (vCNS), e do adquirido Nicira NVP.
De vCNS para NSX
Antes, o cliente na nuvem, construída sobre VMware vCloud, tinha uma máquina virtual separada vCNS vShield Edge. Ele atuava como um gateway de borda, onde era possível configurar várias funções de rede: NAT, DHCP, Firewall, VPN, balanceador de carga, etc. O vShield Edge restringia a interação da máquina virtual com o mundo exterior de acordo com as regras definidas no Firewall e NAT. Dentro da rede, as máquinas virtuais interagiam livremente entre si dentro das sub-redes. Se realmente quiser separar e controlar o tráfego, é possível criar uma rede separada para diferentes partes de aplicativos (várias máquinas virtuais) e definir as regras de interação de rede correspondentes no firewall. Mas isso é demorado, complicado e desinteressante, especialmente quando você tem várias dezenas de máquinas virtuais.
No NSX, a VMware implementou o conceito de microsegmentação com um firewall distribuído (distributed firewall), integrado ao núcleo do hipervisor. Nele são definidas políticas de segurança e interação de rede não apenas para endereços IP e MAC, mas também para outros objetos: máquinas virtuais, aplicações. Se o NSX estiver implantado dentro da organização, tais objetos podem se tornar usuários ou grupos de usuários do Active Directory. Cada um desses objetos se transforma em um microsegmento em seu contorno de segurança, na sub-rede necessária, com sua própria DMZ aconchegante :).
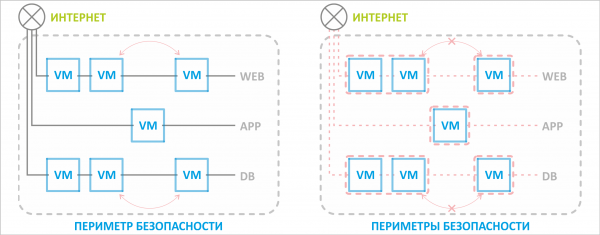
No passado, o perímetro de segurança era único para todo o pool de recursos, protegido por um switch de borda, mas com o NSX é possível isolar uma máquina virtual de interações desnecessárias mesmo dentro de uma única rede.
As políticas de segurança e interação de rede se adaptam se o objeto se mover para outra rede. Por exemplo, se movermos uma máquina com banco de dados para um segmento de rede diferente ou até mesmo para um data center virtual relacionado, as regras definidas para essa máquina virtual continuarão a ser aplicadas independentemente de sua nova posição. O servidor de aplicações ainda conseguirá interagir com o banco de dados.
O próprio gateway de borda vCNS vShield Edge foi substituído pelo NSX Edge. Ele possui todo o conjunto de funcionalidades do antigo Edge, além de algumas novas e úteis. Sobre isso falaremos a seguir.
Quais são as novidades do NSX Edge?
A funcionalidade do NSX Edge depende da NSX. Ao total, existem cinco: Standard, Professional, Advanced, Enterprise, Plus Remote Branch Office. Tudo de novo e interessante só pode ser visto a partir do nível Advanced. Inclui também a nova interface, que até a completa transição do vCloud para HTML5 (a VMware promete no verão de 2019) é aberta em uma nova aba.
Firewall. Como objetos aos quais as regras serão aplicadas, pode-se escolher endereços IP, redes, interfaces de gateway e máquinas virtuais.
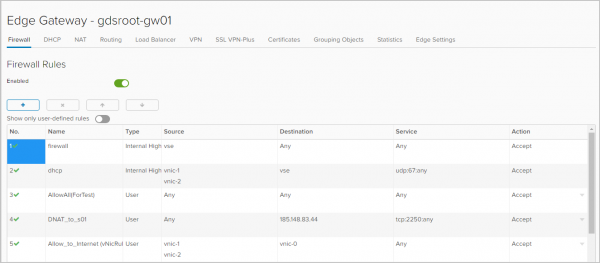
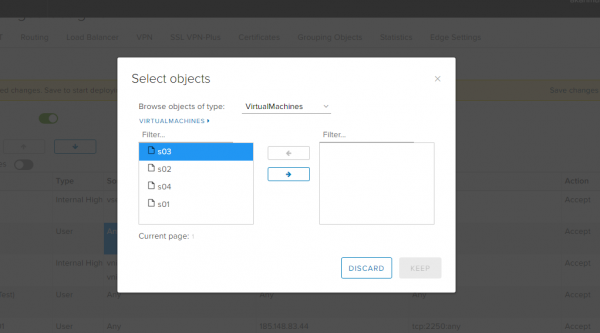
DHCP. Além de configurar a faixa de endereços IP que serão automaticamente atribuídos às máquinas virtuais desta rede, no NSX Edge agora estão disponíveis funcionalidades de Binding e Relay.
Na aba Bindings é possível vincular o endereço MAC de uma máquina virtual a um endereço IP, caso seja necessário que o endereço IP não mude. O principal é que esse endereço IP não faça parte do DHCP Pool.
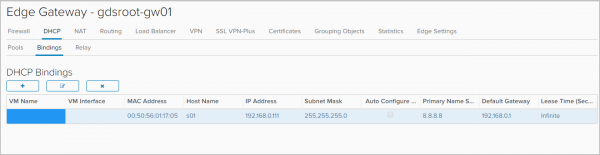
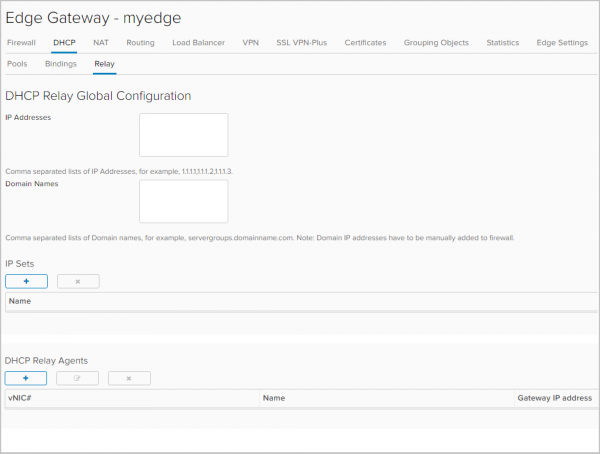
Na aba Relay A retransmissão de mensagens DHCP para servidores DHCP fora de sua organização no vCloud Director está sendo configurada, incluindo servidores DHCP da infraestrutura física.
Roteamento. No vShield Edge, era possível configurar apenas roteamento estático. Agora, o roteamento dinâmico está disponível com suporte aos protocolos OSPF e BGP. Além disso, as configurações de ECMP (Ativo-ativo) também estão disponíveis, o que significa que a comutação de falhas do tipo 'ativo-ativo' nos roteadores físicos é possível.
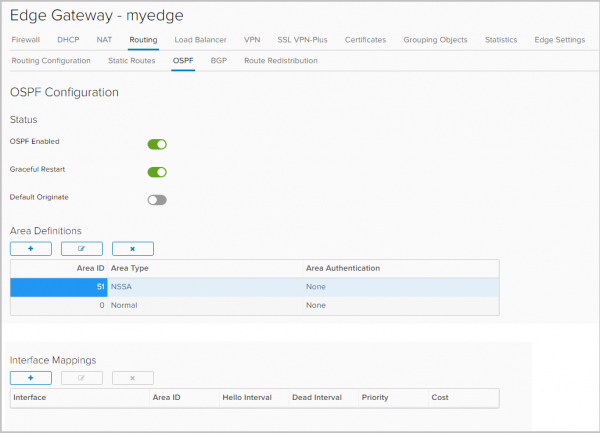
Configuração do OSPF.
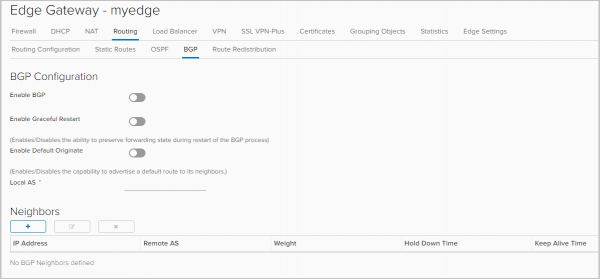
Configuração do BGP.
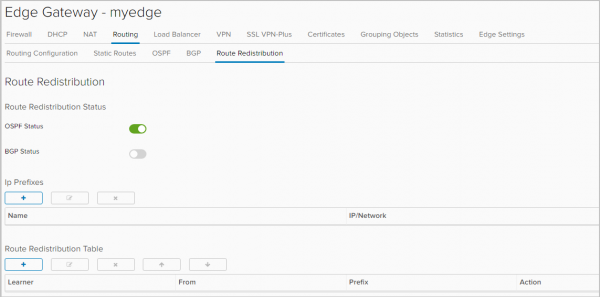
Outra novidade é a configuração de transmissão de rotas entre diferentes protocolos,
redistribuição de rotas (route redistribution).
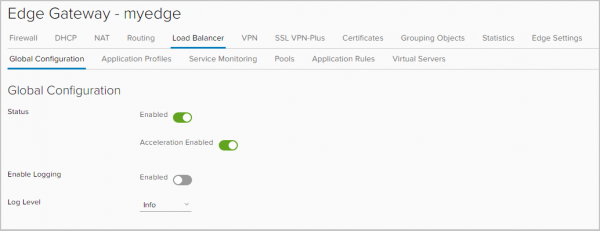
Balanceador de carga L4/L7. Agora há um X-Forwarded-For para o cabeçalho HTTPs. Sem isso, todos estavam insatisfeitos. Por exemplo, você tem um site que está equilibrando. Sem o repasse desse cabeçalho, tudo funciona, mas nas estatísticas do servidor web, você via não os IPs dos visitantes, mas o IP do balanceador. Agora tudo está correto.
Além disso, na aba Regras de Aplicação agora é possível adicionar scripts que gerenciarão diretamente o balanceamento de tráfego.
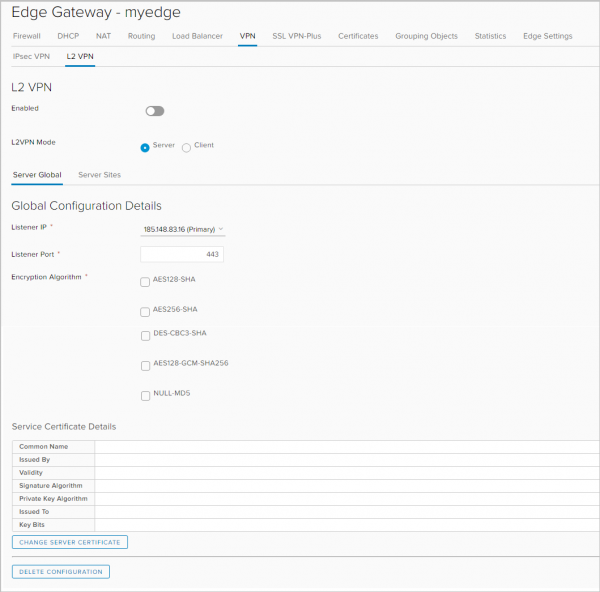
VPN. Além da VPN IPSec, o NSX Edge suporta:
- VPN L2, que permite estender redes entre locais geograficamente dispersos. Essa VPN é necessária, por exemplo, para que ao se mudar para outro local, a máquina virtual permaneça na mesma sub-rede e mantenha o endereço IP.
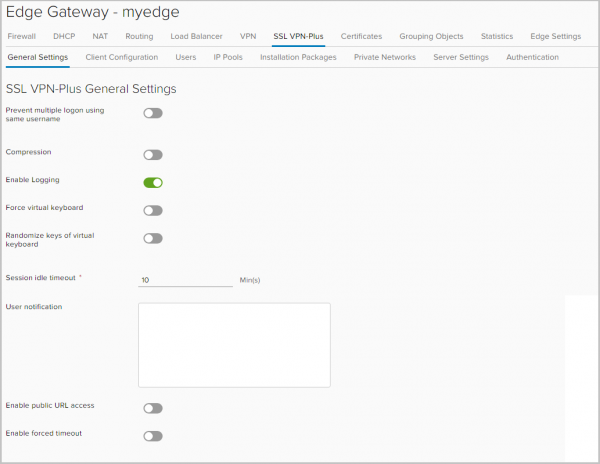
- SSL VPN Plus, que permite que usuários se conectem remotamente à rede corporativa. Essa função estava disponível no nível vSphere, mas agora é uma novidade para o vCloud Director.
Certificados SSL. Agora é possível instalar certificados no NSX Edge. Isso novamente levanta a questão de quem precisaria de um balanceador sem um certificado para https.
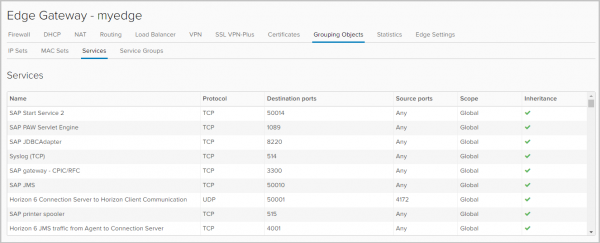
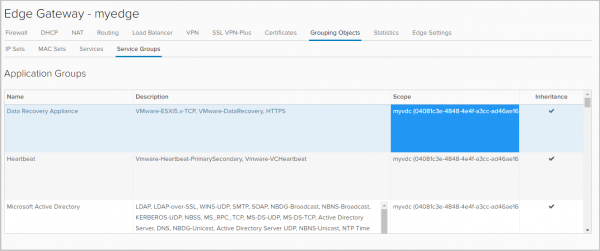
Grupos de Objetos. Nesta aba, são definidos grupos de objetos para os quais certas regras de interação de rede, como regras de firewall, se aplicam.
Esses objetos podem ser endereços IP e MAC.
Aqui também está a lista de serviços (combinação protocolo-porta) e aplicativos que podem ser utilizados na elaboração de regras de firewall. Apenas o administrador do portal vCD pode adicionar novos serviços e aplicativos.
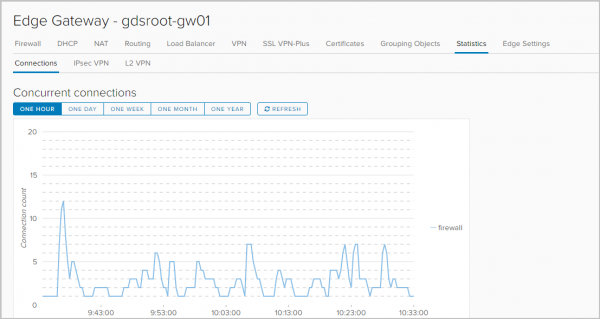
Estatísticas. Estatísticas de conexões: tráfego que passa pelo gateway, firewall e balanceador.
Status e estatísticas de cada túnel VPN IPSEC e L2 VPN.
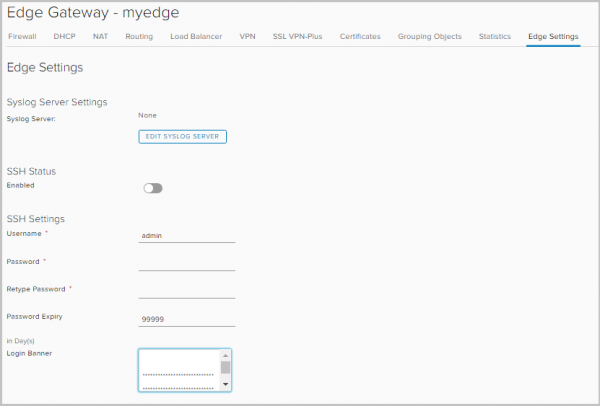
Registro. Na guia Configurações do Edge, é possível definir um servidor para registro de logs. A gravação de logs funciona para DNAT/SNAT, DHCP, Firewall, roteamento, balanceador de carga, IPsec VPN, SSL VPN Plus.
Para cada objeto/serviço estão disponíveis os seguintes tipos de notificações:
— Depuração
— Alerta
— Crítico
— Erro
— Aviso
— Notificação
— Informação
Tamanhos do NSX Edge
Dependendo das tarefas a serem resolvidas e dos volumes do VMware é possível criar NSX Edge dos seguintes tamanhos:
NSX Edge
(Compacto)
NSX Edge
(Grande)
NSX Edge
(Quad-Grande)
NSX Edge
(X-Grande)
vCPU
1
2
4
6
Memória
512MB
1GB
1GB
8GB
Disco
512MB
512MB
512MB
4.5GB + 4GB
Designação
Um
aplicativo, teste
data center
Pequeno
ou médio
data center
Carregado
firewall
Balanceamento
cargas no nível L7
Abaixo na tabela estão as métricas operacionais dos serviços de rede dependendo do tamanho do NSX Edge.
NSX Edge
(Compacto)
NSX Edge
(Grande)
NSX Edge
(Quad-Grande)
NSX Edge
(X-Grande)
Interfaces
10
10
10
10
Sub Interfaces (Trunk)
200
200
200
200
Regras NAT
2,048
4,096
4,096
8,192
Entradas ARP
Até sobrepor
1,024
2,048
2,048
2,048
Regras de FW
2000
2000
2000
2000
Desempenho do FW
3Gbps
9.7Gbps
9.7Gbps
9.7Gbps
Pools DHCP
20,000
20,000
20,000
20,000
Caminhos ECMP
8
8
8
8
Rotas Estáticas
2,048
2,048
2,048
2,048
Pools LB
64
64
64
1,024
Servidores Virtuais LB
64
64
64
1,024
Servidor LB/Piscina
32
32
32
32
Verificações de Saúde LB
320
320
320
3,072
Regras de Aplicação LB
4,096
4,096
4,096
4,096
Clientes L2VPN Hub para Fale
5
5
5
5
Redes L2VPN por Cliente/Servidor
200
200
200
200
Túneis IPSec
512
1,600
4,096
6,000
Túneis SSLVPN
50
100
100
1,000
Redes Privadas SSLVPN
16
16
16
16
Sessões Concorrentes
64,000
1,000,000
1,000,000
1,000,000
Sessões/Segundo
8,000
50,000
50,000
50,000
Largura de Banda LB Proxy L7)
2.2Gbps
2.2Gbps
3Gbps
Largura de Banda LB Modo L4)
6Gbps
6Gbps
6Gbps
Conexões LB/s (Proxy L7)
46,000
50,000
50,000
Conexões Concorrentes LB (Proxy L7)
8,000
60,000
60,000
Conexões LB/s (Modo L4)
50,000
50,000
50,000
Conexões Concorrentes LB (Modo L4)
600,000
1,000,000
1,000,000
Rotas BGP
20,000
50,000
250,000
250,000
Vizinhos BGP
10
20
100
100
Rotas BGP Redistribuídas
Sem Limite
Sem Limite
Sem Limite
Sem Limite
Rotas OSPF
20,000
50,000
100,000
100,000
Entradas OSPF LSA Máx 750 Tipo-1
20,000
50,000
100,000
100,000
Adjacências OSPF
10
20
40
40
Rotas OSPF Redistribuídas
2000
5000
20,000
20,000
Total de Rotas
20,000
50,000
250,000
250,000
→
Na tabela pode-se ver que a balanceamento no NSX Edge para cenários produtivos é recomendado apenas a partir do tamanho Grande.
Por hoje é tudo. Nas próximas partes, farei uma análise detalhada da configuração de cada serviço de rede do NSX Edge.
Fonte: habr.com
