

Na percepção de pessoas inexperientes, o trabalho de um administrador de segurança parece uma emocionante batalha entre um anti-hacker e hackers malignos, que constantemente tentam invadir a rede corporativa. E nosso herói, em tempo real, repele os ousados ataques com comandos ágeis e rápidos, saindo vitorioso de forma brilhante.
Um verdadeiro mosqueteiro real, com um teclado no lugar da espada e do mosquete.
Mas, na realidade, tudo é bastante rotineiro, simples e, podemos dizer, até mesmo entediante.
Um dos principais métodos de análise ainda é a leitura dos logs de eventos. Um exame cuidadoso para verificar:
- quem tentou acessar, de onde e para onde, a que recurso estava tentando obter acesso e como comprovava seu direito de acesso ao recurso;
- quais foram as falhas, erros e simples coincidências suspeitas;
- quem e como testou a robustez do sistema, escaneou portas, tentou adivinhar senhas;
- e assim por diante...
Bem, que romance existe aqui, não se vai dormir ao volante.
Para que nossos especialistas não percam completamente o amor pela arte, são inventadas ferramentas que tornam a vida mais fácil. Estes são diversos analisadores (parseadores de logs), sistemas de monitoramento com alertas para eventos críticos e muito mais.
No entanto, se você pegar uma boa ferramenta e começar a conectá-la manualmente a cada dispositivo, como um gateway de Internet — isso não será tão simples, nem tão conveniente, e além de tudo, será necessário ter conhecimentos adicionais de áreas completamente diferentes. Por exemplo, onde hospedar o software para esse monitoramento? Em um servidor físico, em uma máquina virtual, em um dispositivo especial? Em que formato armazenar os dados? Se usar um banco de dados, qual? Como fazer backup e é necessário fazer? Como realizar a gestão? Qual interface usar? Como proteger o sistema? Que método de criptografia usar — e muito mais.
É muito mais simples quando existe um mecanismo unificado, que assume a responsabilidade por todas as questões mencionadas, permitindo que o administrador trabalhe estritamente dentro de sua especialidade.
Como é tradição, chamamos de "nuvem" tudo que não está neste host. O serviço em nuvem Zyxel CNM SecuReporter não só resolve muitos problemas, mas também oferece ferramentas práticas.
O que é o Zyxel CNM SecuReporter?
É um serviço inteligente de análise com funções de coleta de dados, análise estatística (correlação) e geração de relatórios para dispositivos Zyxel da linha ZyWALL. Ele fornece ao administrador de rede uma visão centralizada das diversas atividades na rede.
Por exemplo, criminosos podem tentar invadir o sistema de segurança usando mecanismos de ataque do tipo furtivo e direcionado e persistente. O SecuReporter detecta comportamentos suspeitos, permitindo que o administrador tome as medidas de proteção necessárias através da configuração do ZyWALL.
Certamente, a segurança é impensável sem uma análise contínua de dados com alertas em tempo real. É possível criar gráficos bonitos à vontade, mas se o administrador não sabe o que está acontecendo... Não, algo assim definitivamente não pode acontecer com o SecuReporter!
Algumas questões sobre o uso do SecuReporter
Análise
Uma análise adequada dos eventos é o cerne da construção da segurança da informação. Ao analisar os eventos, o especialista em segurança pode prevenir ou interromper um ataque a tempo, além de obter informações detalhadas para reconstrução com o objetivo de coletar provas.
Quais são os benefícios da "arquitetura em nuvem"?
Este serviço é construído sob o modelo Software as a Service (SaaS), o que simplifica a escalabilidade, utilizando a capacidade de servidores remotos, sistemas distribuídos de armazenamento de dados, e assim por diante. A aplicação do modelo em nuvem permite abstrair as particularidades de hardware e software, concentrando todos os esforços na criação e melhoria do serviço de segurança.
Para o usuário, isso permite uma redução significativa nos custos de aquisição de hardware para armazenamento, análise e fornecimento de acesso, além de eliminar a necessidade de gerenciamento de tarefas como backups, atualizações, e manutenção preventiva. É suficiente ter um dispositivo que suporte o funcionamento do SecuReporter e a licença apropriada.
IMPORTANTE! Graças à arquitetura em nuvem, os administradores de segurança podem monitorar proativamente o estado da rede a qualquer hora e em qualquer lugar. Isso resolve problemas como férias, licenças médicas e assim por diante. O acesso ao equipamento, como um laptop roubado usado para acessar a interface web do SecuReporter, não resultará em nada, desde que seu proprietário não tenha violado as regras de segurança, não armazenou senhas localmente, etc.
A opção de gerenciamento em nuvem é adequada tanto para empresas unisseio em uma mesma cidade quanto para estruturas com filiais. Essa independência em relação à localização é necessária em diversos setores, como provedores de serviços ou desenvolvedores de software, cujo negócio está distribuído em diferentes cidades.
Estamos falando bastante sobre as capacidades de análise, mas o que isso realmente significa?
São várias ferramentas analíticas, como relatórios de frequência de eventos, listas das 100 principais (reais e presumidas) vítimas de um determinado evento, logs com indicações de alvos específicos para ataques, e assim por diante. Tudo que ajuda o administrador a identificar tendências ocultas e a calcular comportamentos suspeitos de usuários ou serviços.
E quanto à geração de relatórios?
No SecuReporter, é possível configurar o formato dos relatórios e obtê-los em PDF. Obviamente, se desejado, é possível incluir seu logotipo, o título do relatório, notas ou recomendações. É previsto a geração de relatórios no ato da solicitação ou agendados, por exemplo, uma vez ao dia, semana ou mês.
É possível configurar a emissão de alertas considerando a especificidade do tráfego dentro da infraestrutura de rede.
É possível reduzir o risco de insiders ou simplesmente de descuidados?
A ferramenta especial User Partially Quotient permite ao administrador calcular rapidamente os usuários que criam riscos, sem esforço adicional e considerando a relação entre diferentes logs de rede ou eventos.
Ou seja, é feita uma análise aprofundada de todos os eventos e tráfegos relacionados a usuários que se comportaram de forma suspeita.
Quais outros aspectos são característicos do SecuReporter?
Configuração simples para usuários finais (administradores de segurança).
A ativação do SecuReporter na nuvem é realizada através de um simples procedimento de configuração. Após isso, os administradores têm acesso imediato a todos os dados, ferramentas de análise e relatórios.
Multi-Tenants em uma única plataforma de nuvem — é possível configurar sua análise para cada cliente. Além disso, com o aumento da base de clientes, a arquitetura em nuvem permite adaptar facilmente o sistema de controle sem comprometer a eficiência.
Leis de proteção de dados
IMPORTANTE! A Zyxel leva a sério as leis nacionais e internacionais e outras regulamentações sobre proteção de dados pessoais, incluindo o GDPR e os Princípios de Privacidade da OCDE. Apoia a Lei Federal "Sobre Dados Pessoais" de 27.07.2006 nº 152-FZ.
Para garantir conformidade, o SecuReporter possui três opções de proteção de dados pessoais:
- dados não anônimos — dados pessoais são totalmente identificáveis no Analyzer, Report e nos Archive Logs carregados;
- parcialmente anônimos — dados pessoais são substituídos por identificadores artificiais nos Archive Logs;
- totalmente anônimos — dados pessoais são completamente anonimizados no Analyzer, Report e nos Archive Logs carregados.
Como ativar o uso do SecuReporter no dispositivo?
Vamos considerar o exemplo do dispositivo ZyWall (neste caso, temos o ZyWall 1100). Acesse a seção de configurações (aba à direita com o ícone de duas engrenagens). Em seguida, expanda a seção Cloud CNM e selecione o subseção SecuReporter.
Para permitir o uso do serviço, é necessário ativar o item Enable SecuReporter. Também é recomendável ativar a opção Include Traffic Log para coletar e analisar os logs de tráfego.
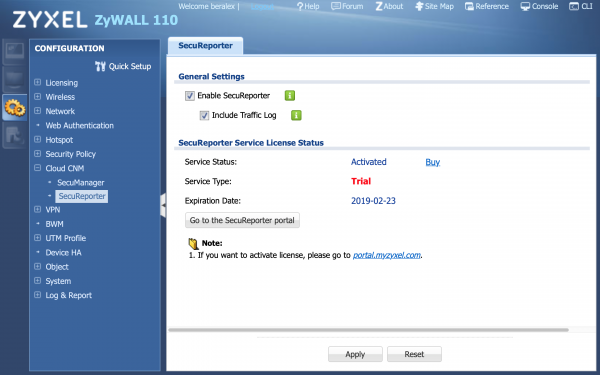
Figura 1. Ativação do SecuReporter.
Na segunda etapa, é preciso permitir a coleta de estatísticas. Isso é feito na seção Monitoring (aba à direita com o ícone de monitor).
Em seguida, acesse a seção UTM Statistics, subseção App Patrol. Aqui, é necessário ativar a opção Collect Statistics.
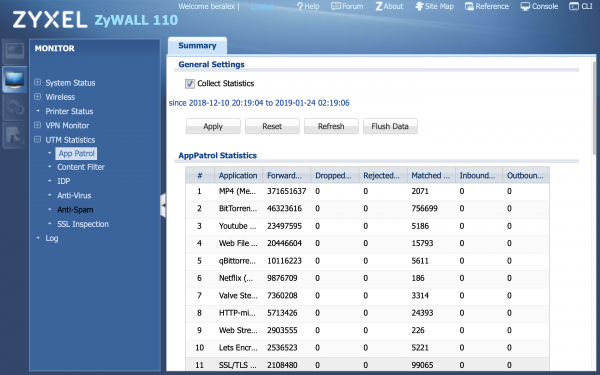
Figura 2. Ativação da coleta de estatísticas.
Pronto, agora você pode se conectar à interface web do SecuReporter e utilizar o serviço em nuvem.
IMPORTANTE! O SecuReporter possui uma excelente documentação em formato PDF. Você pode baixá-la através deste endereço .
Descrição da interface web do SecuReporter
Não é possível fornecer uma descrição detalhada de todas as funções que o SecuReporter oferece ao administrador de segurança — são muitas para um único artigo.
Por isso, vamos nos limitar a uma breve descrição dos serviços que o administrador vê e com os quais trabalha constantemente. Então, conheça os componentes do console web SecuReporter.
Mapa
Esta seção exibe o equipamento registrado, indicando a cidade, o nome do dispositivo e o endereço IP. Apresenta informações sobre se o dispositivo está ligado e qual o status dos avisos. No mapa Threat Map, é possível ver a origem dos pacotes utilizados por atacantes e a frequência dos ataques.
Painel
Informação resumida sobre as principais ações e uma visão analítica condensada para o período especificado. É possível definir um intervalo de 7 dias até apenas 1 hora.
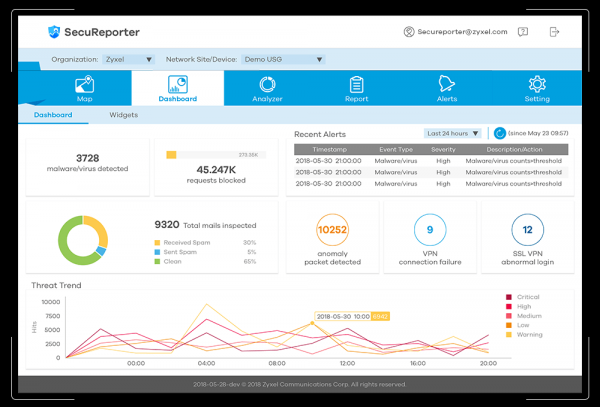
Figura 3. Exemplo da aparência da seção Dashboard.
Analyzer
O nome fala por si. Este é o console da ferramenta homônima, que diagnostica tráfego suspeito durante o período selecionado, identifica tendências de ameaças e coleta informações sobre pacotes suspeitos. O Analyzer é capaz de rastrear o código malicioso mais frequentemente encontrado e fornecer informações adicionais sobre problemas de segurança.
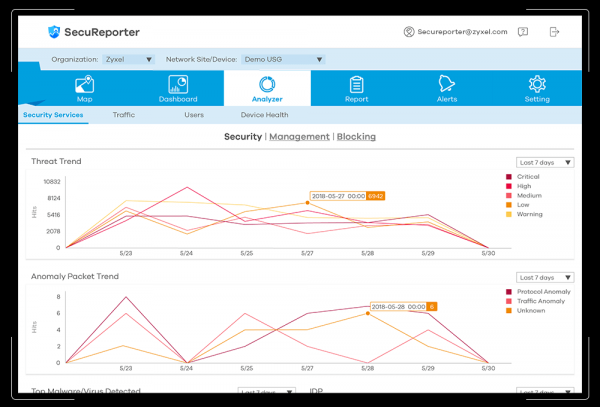
Figura 4. Exemplo da aparência da seção Analyzer.
Relatório
Nesta seção, o usuário tem acesso a relatórios personalizáveis com interface gráfica. As informações necessárias podem ser coletadas e apresentadas de forma conveniente imediatamente ou conforme um cronograma estabelecido.
Alertas
Aqui, é feita a configuração do sistema de alertas. É possível ajustar os valores limite e diferentes níveis de importância, facilitando o processo de identificação de anomalias e potenciais ataques.
Configurações
Bem, na verdade, as configurações são exatamente isso.
Além disso, vale mencionar que o SecuReporter pode suportar diferentes políticas de proteção ao processar dados pessoais.
Conclusão
Métodos locais de análise de estatísticas relacionadas à segurança têm se mostrado, em geral, bastante eficazes.
No entanto, a gama e a gravidade das ameaças aumentam a cada dia. O nível de proteção que anteriormente era satisfatório, com o tempo, torna-se insuficiente.
Além dos problemas mencionados, o uso de recursos locais exige determinados esforços para manutenção (manutenção de equipamentos, backups e assim por diante). Existe também o problema da localização remota — nem sempre é possível ter um administrador de segurança no escritório 24 horas por dia, 7 dias por semana. Portanto, é necessário organizar o acesso seguro ao sistema local a partir de fora e manter isso com os próprios recursos.
A utilização de serviços em nuvem permite evitar esses problemas, concentrando-se na manutenção do nível adequado de segurança e na proteção contra invasões, bem como na violação de regras por parte dos usuários.
SecuReporter é um exemplo bem-sucedido de tal serviço.
Promoção
A partir de hoje, para os compradores de firewalls que suportam Secureporter, está em vigor uma promoção conjunta da Zyxel e nosso Parceiro Ouro, a empresa X-Com:
Links Úteis
[1] .
[2] no site oficial da Zyxel.
[3] .
Fonte: habr.com
