

Os desenvolvedores do Google apresentaram um novo método de autenticação de dois fatores que envolve o uso de um smartphone Android como uma chave de segurança física.
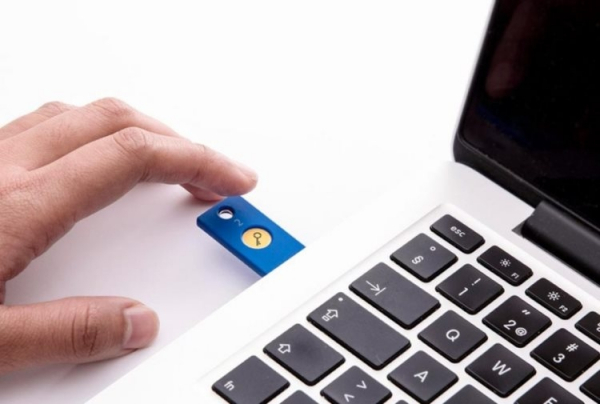
Muitos já se depararam com a autenticação de dois fatores, que requer não apenas a inserção de uma senha padrão, mas também o uso de outra ferramenta para a verificação da identidade. Por exemplo, alguns serviços enviam uma mensagem SMS contendo um código gerado após a digitação da senha do usuário, permitindo que ele realize a autorização. Existe também um método alternativo de autenticação de dois fatores que utiliza uma chave física, como a YubiKey, que deve ser conectada ao PC para ser ativada.
Os desenvolvedores do Google sugerem usar o smartphone Android do usuário como essa chave física. Em vez de enviar uma notificação ao dispositivo, o site tentará se conectar ao smartphone via Bluetooth. É notável que, para usar este método, não é necessário conectar fisicamente o smartphone ao computador, pois o alcance do Bluetooth é bastante amplo. Além disso, a probabilidade de um invasor conseguir acesso ao smartphone enquanto estiver na área de alcance da conexão Bluetooth é extremamente baixa.
Atualmente, esse novo método de autenticação é suportado apenas por alguns serviços do Google, incluindo Gmail e G-Suite. Para que funcione corretamente, é necessário ter um smartphone que opere com Android 7.0 Nougat ou versão mais recente.
Fonte: 3dnews.ru
